
はじめに
こんにちは、ネクストモードのSaaSおじさん久住です。
今年もラスベガスで開催されているOktaneに参加しています!
今回は、9月24日に行われたセッション「Flowcase: Your peers are solving identity challenges with Workflows and here’s how」の参加レポートです。Sonos、Ciena、Procore の3社が Okta Workflows をどのように現場へ定着させ、効率とセキュリティを高めたのか、さらに今後のロードマップまで紹介します。
セッション概要
- 日時:2026年9月24日 10:15〜
- タイトル:Flowcase: Your peers are solving identity challenges with Workflows and here’s how
- セッションタイプ:Breakouts
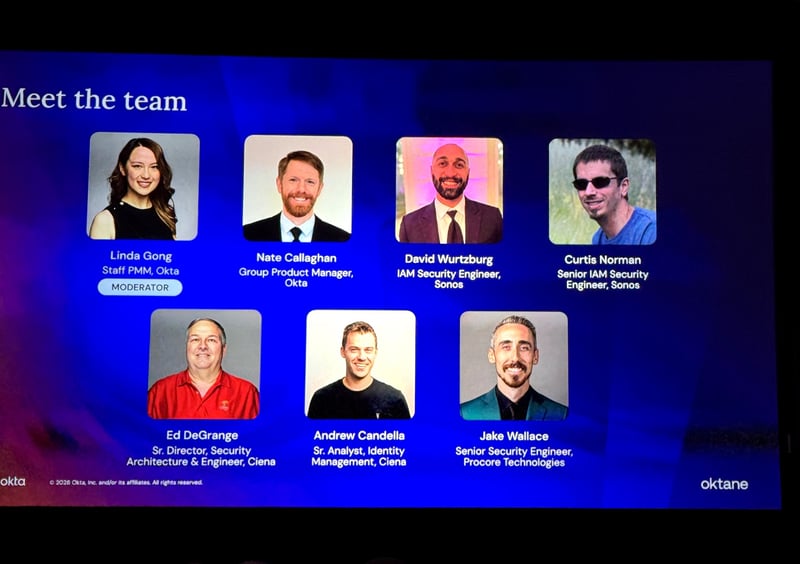
- 登壇者:
- Nate Callaghan 氏、Group Product Manager、Okta
- Linda Gong 氏、Staff Product Marketing Manager、Okta
- Jake Wallace 氏、Senior Security Engineer、Procore Technologies
- Andrew Candella 氏、Sr. Analyst, Identity Management、Ciena
- Ed DeGrange 氏、Sr. Director, Security Architecture & Engineering、Ciena
- Curtis Norman 氏、Senior IAM Security Engineer、Sonos
- David Wurtzburg 氏、IAM Security Engineer、Sonos
Workflows はアイデンティティ運用の「オーケストレーション層」へ
セッションでは、Okta Workflows を単体の自動化ツールではなく、Okta Platform の各機能をつなぐオーケストレーション層として位置づけていました。
Identity Threat Protection、Identity Security Posture Management、Okta Identity Governance などと組み合わせ、脅威への対応、設定不備の修正、認定作業の自動化まで広げる考え方です。
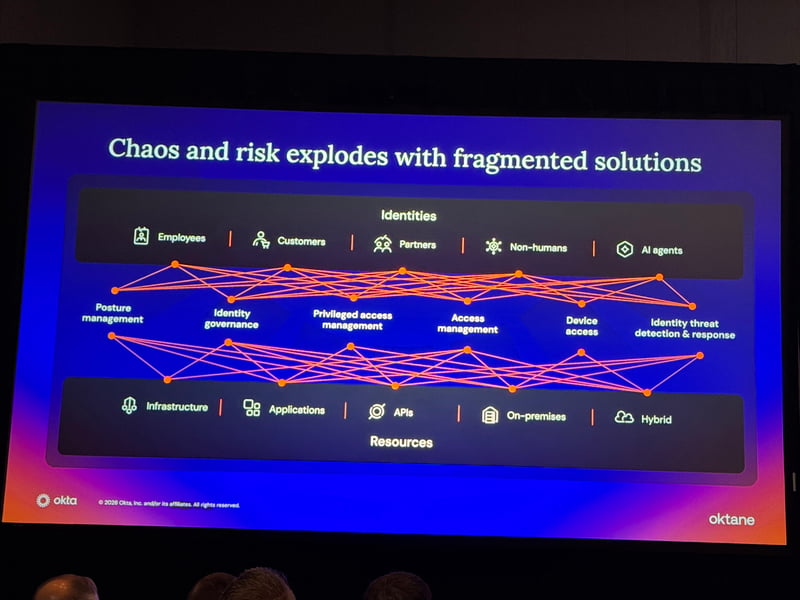
今回の3社の事例に共通していたのは、単発のフローを作るだけではなく、再利用、保守性、ガードレール、効果測定まで設計していることでした。
Sonos社:アクセス申請をセルフサービス化し、運用を継続的に改善
Sonos では、1,039の Okta アプリケーションと3,100人のユーザーを、4人の Okta 管理者で支えています。従来は手作業のチケット、サポート部門での滞留、所有者不明、条件分岐の増加によるスケールの難しさが課題でした。
そこで、申請と承認を循環させるアクセスリクエストの仕組みを Workflows で構築しました。グループ追加と条件更新、所有者の継続性、Slack 通知、メトリクスを一つのサイクルとして運用しています。
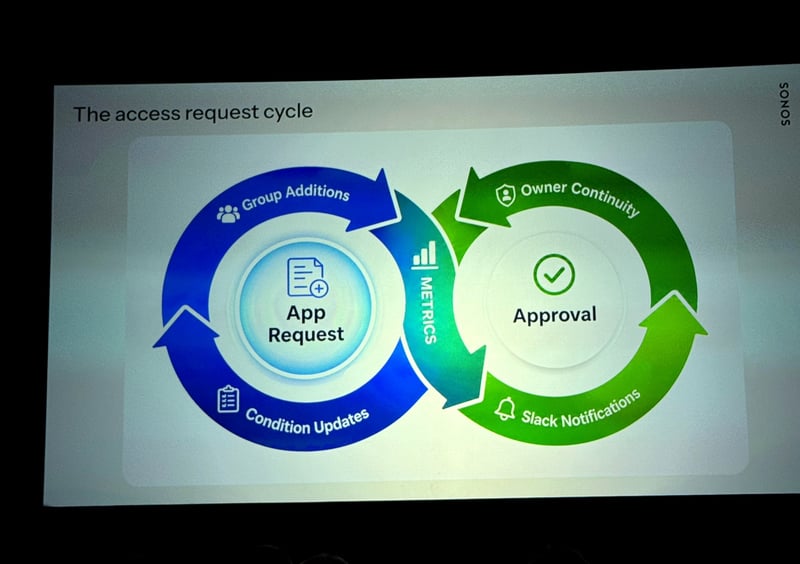 Sonos が構築したアクセスリクエストサイクル
設計原則は「セルフメンテナンス」「1つのアプリから複数の入口へ対応」「組み込みのガードレール」「推測せず実績で確認」の4つです。その結果、18か月で3,750件のリクエストを処理し、62の動的に申請可能なアプリ、300以上の動的に申請可能なグループへ展開したと紹介されました。
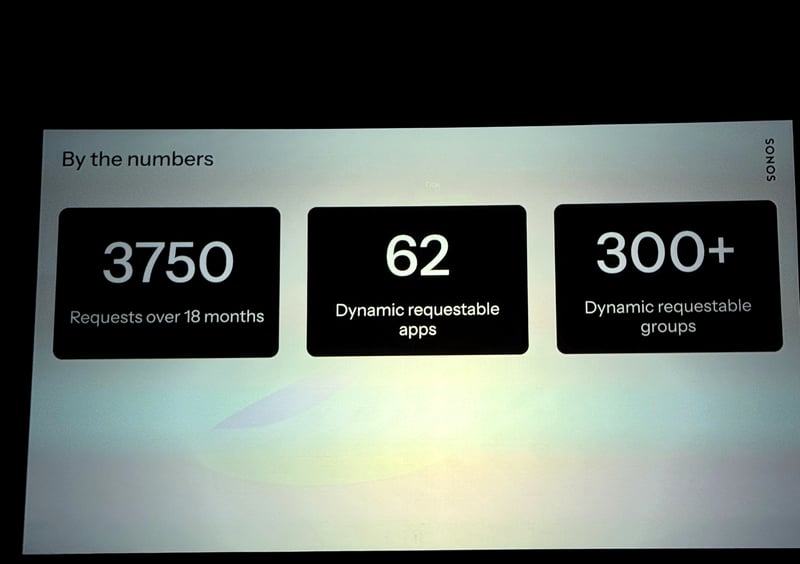 Sonos における Workflows の活用実績
Ciena社:デバイスライフサイクルを自動化し、MFA のリスクを低減
Ciena の事例では、紛失・盗難端末、デバイスのスプロール、MFA リセットの悪用、MFA 疲労攻撃、特権アカウントへのアクセスといった脅威が整理されました。
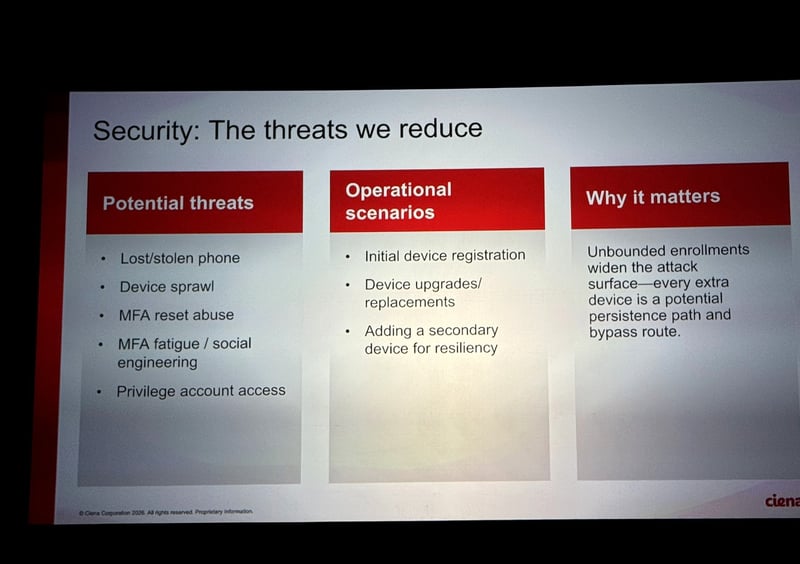
Ciena では、登録可能な端末を必要最小限の端末に限定し、登録・削除を SIEM へ記録する基準を設定していました。新端末追加時の猶予期間や期限付き例外を設け、Workflows による継続監視、ユーザー通知、自動修復を組み合わせて、不要端末を無効化・削除する運用を構築しています。
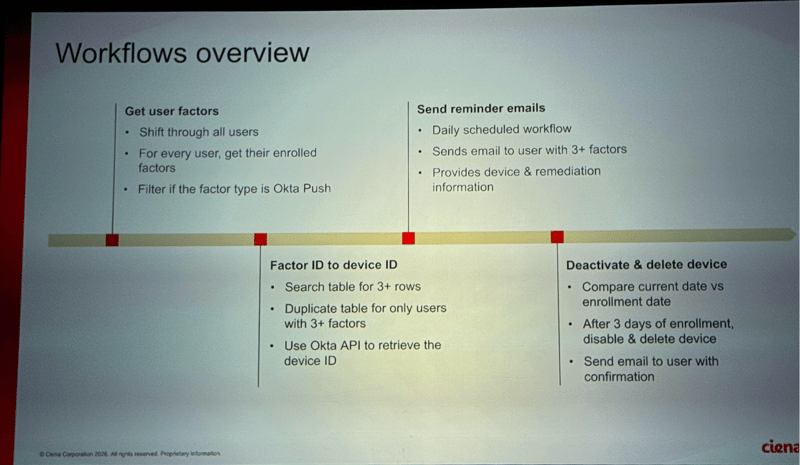
セッションで示された運用指標は、Okta Verify の登録端末14,891台、2台の端末を持つユーザー3,355人、デバイス削除の自動化502件です。単にフローを動かすだけでなく、セキュリティ要件が守られているかを数字で追うところまで設計されていました。
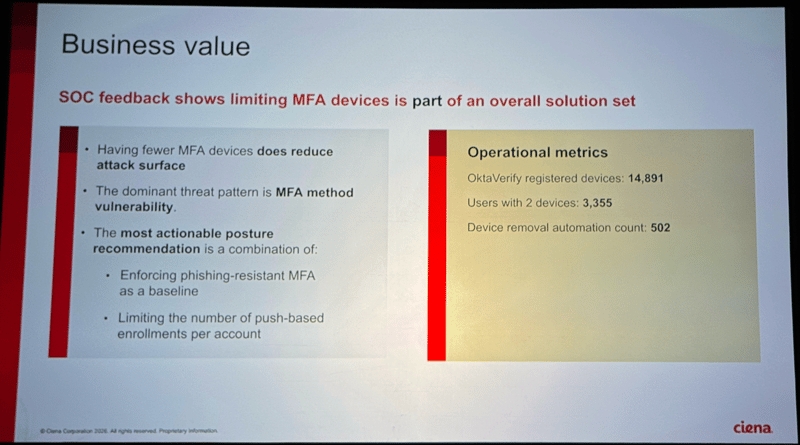
印象的だったのは、効率化だけでなく、端末登録のライフサイクルそのものをセキュリティ制御として扱っている点です。人手では見落としやすい更新・削除をフローに組み込むことで、運用品質を安定させています。
Procore社:オンボーディングから退職までを自動化し、60倍高速化
Procore では、従業員オンボーディング、Okta 運用、SOX モニタリング、退職処理を Workflows で自動化しています。従来の退職処理では、IT 管理者が13のシステムを手作業で操作し、数時間を要するうえ、1つの処理漏れがセキュリティギャップになることが課題でした。
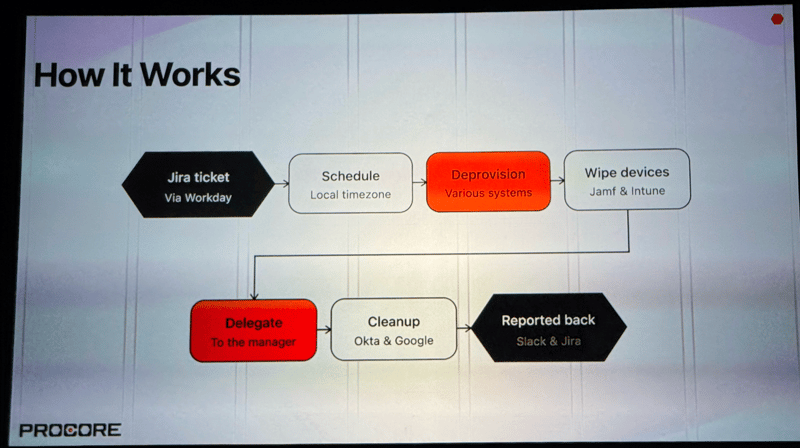
そこで構築した「Term Bot 2.0」は、Workday を起点に Jira チケットを作成し、対象者のローカルタイムゾーンに合わせて処理を予約します。各システムのデプロビジョニング、Jamf・Intune での端末ワイプ、マネージャーへのデータ委譲、Okta・Google のクリーンアップを実行し、結果を Slack と Jira へ返す一連の流れです。
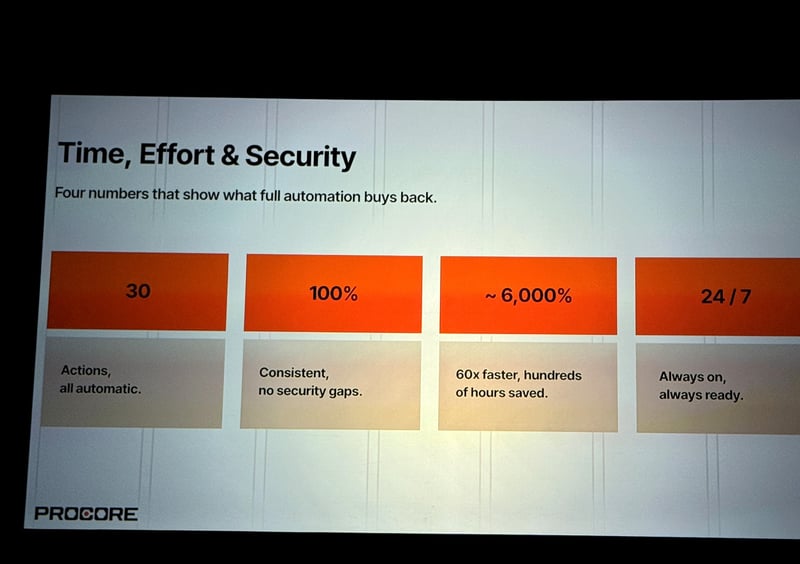
スライドでは、30のアクションを自動化し、100%一貫した処理によってセキュリティの抜けを抑え、従来比60倍の高速化と数百時間の削減、24時間365日の実行を実現したと紹介されました。
3社の事例は業務こそ異なりますが、手順をコード化するだけでなく、例外処理、監査、継続的な保守まで含めて設計することが成果につながっていました。
Workflows ロードマップ
セッション後半では、Workflows のロードマップが紹介されました。
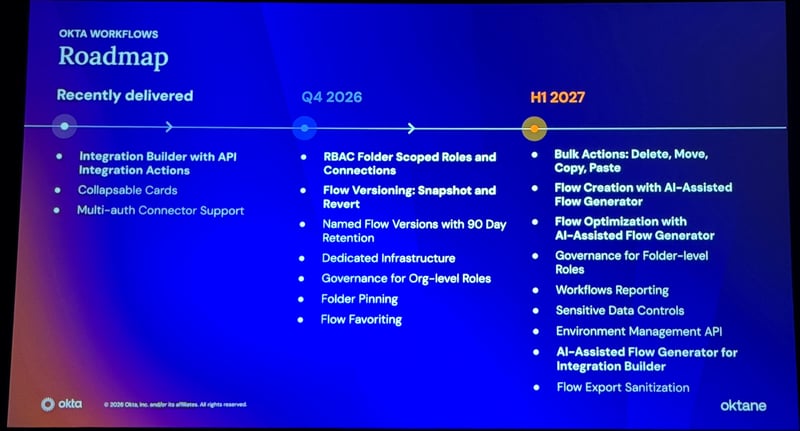
| 機能 | セッションで示された内容 | 提供時期 |
|---|---|---|
| Integration Builder | API Integration Actions を使い、ローコードでインテグレーションを構築 | GA 提供中 |
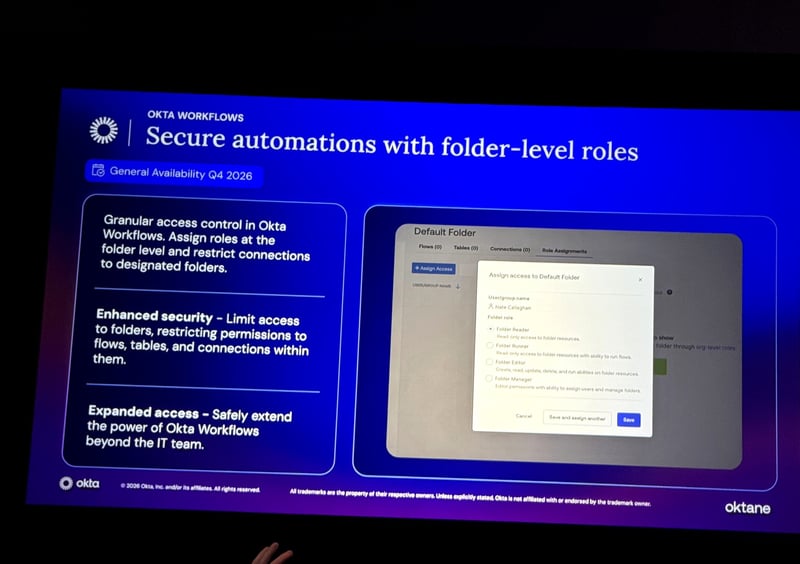
| フォルダ単位ロール | フォルダと接続単位で作成・閲覧権限を制御 | 2026年第4四半期 GA 予定 |
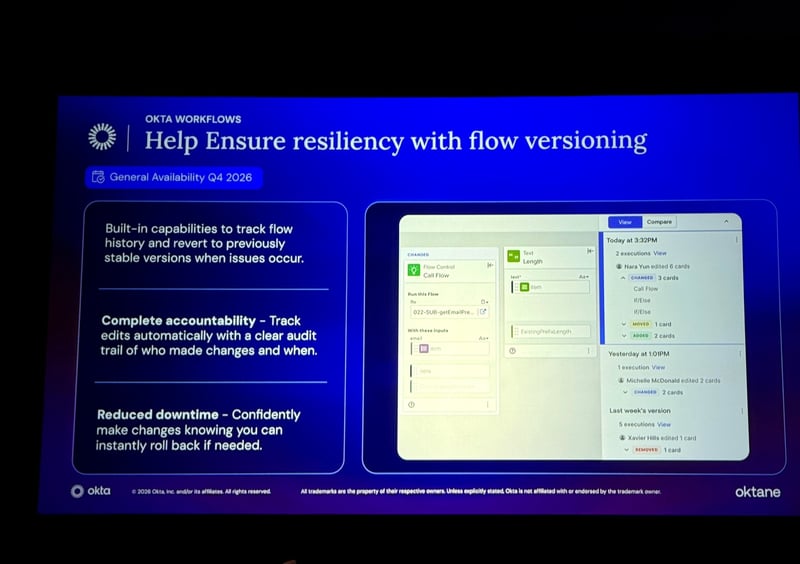
| フローバージョニング | スナップショットと復元、90日保持の名前付きバージョン | 2026年第4四半期 GA 予定 |
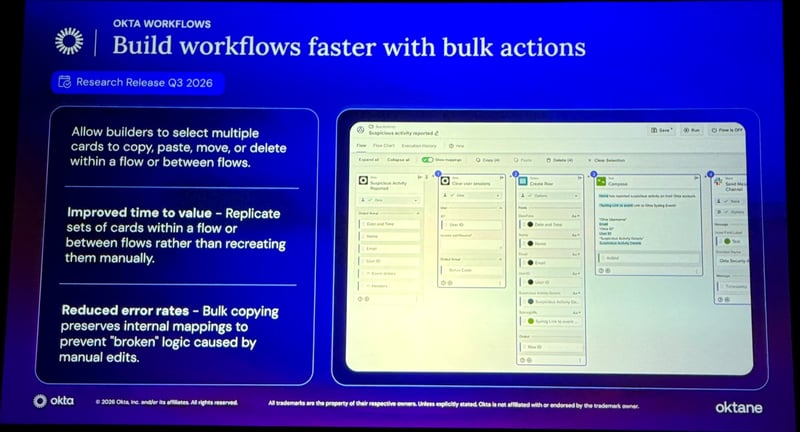
| 一括操作 | カードの削除・移動・コピー・貼り付け | Research Release:2026年第3四半期 |
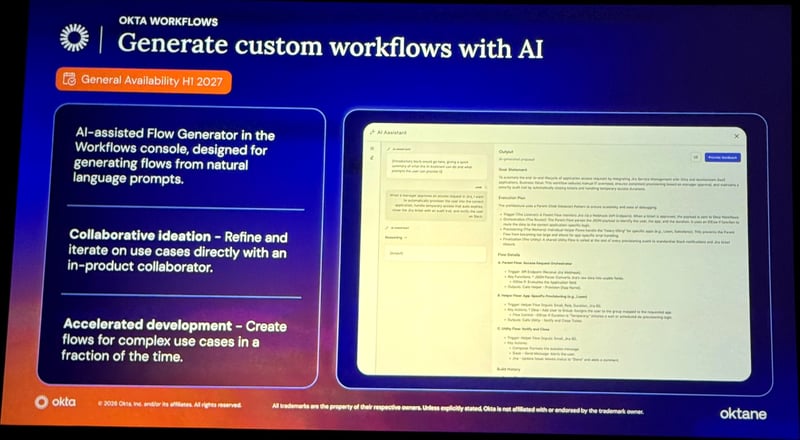
| AI によるカスタムフロー生成 | 自然言語からフローを生成し、対話しながら改善 | 2027年上期 GA 予定 |
| AI によるフロー最適化 | 冗長な処理の検出、リファクタリング、性能改善を支援 | 2027年上期 GA 予定 |
| AI によるインテグレーション開発 | コネクターや API アクションの開発を AI が支援 | 2027年上期 GA 予定 |
フォルダ単位ロールとフローバージョニング
フォルダ単位ロールでは、接続情報を含む Workflows の資産に対して、より細かなアクセス制御を適用します。Workflows の利用部門が増えたときに、必要な範囲だけを安全に委任しやすくなります。
フローバージョニングは、変更履歴を追跡し、以前の安定版へ戻せるようにする機能です。変更の監査性と復旧性が向上し、改善を止めずに本番フローを運用しやすくなります。
一括操作でフロー編集を効率化
複数カードを選択してコピー、貼り付け、移動、削除できるようにする構想が示されました。既存のカード群を別フローへ再利用しやすくし、手作業での再作成を減らします。内部マッピングを保ったままコピーすることで、編集ミスの低減も狙っています。
個人的にとても嬉しいアップデートです!
自然言語からカスタムフローを生成
AI-assisted Flow Generator は、自然言語のプロンプトからカスタムフローを生成し、プロダクト内の対話で改善を重ねる機能です。複雑なユースケースでも開発着手を早める狙いがあり、スライドでは2027年上期の GA 予定と示されました。
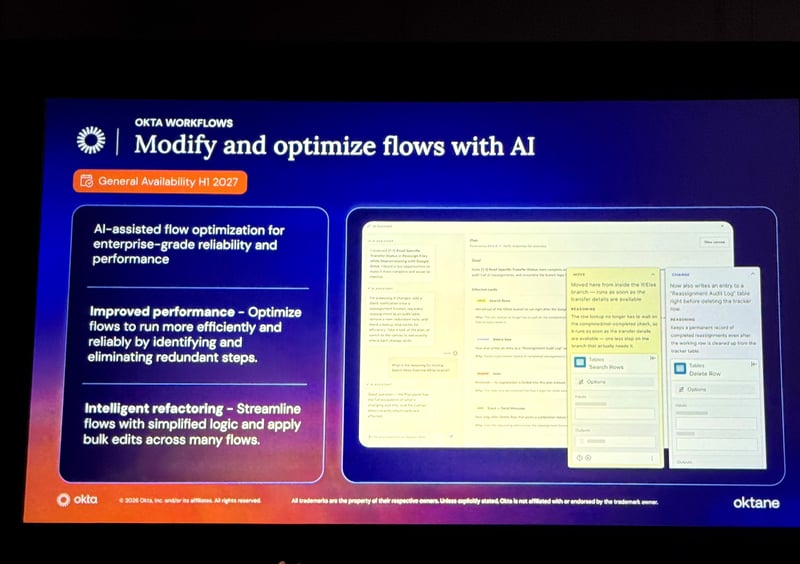
AI によるフロー最適化
フローの信頼性や性能を改善し、冗長なステップの特定・削除、ロジックの簡素化、複数フローへの一括編集を支援する構想が示されました。
Integration Builder と AI 支援の開発
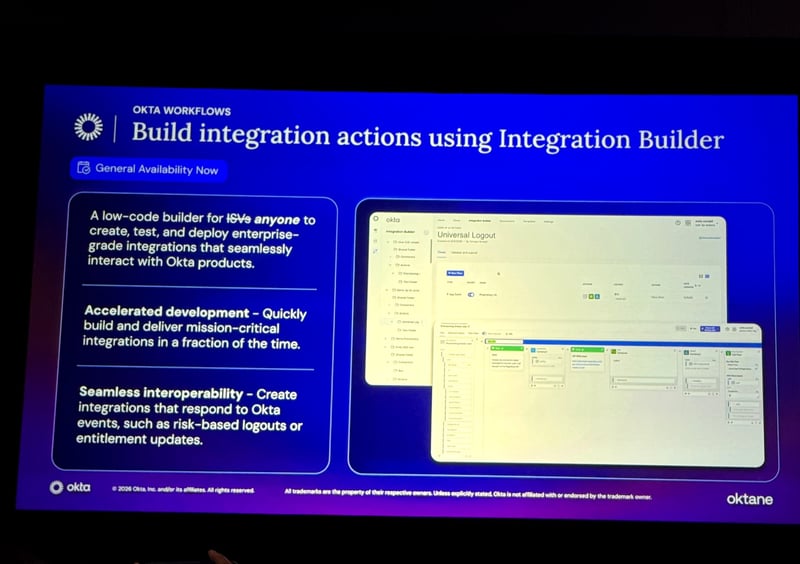
Integration Builder は、ローコードで Okta や外部サービスとのインテグレーションを構築する仕組みとして GA 提供中です。セッションでは、SaaS ベンダーやお客様が必要な連携を短期間で作り、ログアウトや権限更新などの重要な処理を届ける用途が紹介されました。
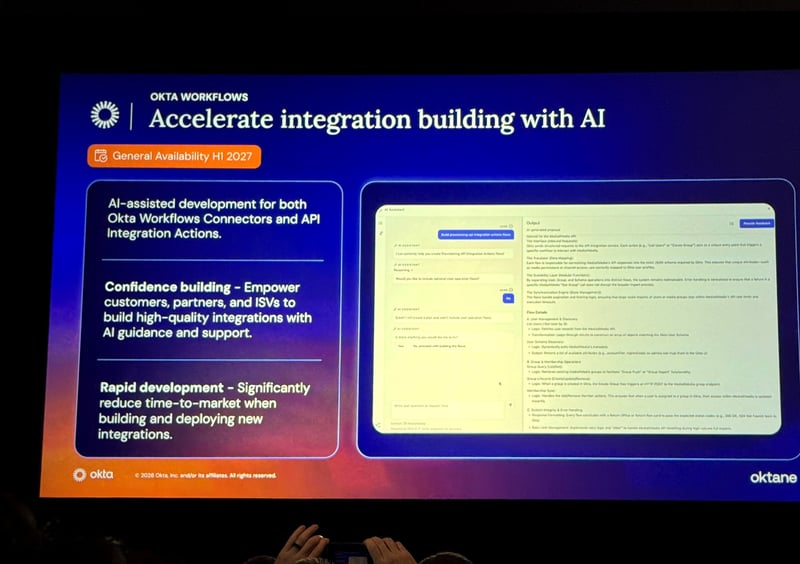
さらに2027年上期には、コネクターや API アクションの開発を AI が支援するロードマップが示されました。ガイドとサポートを通じて開発のハードルを下げ、複雑なインテグレーションの市場投入を早める狙いです。
おわりに
本セッションでは、Workflows が「便利な自動化」から、アイデンティティ運用を安全にスケールさせる基盤へ進化していることが伝わってきました。
フォルダ単位ロールとバージョニングで統制・復旧性を高めながら、AIによる自然言語でのフローやインテグレーションの開発まで支援するロードマップは、とても楽しみです!
Okta に関するお問い合わせ
ネクストモードでは、AI エージェントのセキュリティ対策を含む Okta の導入から運用までを支援しています。Okta に関するご相談は、ネクストモードまでお気軽にお問い合わせください。