
面白説明おじさんになりたい はん です。
Netskopeはインターネットアクセスを可視化・制御できる素晴らしいソリューションですが、導入・運用をするうえで問題となるのが「IP制限」への対応です。ここでは Netskopeで利用可能なIP制限への対応方法について解説します。
固定IPアドレスを必要とする場合の問題
Netskopeは「マルチテナント形式」を取っており、各企業・組織が利用するテナントは同居しています。テナント同士は厳格に分離しているのでセキュリティ的には問題がないのですが、出口となるゲートウェイについては全テナントで共用となっています。
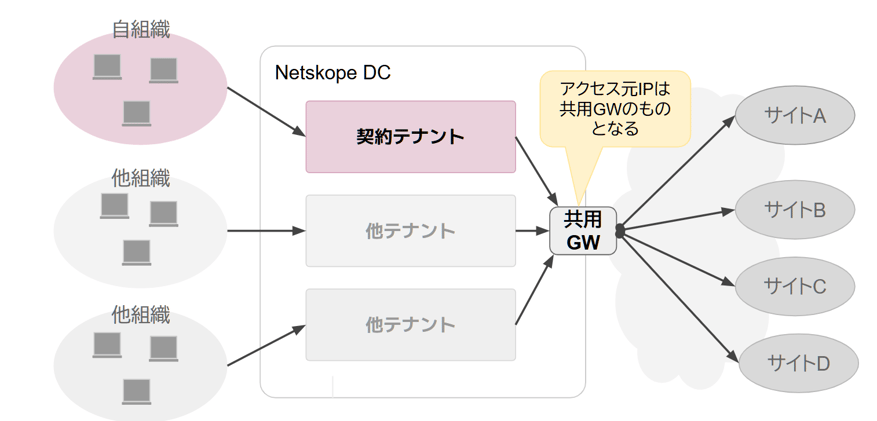
オフィスビルに入ったテナントと出入り口の関係に近い感じとなります。
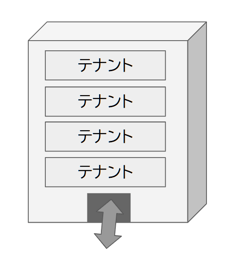
この状況ではWebサイトが許可IPからのみアクセス可としている場合に問題が生じます。
通常は自組織のIPアドレスをホワイトリストに載せアクセス可とする措置を取るのですが、共用ゲートウェイのIPアドレスをホワイトリストに載せた場合は他テナント経由の通信も通させてしまうことになります。
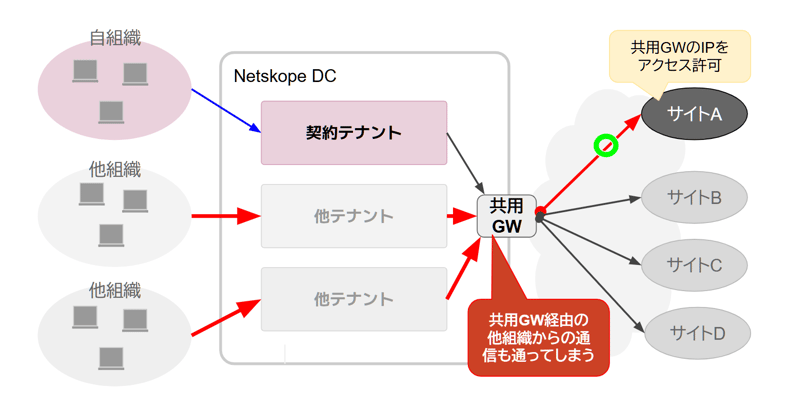
これを解消するためには何らかの手段で自組織固有の固定IPを実現する必要があります。本稿ではその解決法を列挙します。
固定IPオプションを利用する
有償オプションとなりますが、Netskopeには契約テナントのゲートウェイとして専用の固定IPアドレスを払い出すものがあり、Netskopeを介した通信は全て指定のIPアドレスからとすることができます。
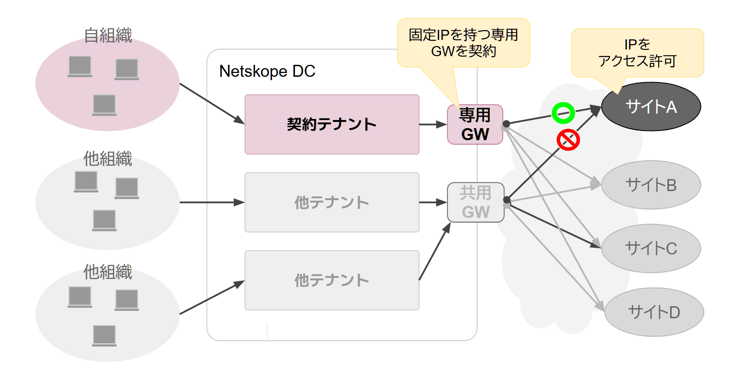
この方法は最もシンプルでわかりやすいかと思います。クラウド上のSSEを介するため各種検査を通すことができ、よりセキュアなアクセスが可能です。また、Netskopeクラウドは各種ネットワーク事業者・SaaSベンダ等とピアリング接続をしているため速度的にもメリットがあります。
導入オプションとしてはグローバルと地域限定とがあります。地域限定は日本、オーストラリア、ブラジル、カナダ、ヨーロッパ、欧州経済領域、フランス、ドイツ、インド、ラテンアメリカ、サウジアラビア、スイス、イギリス、アメリア、となっています。
詳細については Netskopeサイトを参照ください → Netskope Dedicated Egress IP Addresses
特徴と制限事項
- 固定IPオプション(Netskope Dedicated Egress IP Address)の契約が必要
- 最低契約数が5000であるためNetskope本体の利用者が5000未満でも5000契約する必要があり割高になるケースがあります
- SSE機能のCASB, DLP, Threat Protection等が効くためセキュリティが担保できる
利用方法
管理コンソール > Settings > Security Cloud Platform > Enforcement と辿り、最下段の「Proxy IP Adress」をクリックすると下図のようなポップアップが開きます。ここの 「DEDICATED IP RANGES」が割り当てられた固定IPアドレスとなりますので、対象となるサービスにこれを指定して頂けばOKです。

なお、この例では日本限定のIP固定オプションであり、東京・大阪の各データセンターに2個づつIPが払い出されていることが分かります。
固定IPを持つプロキシ経由のアクセス
Netskopeには、条件に合致した場合に指定のプロキシを介した通信とするポリシーを作成することができます。このプロキシに固定IPを持たせることで固定IPによるアクセスが実現できます。
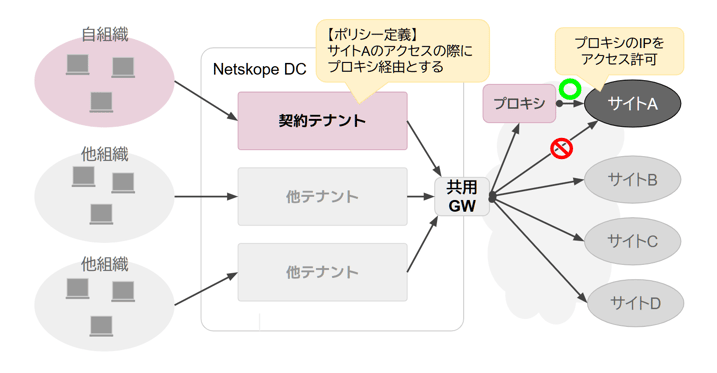
特徴と制限事項
- プロキシサーバの構築と運用が必要となります
- 固定IPとする宛先毎にポリシーを作成する必要があります
- Proxy 経由のポリシーには Threat Protection や DLP プロファイルを当てることができないためセキュリティが若干落ちます
Forward to Proxy を利用する
-
固定IPを持つプロキシサーバを用意する(オープンソースではSquidが有名)
-
Netskopeの設定にてプロキシを登録する

-
Real-time Protectionに対象とする宛先に対し Profile & Actionで「Forward to Proxy」を選び、前段で登録したプロキシを設定する

特徴と制限事項
- プロキシサーバはNetskopeとは別に用意する必要があり、性能・可用性を確保する必要があります。ロードバラサによる負荷分散やHA構成などの検討が必要となります
- プロキシサーバはインターネット上にエンドポイントを持つため、必要に応じたセキュリティ対策を行う必要があります。
- DLPやThreat Protection との併用が出来ないためセキュリティが落ちる可能性があります。
Netskope Private Access(NPA)経由のアクセス
ZTNA技術のNetskope Private Access(NPA)は中継サーバ(Publisherといいます)へ通信を転送できます。この中継サーバに固定IPを持たせてインターネット通信を許可することで固定IPを実現します。
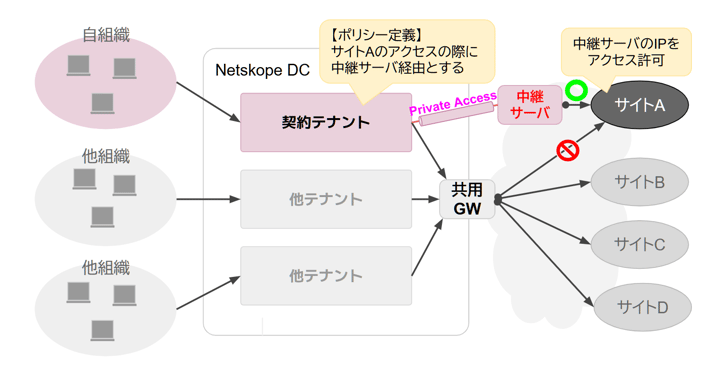
NPAについて
NPA(Netskope Private Access)はNetskope のZTNA技術の一つであり、DCやIaaS(AWS, Azure, GCP等)へ安全な閉域接続を提供するものです。中継サーバとなるPublisherを設置し、それとNetskopeとの間にTLSトンネルを張ることでセキュアな閉域接続が可能となります。
-
- NetskopeテナントとPublisherの間はトンネリングされますがトンネルはPublisherからNetskopeテナントへと張られるため、Publisherをプライベートサブネットに置いての運用が可能です(セキュリティ的に有利)。
- Publisherは複数用意してNetskopeテナントへ接続することで負荷分散と冗長構成を取ることが可能です。なおロードバランサは必要ありません。PublisherはNetskope側で死活監視をしており、接続ができない場合は他のアクティブなPublisher経由とすることができるため、運用的が楽になります。
Publihserに固定のグローバルIPを付与しインターネットアクセスを許可することで、固定IPを実現することができます。
特徴と制約事項
- 閉域通信を行う Netskope Private Access の契約が必要となります
- Publisherの構築と運用が必要となります
- Private Access 経由の通信はSSE(CASB,SWG,DLP, Threat Protectionなど)とは異なる経路を通るためセキュリティが落ちる可能性があります
NPAを使った固定IPの実現方法
下記のエントリを参考にしてください。
例外登録を行い端末・拠点のIPアドレスを利用
Netskopeを通さないための例外登録を行い端末・拠点のIPアドレスでアクセスする
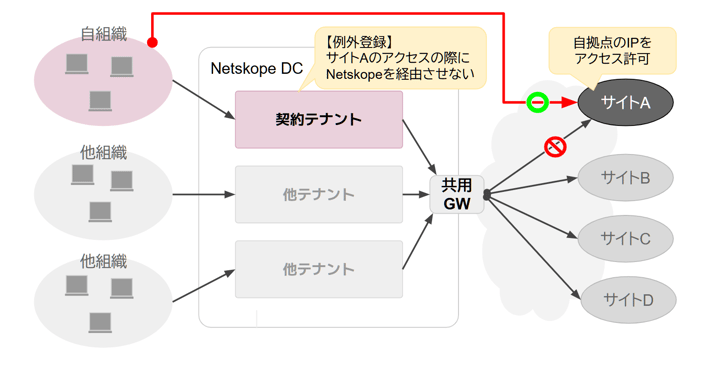
例外登録となるバイパスについては下記も参照ください
その他のアプローチ
-
ゼロトラストの考えに賛同し「IPアドレスを信頼する」ということをやめる
IP制限をしているサイトが自組織のものであり、IPアドレス制限に代替する別の認証手段を講じる必要があります
例) IPアドレス制限をやめIdP認証に変更 -
共用ゲートウェイのIPアドレスであることを許容する
全インターネットを対象としないアクセスであれば良いというケースや、IPアドレス制限だけでなく、他の追加認証でセキュリティを補完できるケースが該当する可と思います
まとめ
本稿に記載した固定IPを実現する方法について以下にまとめをしました。
| 固定IPオプションを利用 | Forward to Proxy を利用 | Netskope Private Accessを利用 | 例外登録 | |
| 必要ライセンス | Dedicated Egress IP Address | なし | Netskope Private Access | なし |
| ライセンス以外に準備するもの | なし | プロキシサーバ | Publisher | なし |
| セキュリティ | ◯ SSEの機能全てが使える |
△ DLP, Threat Protection併用不可 |
△ |
✕ セキュリティ全てなし |
| パフォーマンス | ★★★★★ 各種サービスとピアリングしている |
★★ プロキシの設置位置により若干の遅延 接続人数に応じた処理負荷 |
★★★ |
★★★ (今まで通り) |
| 運用負荷 | ★ フルマネージド |
★★★★ プロキシサーバの運用 (セキュリティ・可用性・冗長化) |
★★ |
★ |
| コスト | ★★★★★ | ★★ | ★★★ | ★ |
どれも一長一短がありどれが最適化を断言するのは難しいです。コスト・セキュリティ・運用性を考慮して選択をしてみてください。
以上となります。
では、よい Netskope ライフを。