はじめに
こんにちは、ネクストモード株式会社テクニカルサポート担当です。
グループ会社や海外拠点が増えると、各組織がそれぞれの Okta Org(テナント)や業務アプリを管理しながら、グループ全体で共通の SaaS も利用したい、という場面があります。M&A 直後など、すぐには ID 基盤を統合できない場合もあるでしょう。
このような場合の選択肢の一つが、複数の Okta Org を連携する Org2Org です。各組織の管理領域を維持しながら、共通アプリへのアクセスを提供する構成を検討できます。
本記事では、グループ企業の情報システム担当者や ID 基盤の設計・運用担当者に向けて、Org2Org が役立つユースケースと、導入前に確認したいポイントを紹介します。具体的な設定手順ではなく、「どのような課題に対して検討するか」に焦点を当てます。
具体的な設定手順は、記事末尾の関連記事で紹介しています。
Org2Org と Hub & Spoke の概要
Okta の Org は、ユーザーやアプリ、認証ポリシーなどを管理する独立した環境です。
Org2Org は、接続元の Okta Org で認証したユーザーが接続先の Okta Org を利用できるようにする連携です。必要に応じて、接続元から接続先へユーザーやグループをプロビジョニングすることもできます。
代表的な構成が Hub & Spoke です。各組織の Org を Spoke、共通アプリを管理する Org を Hub として連携します。関連記事と同じく、本記事では認証を担う Spoke 側を「IdP Org」、認証を委ねる Hub 側を「SP Org」と呼びます。
以下は、接続元と接続先の Org が担う役割と、両者の連携を示した概念図です。
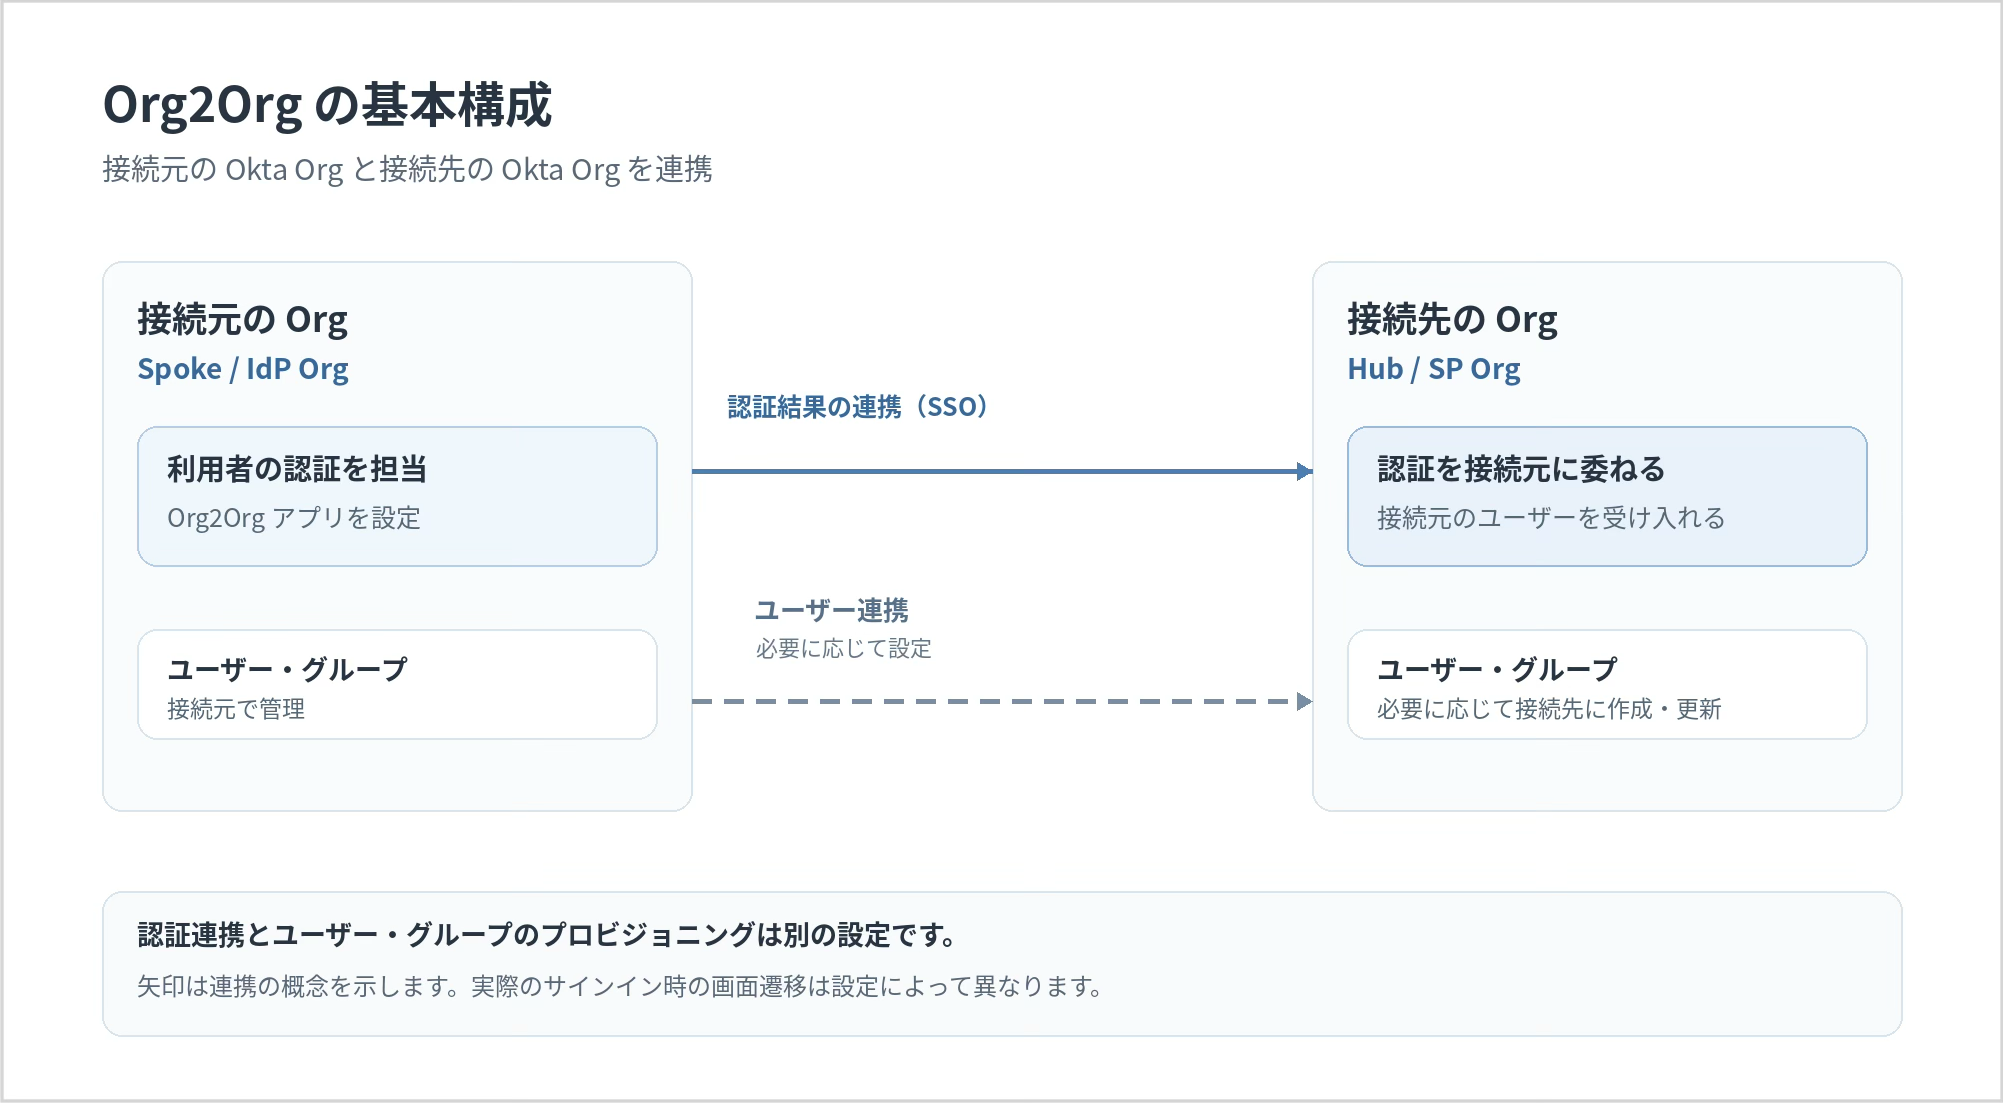
図:Org2Org における認証連携とユーザー連携の概念
矢印は連携の概念を示しており、利用者のサインインの開始地点や設定によって実際の画面遷移は異なります。接続先からアプリへの認証連携やアプリの割り当ても、別途設計が必要です。
ここで押さえたいのは、認証連携とユーザー情報の連携は別の設定だという点です。SSO だけを設定し、Hub 側のユーザーを事前に作成することも、必要に応じて Spoke から Hub へのプロビジョニングを設定することもできます。どの属性やグループを連携するか、停止をどう反映するかは、要件に合わせて検討しましょう。
ユースケース1:各社の環境を維持しながら共通 SaaS を利用する
グループ各社がそれぞれ Okta と業務アプリを管理している一方で、全社で利用するコミュニケーションツールや経費精算サービスもあるとします。共通 SaaS を各社で個別に連携・管理すると、設定変更や利用状況の把握に手間がかかります。
そこで、各社の Okta を Spoke、共通 SaaS を管理する Okta を Hub として連携する構成が考えられます。各社は自社のユーザーや個別アプリの管理を続けながら、対象ユーザーに Hub 経由で共通 SaaS へのアクセスを提供できます。
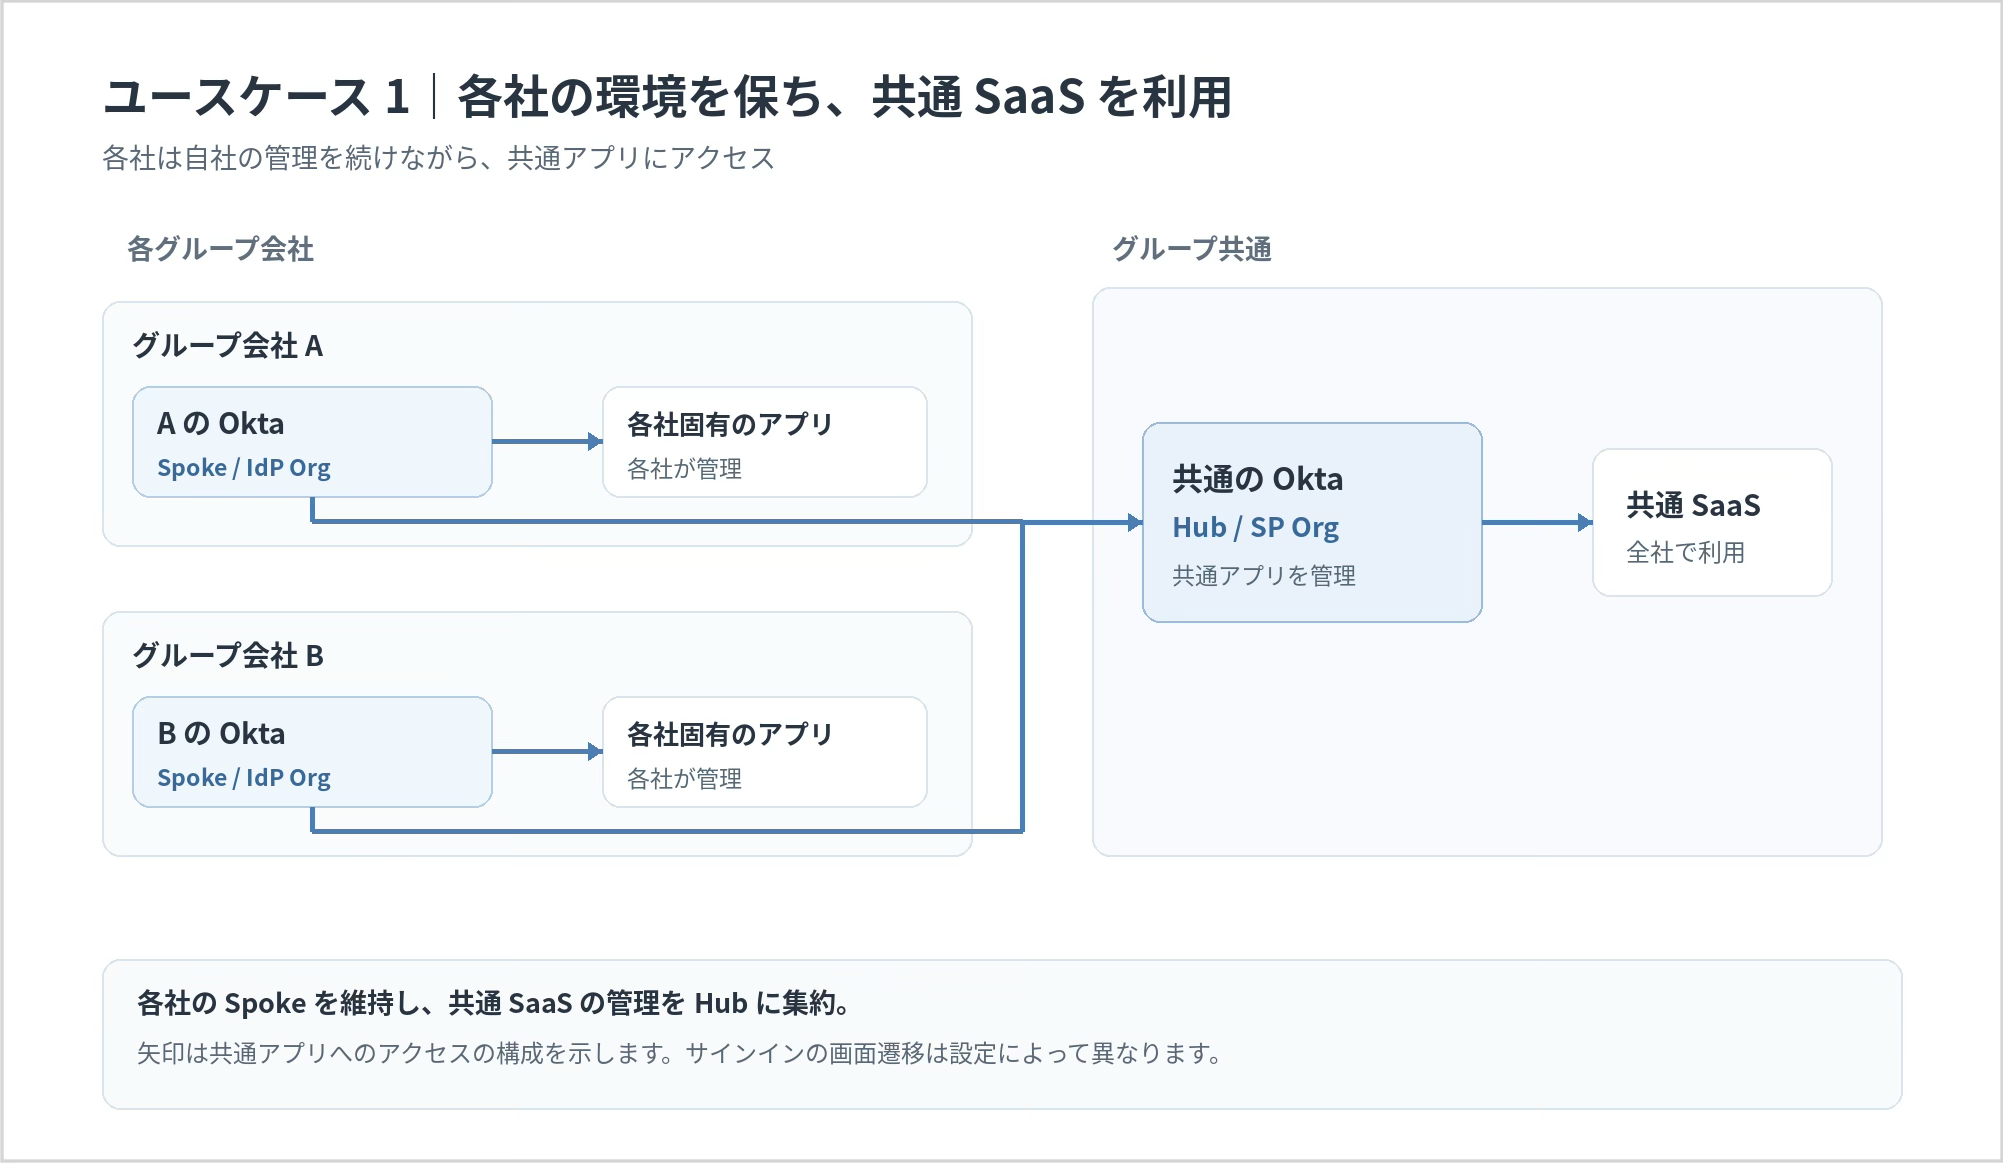
図:各社の管理環境を維持しながら、共通 SaaS を利用する構成
検討のポイント: 共通 SaaS の管理者と各社の管理者の役割を決め、誰にどのアプリを割り当てるかを明確にします。SaaS 側の SSO 設定やアカウント作成の要件も確認しましょう。
ユースケース2:M&A 後、買収先の環境を残したまま協業を始める
買収後すぐにすべてのシステムを統合するのは難しくても、買収先の従業員に親会社の共通アプリを早期に提供したい場合があります。
買収元と買収先の双方が Okta を利用しているなら、買収先の Org を Spoke、親会社の Org を Hub として連携する方法があります。買収先の既存環境を維持しつつ、必要なユーザーから段階的に共通アプリを利用できる構成です。Okta の M&A 向けアーキテクチャでも、このモデルが紹介されています。
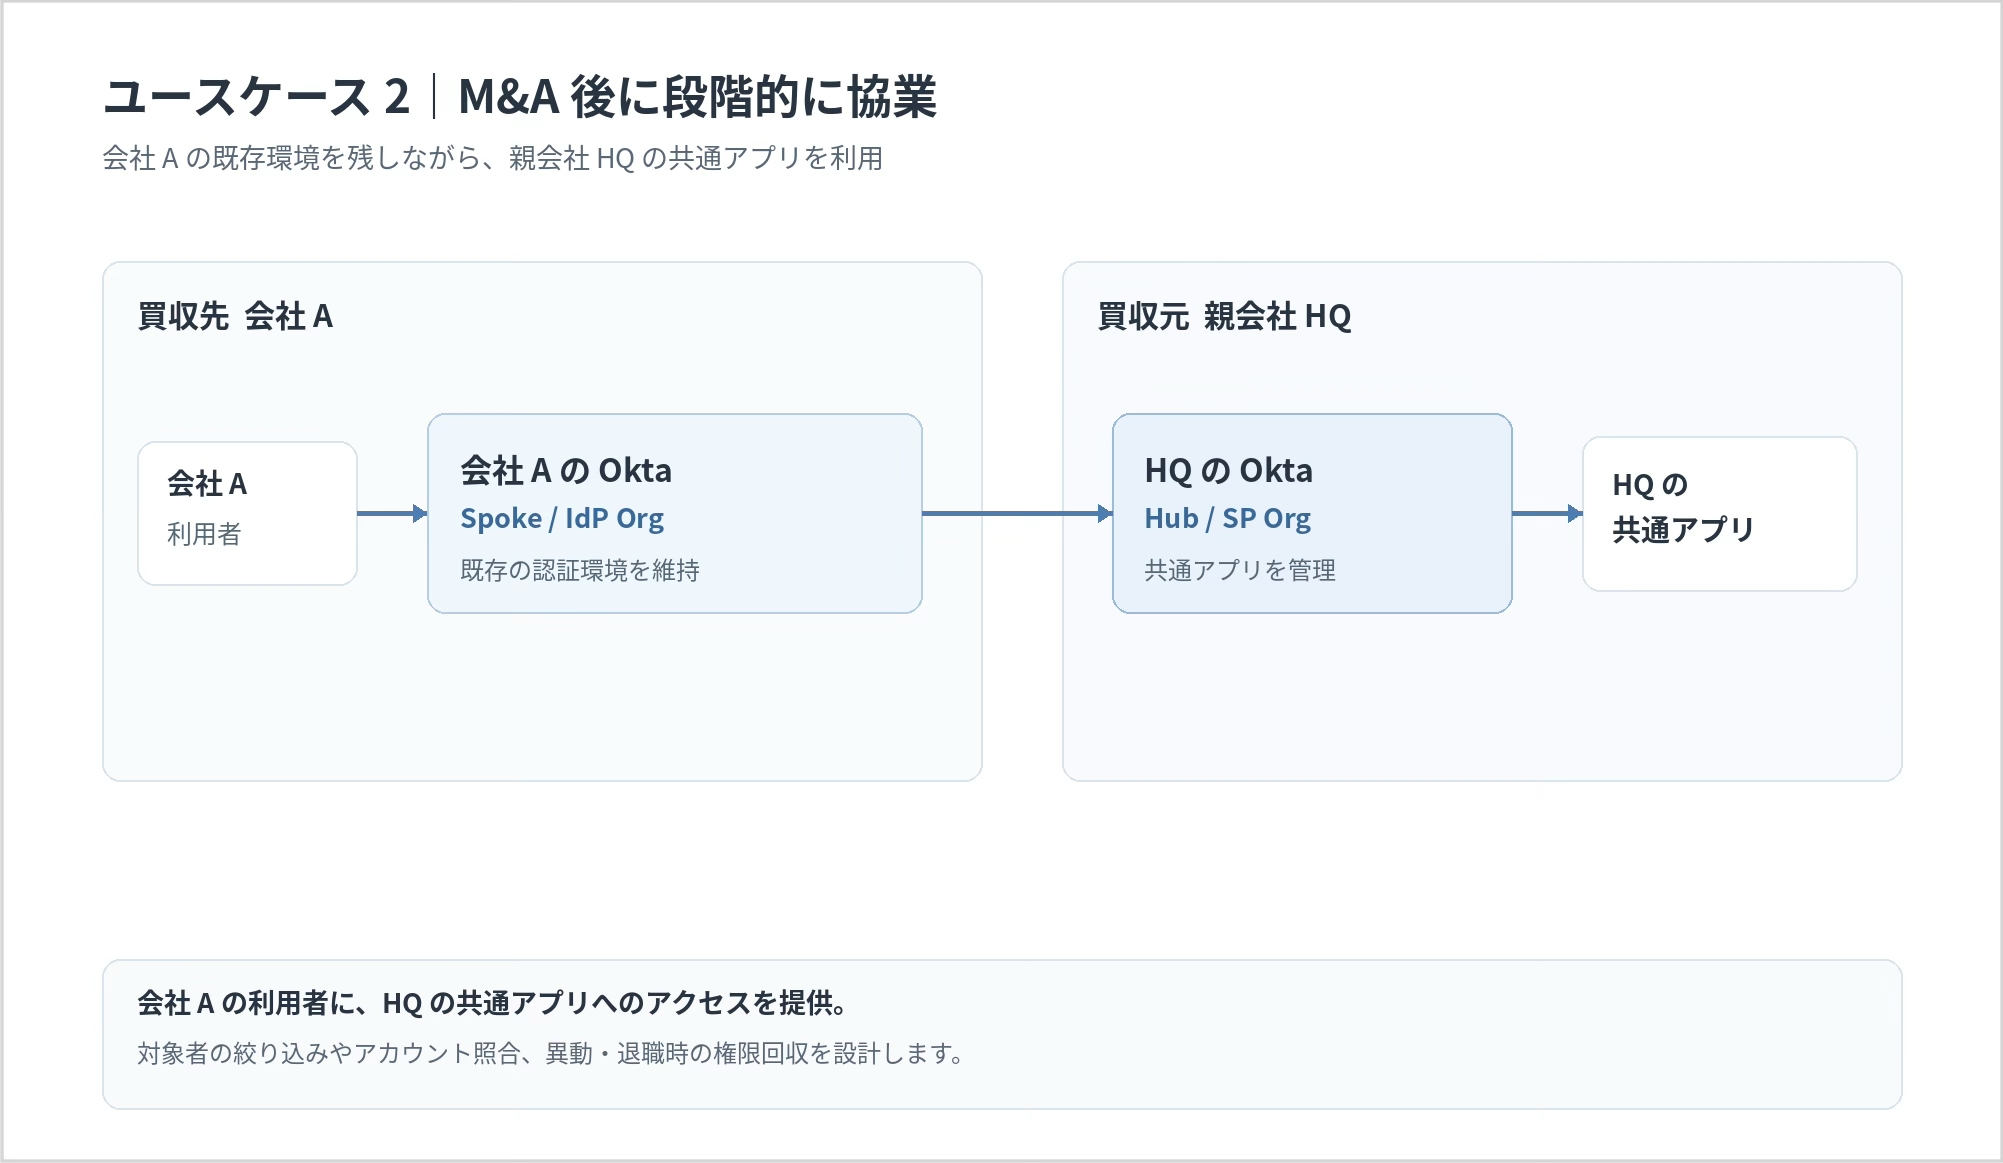
図:買収先の会社 A から親会社 HQ の共通アプリを利用する構成
検討のポイント: まず利用対象者とアクセス先を絞り、両 Org のアカウントを何の属性で照合するかを決めます。兼務や異動、退職時に誰がアクセスを見直し、停止するかも事前に整理しましょう。将来、基盤を統合するのか、分離したまま運用するのかによっても設計は変わります。
ユースケース3:グローバル共通の管理と各地域の自律的な運用を両立する
海外拠点を含む企業では、本社がすべてのアプリやユーザーを一括管理すると、地域固有の業務や変更依頼に対応しにくい場合があります。一方、各地域にすべてを任せると、全社共通アプリの管理が分散します。
Hub & Spoke 構成では、全社共通アプリを Hub で管理し、地域固有のアプリやユーザーを各地域の Spoke で管理する、という役割分担を検討できます。
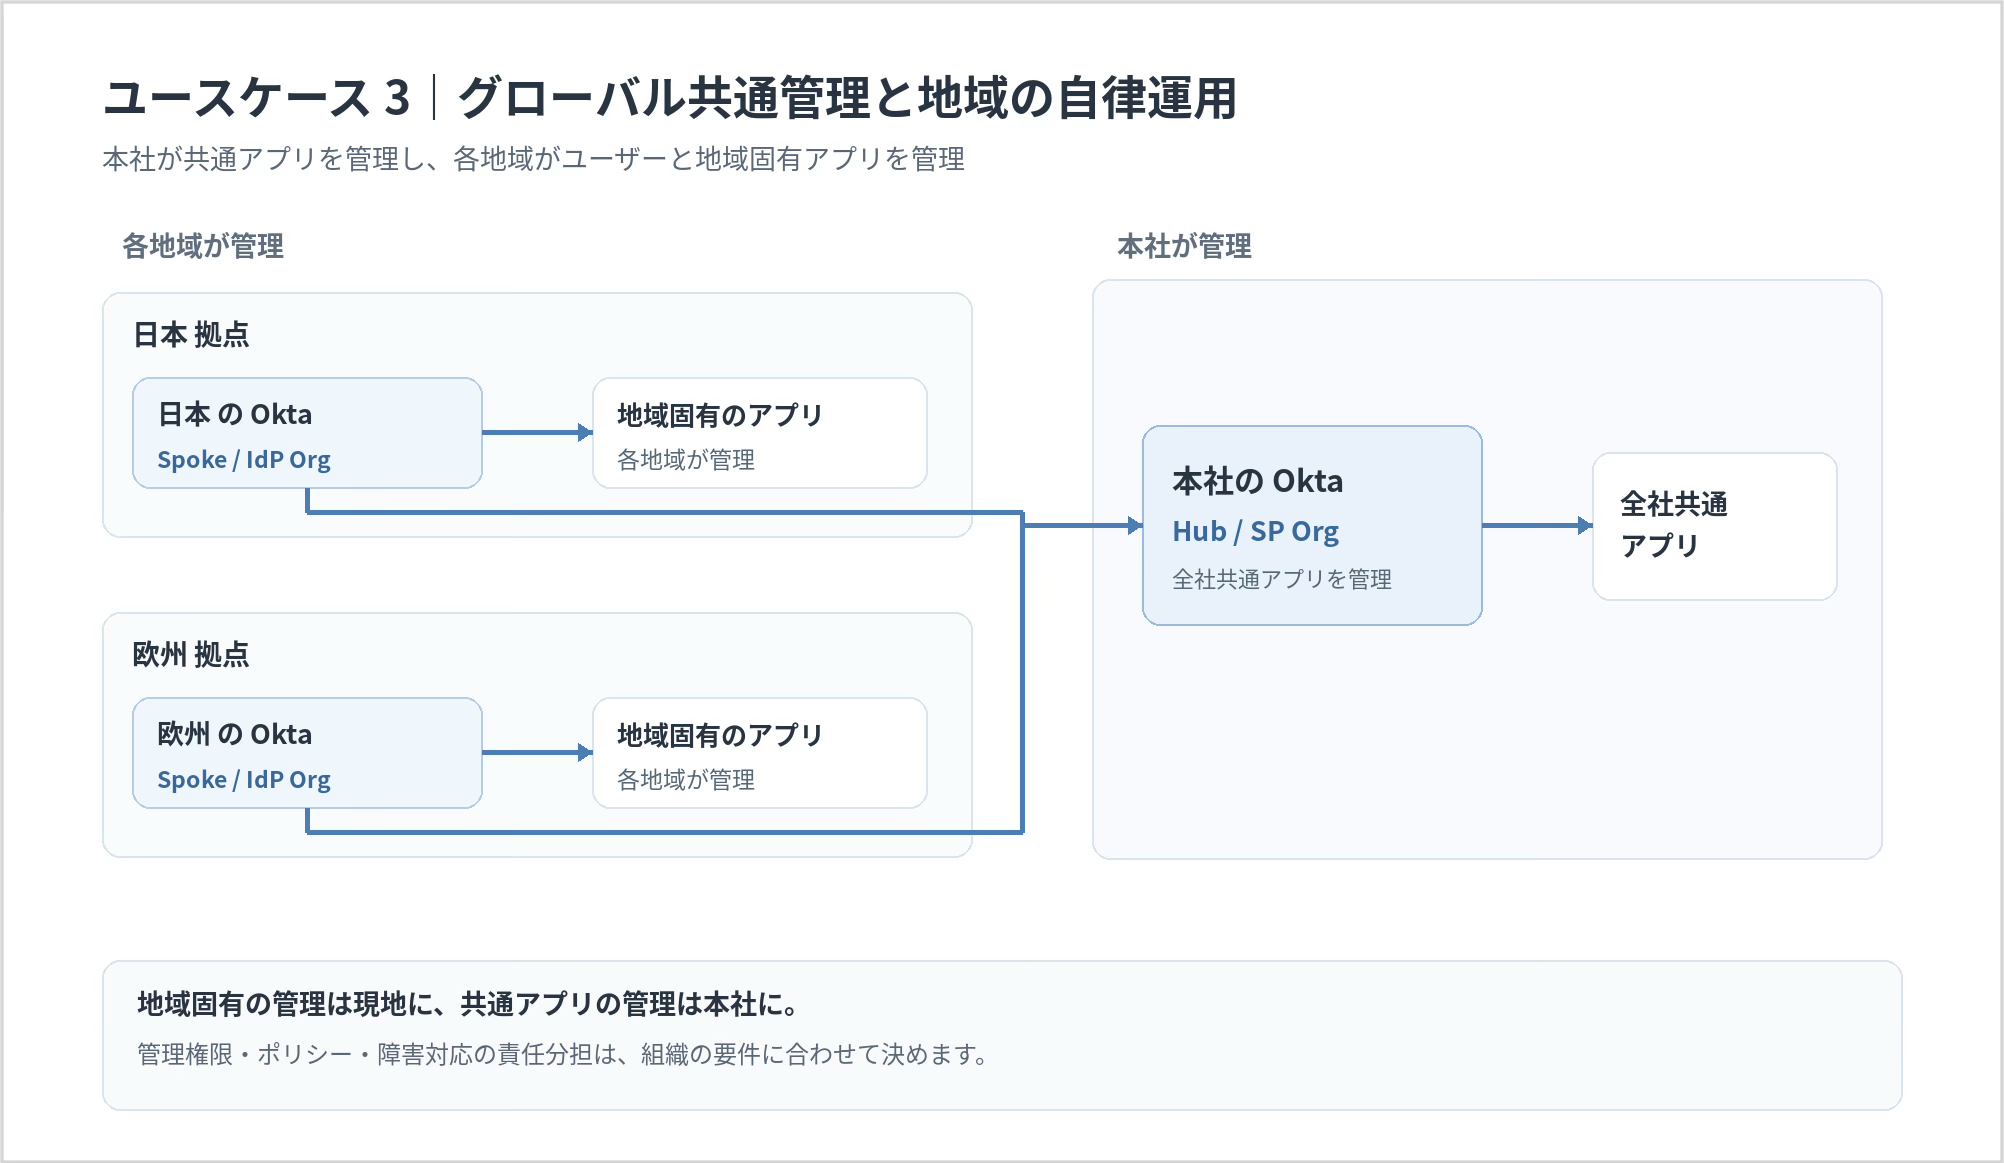
図:地域固有の管理と本社の共通管理を分担する構成
例えば、塩野義製薬の事例を紹介した記事では、各地域のローカルアプリの管理を委譲しながら、グローバル共通アプリを集中管理する Hub & Spoke 構想が紹介されています。記事公開時点では、同社は導入・利用を進める予定として説明しています。
また、大日本印刷(DNP)の事例では、海外拠点のアプリケーションについて、本社のガバナンスと現地での柔軟な運用を両立するため、Okta の Hub & Spoke モデルを導入しています。本社が全体を把握しながら、海外拠点に管理権限を委譲する事例です。
検討のポイント: 本社と地域の管理者が、それぞれどのユーザー・アプリ・ポリシーを管理するかを定めます。認証障害時の対応窓口や、共通アプリへのアクセス変更の承認者も決めておくと、運用を整理しやすくなります。
ユースケース4:地域ごとのデータ管理要件に配慮しながら共通サービスを利用する
グローバル企業では、地域ごとの法規制や契約、社内規程を踏まえ、ID 情報の保存場所や地域間の移転を検討することがあります。
例えば、日本と欧州にそれぞれ Org を設け、共通サービスを管理する Hub と連携する構成が考えられます。地域ごとの管理領域を分けつつ共通サービスを利用するための選択肢ですが、実際のデータの流れを確認することが重要です。
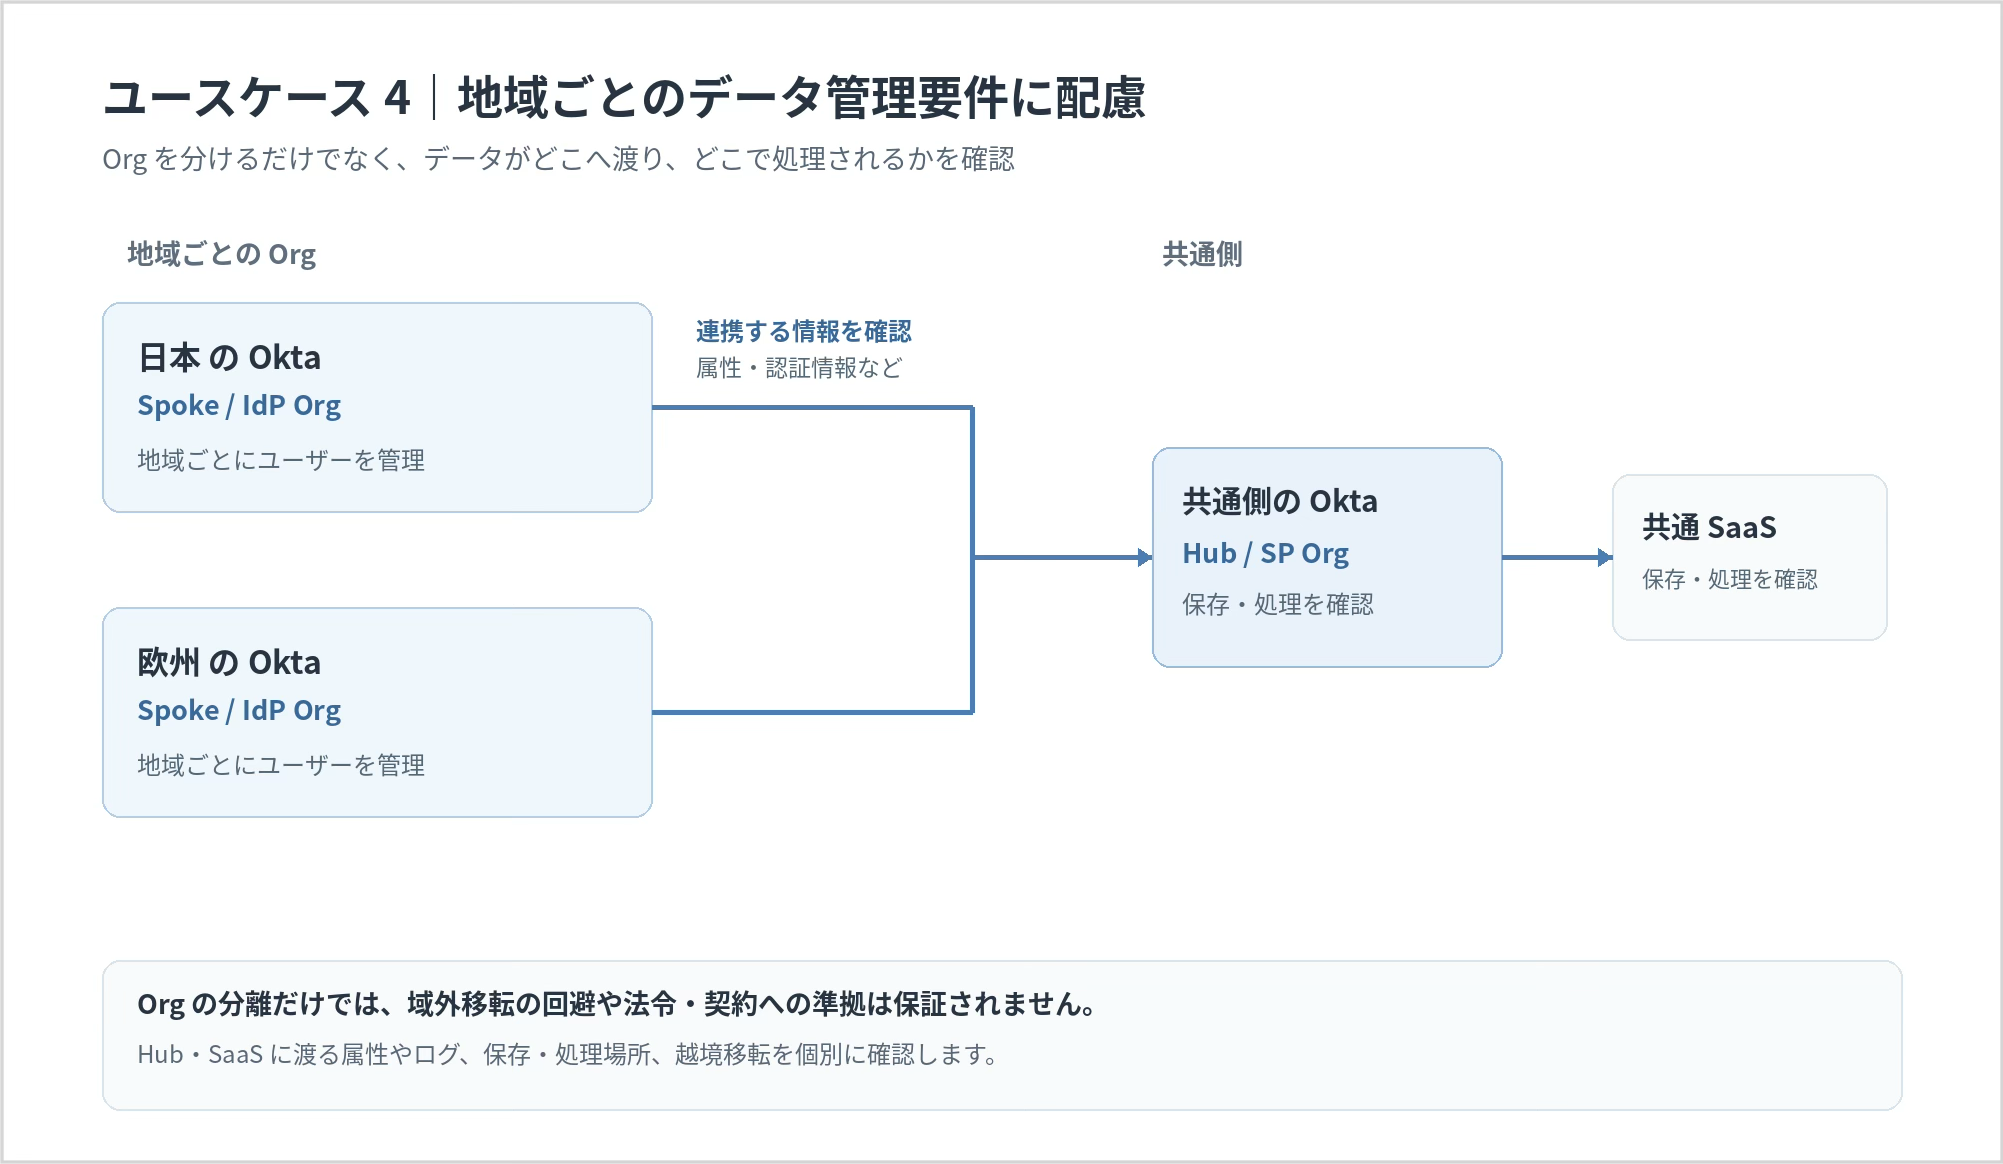
図:地域ごとの Org と共通側の連携で確認したいデータの流れ
Org を地域ごとに分けるだけで、データの域外移転がなくなるわけでも、法令や契約への準拠が保証されるわけでもありません。 Hub や SaaS に渡すユーザー属性、認証時に扱う情報、ログ、各サービスの保存・処理場所を確認し、越境移転の要件を含めて個別に判断しましょう。
例えば、地域側で管理する情報と Hub や SaaS で必要な情報を整理し、連携するユーザー属性を必要最小限に絞る方法があります。
Okta のホワイトペーパー「Okta for Global, Distributed Organizations」では、個人情報を各地域の Spoke に保存し、Hub 側では個人情報を含まない一意な識別子を利用する構成例が紹介されています。また、アプリがアクセス時に個人情報を必要とする場合に、Hooks を利用して Spoke 側の情報を一時的にトークンに含める方法にも触れています。
ただし、識別子も他の情報と組み合わせて個人に紐付けられる場合があります。また、この構成例では、連携先のアプリで個人情報を永続的に保存しないことなどが前提です。実際に扱う情報や保存・処理場所を確認し、要件に応じて判断してください。
Okta のデータレジデンシーに関する説明でも、選択した保存場所と処理場所は必ずしも同一とは限らず、サービスや選択した環境によって異なると説明されています。具体的な利用条件は契約内容や最新の資料を確認してください。
その他のユースケース
委託先・パートナーとの協業
自社とパートナー企業の双方が Okta を利用している場合、それぞれの Org を連携し、必要な外部スタッフに業務アプリへのアクセスを提供する方法も考えられます。
利用者の追加・停止をどちらが行うか、アクセス範囲をどう限定するか、契約終了時にどのように権限を回収するかを、企業間で合意しておきましょう。双方が Okta を利用していない場合も含め、外部 IdP との連携など、ほかの選択肢との比較が必要です。
従業員と外部利用者が同じサービスを利用する
従業員向けと外部利用者向けに管理環境を分けながら、社内担当者も外部向けサービスを利用したい場合があります。
Fair Trade USA の事例では、従業員向けと顧客向けの Org を Org2Org で連携し、社内ユーザーを外部利用者向け環境へプロビジョニングしています。認証を社内側に戻しながら、従業員がパートナー向けのアプリを利用する例です。
このような構成でも、従業員と外部利用者の権限は同じとは限りません。アプリ内で閲覧・操作できる範囲まで含めて設計しましょう。
Org2Org を検討する前に確認したいこと
Org2Org が有効なのは、複数の Org を維持する理由と、組織をまたいで連携する必要性がある場合です。まず単一 Org で要件を満たせないかも含めて比較しましょう。複数 Org にすると管理領域を分けられる一方、連携設定や運用の調整は増えます。
| 確認すること | 主な検討事項 |
|---|---|
| Org を分ける理由 | 管理権限、組織の独立性、地域の要件など。単一 Org で対応できるか |
| アプリの管理 | 共通化する SaaS と各組織が管理するアプリ、割り当ての責任者 |
| ユーザー連携 | SSO のみでよいか、ユーザー・属性・グループの作成や更新も必要か |
| アカウントと権限 | 照合する属性、重複や兼務への対応、異動・退職時の権限回収 |
| 認証と障害対応 | 各 Org のポリシー、追加認証、再認証、障害時の連絡先と緊急用アカウント |
| データと契約 | 連携する属性やログの保存・処理場所、越境移転、契約・ライセンス条件 |
特に、SSO ができることと、退職時にすべてのアクセスが自動で停止されることは同義ではありません。Org 間の設定に加えて、Hub から SaaS への権限回収も含め、一連の動作をテストしましょう。
また、ライセンスや利用可能な機能は契約・構成によって異なります。必要な Org 数や対象ユーザーを整理したうえで、費用や利用条件を Okta または契約先に確認してください。
設定方法を詳しく知りたい方へ
本記事で紹介した構成を具体的に設定する場合は、以下のシリーズをご覧ください。
- 【Okta】Org2Org と OIDC で複数テナント間の SSO を実現する:両 Org のユーザーを事前に用意し、OIDC による SSO を設定します。
- 【Okta】OAuth 2.0 と鍵の自動ローテーションで構成する Org2Org プロビジョニング設定:IdP Org から SP Org へのユーザープロビジョニングを設定します。
- 【Okta】Org2Org のサインインと再認証を IdP Org に集約する:サインインのルーティング、再認証、認証ポリシーなどを扱います。
まとめ
Org2Org は、各組織の Okta を維持しながら、共通アプリへのアクセスを提供したい場合に検討できる選択肢です。グループ会社間の連携、M&A 後の段階的な協業、グローバルでの管理分担など、さまざまな場面で活用できます。
一方、Org を分ける目的によって、必要な認証、ユーザー連携、管理責任、データの扱いは異なります。まずは自社の組織構成と運用要件を整理し、単一 Org を含む選択肢を比較したうえで、適した構成を検討してみてください。
参考資料
- Org2Org 統合の設定(Okta 公式ドキュメント)
- Okta を使用する企業との統合(Okta 公式ドキュメント)
- Okta for Global, Distributed Organizations(Okta ホワイトペーパー)
- Okta + Data Residency(Okta)
- 塩野義製薬の Hub & Spoke 構想(ITmedia)
- DNP の海外拠点における Okta 導入事例(Okta)
- Fair Trade USA の Org2Org 活用事例(Okta)
Okta に関するお問い合わせ
「グループ会社や海外拠点の Okta をどう連携すればよいか」「自社に合った Org の構成や運用方法を検討したい」とお考えの方は、ぜひネクストモードにご相談ください。