
はじめに
こんにちは、セキュリティを気にする年頃の ネクストモード株式会社 のtommyです
ネクストモードでは社内システムとして利用しているSaaSやWebへのアクセスにおいて、Netskopeを経由する構成を取り、通信の可視化や制御を行っています
今回のブログ背景
NetskopeのPoCでは問題なく動いていたのに、本番展開の話になった途端に手が止まってしまったという話を何回か聞きます。たとえば、こんな不安はないでしょうか
「Netskope Clientを端末に配布したら、その時点で全ユーザーの通信がNetskope経由になるのではないか」
「全社に一斉展開して、もし業務影響が出たらどう切り戻せばよいのか」
「情シス部門では問題なかったが、営業部門や開発部門など、利用するSaaSや通信の傾向が違う部署にも同じように展開してよいのか」
こうした不安は、Netskopeに限らず、ユーザーの通信やアクセス制御に関わる製品を全社展開するときに出てきます。PoCでは少人数で確認できても、本番では対象ユーザーも端末も一気に増えます。そこで必要になるのは、「設定できるか」だけではありません。「どの順番で、誰に、どこまで適用するか」を先に決めておくことです
ここで大切なのは、Netskopeのユーザー展開を Client配布・Steeringによる通信制御・グループ管理・ポリシー適用 に分けて考えることです
すべてを一度に進めようとすると、不安は大きくなります。逆に、要素を分けて見ると、先に準備できること、段階的に進めること、事前に決めておくべきことが見えやすくなります
本記事では、Netskopeのユーザー展開でつまずいたときに見直したい、配布・制御・グループ管理の考え方を整理します
Netskopeについて
Netskopeとは、クラウドサービスの使用時に生じる情報漏洩のリスクや、外部の第三者による不正アクセス、マルウェアの感染といった脅威から機密情報を守り、SaaS環境のセキュリティを強化することができるSASEソリューションです
Netskopeでは暗黙の信頼がなく、通信を可視化することが可能です。また、ネットワークとセキュリティに関わる機能を備えているため、VPNやUTM、FW、CASB/SWG/DLP機能を持つ製品からのリプレース先になります
また推奨する理由として、弊社が利用していて使いやすい製品であるというのも大きいと言えます
詳細は下記を御覧ください
導入でつまずく要因の一つが「ユーザー展開」
Netskope導入では、機能設定そのものに悩む場面もあります。SWG、CASB、DLP、ZTNAなど扱う領域が広く、どの機能をどの範囲で使うかを整理するだけでも時間がかかります
一方で、導入時につまずく要因は機能設定だけではありません。実際の展開段階では、「ユーザー展開」で悩むケースもあります
PoCでは、情シス部門や一部の検証ユーザーだけを対象にできます。しかし本番展開では、対象が全社に広がります。部署ごとの業務、利用しているSaaS、端末環境、働き方の違いも考慮しなければなりません
たとえば、同じ社内ユーザーでも、日常的に利用するサービスや通信の傾向は部署によって異なります。営業部門は外出先からSaaSを利用する機会が多いかもしれません。開発部門では、業務上必要な開発ツールや外部サービスが多いかもしれません。そうした違いを考えずに一斉に制御を適用すると、想定外の問い合わせや業務影響につながる可能性があります
ユーザー展開に入る前に、少なくとも次の点は決めておきたいところです
- どのユーザーからNetskope Clientを配布するのか
- どのタイミングで通信制御を有効化するのか
- どの部署やグループに、どのポリシーを適用するのか
- トラブルが起きた場合、どの範囲まで影響するのか
- 検証ユーザー、先行展開ユーザー、全社展開ユーザーをどう分けるのか
「誰に」「いつ」「どの制御を」適用するかが曖昧なままだと、全社展開の直前で判断が止まりやすくなります。ここが整理できているだけで、展開計画はかなり立てやすくなります
図解:ユーザー展開で分けて考える4つの要素
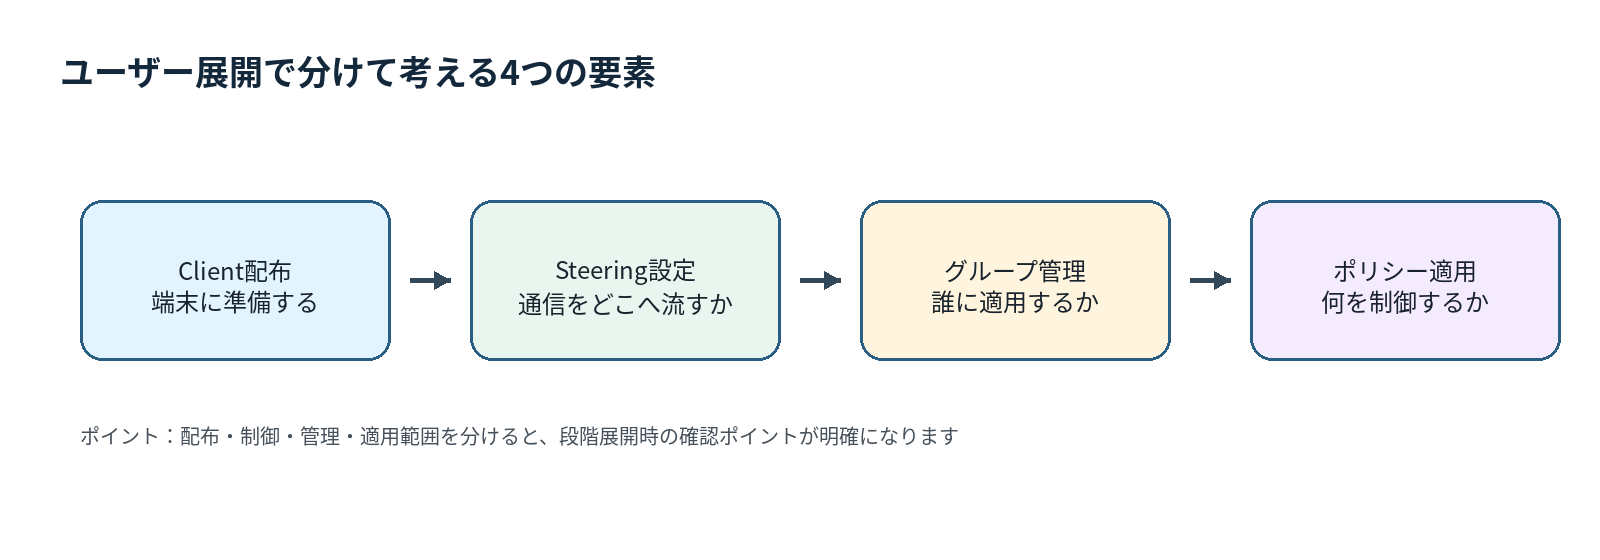
ユーザー展開で不安が大きくなるのは、この4つを一度に進めようとするためです。まずClientを配布する。次に一部ユーザーでSteeringを有効化する。そこから対象グループを広げ、最後にポリシーの適用範囲を調整する。このように分けて考えると、確認すべきポイントが明確になります
「Clientを配布したら即制御が始まる」という誤解を分解する
ユーザー展開で最初に整理したいのは、Netskope Clientの配布と、通信をSteeringすることは同じではない という点です
Netskope Clientを端末に配布することは、展開準備の一部です。一方で、実際に通信をNetskope経由にするかどうかは、Steering設定や適用対象の設計に関係します
つまり、Clientを配布することと、すぐに全ユーザーの通信制御を始めることは、分けて考えられます
この考え方があると、「全社にClientを配布するのが怖い」という不安を小さくできます。いきなり全社の通信を制御するのではなく、まずはClient配布を先行する。その後、情シス部門や一部ユーザーから段階的にSteeringを有効化する。こうした進め方を検討できます
もちろん、実際にどのような配布・制御設計が取れるかは、利用する機能や環境、要件によって変わります。まずは「配布と制御を分けて設計する」という前提に立ち、自社環境で取れる方法を確認していくのが現実的です
Steeringしない状態で先に配布するという進め方
展開時の不安を減らす方法の一つが、まずClientを配布し、制御開始は後から段階的に進める設計です
たとえば、次のような進め方が考えられます
- 情シス部門や検証ユーザーにClientを配布する
- 動作や業務影響を確認する
- 一部部署へ対象を広げる
- 問題がなければ全社展開へ進める
- 必要に応じて例外ユーザーや除外対象を管理する
段階を分けると、展開時の確認ポイントがはっきりします。全社へ一気に制御を適用するのではなく、影響範囲を限定しながら進められるため、問い合わせ対応や切り戻しの判断もしやすくなります
全社一斉に制御を開始することに不安があるなら、「Clientを配るタイミング」と「Steeringを有効化するタイミング」を分けて計画するのが有効です
ただし、Steeringしない状態での配布や段階的な有効化が取れるかは、テナント設定やSteering設定、配布方法によって変わります。実際の展開前に、自社環境でどの進め方が取れるか確認しておく必要があります
Clientの配布に関しては、下記のブログをご覧ください
段階展開に必要なのは「誰に適用するか」を管理する仕組み
Client配布とSteeringを分けて考えられても、それだけでは段階展開はうまく回りません
必要になるのが、誰に制御を適用するかを管理する仕組み です
たとえば、「まず情シス部門で検証し、その後に一部部署へ広げ、最後に全社展開する」という計画を立てたとします。このとき、対象ユーザーをグループとして管理できていなければ、どのユーザーにどの制御が適用されているのか分かりにくくなります
その結果、先行展開の対象者が曖昧になります。トラブルが起きたときに、影響範囲も切り分けにくくなります。例外ユーザーの管理が属人的になり、全社展開へ進むタイミングを判断しづらくなることもあります
段階展開で詰まるのは、Client配布そのものよりも「誰にどの設定を当てているか」が追えなくなる場面です。配布や制御だけでなく、ユーザーやグループの管理方法まで先に決めておくと、後で確認しやすくなります
展開フェーズごとにグループを分ける
段階展開では、展開フェーズごとにグループを分けておくと管理しやすくなります
| グループ例 | 主な目的 | 確認したいこと |
|---|---|---|
| 情シス検証グループ | 最初の動作確認 | Client配布、基本動作、管理画面での見え方 |
| 先行展開グループ | 一部ユーザーでの検証 | 業務影響、問い合わせ傾向、例外設定の必要性 |
| 部署別展開グループ | 部署ごとの段階展開 | 利用SaaSや業務フローごとの差異 |
| 全社展開グループ | 本番展開 | 展開手順、問い合わせ対応、運用負荷 |
| 例外・除外対象グループ | 一時的な対象外管理 | 切り戻し、例外理由、期限管理 |
このようにグループを分けておくと、「今どの範囲に制御を適用しているのか」「次にどのグループへ展開するのか」「問題が起きた場合にどこを確認すべきか」が見えやすくなります
長期運用を見据えるなら、IdP連携でグループ管理を寄せる
全社展開や長期運用を見据えるなら、ユーザーやグループの管理はIdP側に寄せる方が運用しやすくなります
IdPとは、ユーザー認証やアカウント管理を担う基盤です。企業では、OktaやMicrosoft Entra IDなどのIdPでユーザーやグループを管理しているケースがあります
すでにIdP側で部署、役職、雇用形態、セキュリティグループなどを管理しているなら、その情報をNetskopeのグループ管理に使える可能性があります
これにより、入社、退職、部署異動、権限変更といった日常的なユーザー管理を、既存のIdP運用に寄せやすくなります。Netskope側だけで個別にユーザーやグループを管理すると、IdP側とNetskope側で二重管理になり、更新漏れや運用負荷につながる可能性があります
もちろん、IdP連携をすればすべて自動で解決するわけではありません。どのIdPグループをNetskopeに連携するのか。どのグループにどのポリシーを適用するのか。ここは事前に設計が必要です
それでも、長期的にユーザー数が増えたり、部署変更が頻繁に発生したりする環境では、IdP側に管理を寄せる考え方は有力な選択肢になります
IdP連携で得られる主なメリット
IdP連携の大きなメリットは、Netskopeのユーザー・グループ管理を、既存のID管理の仕組みに寄せられることです
たとえば、入社・退職・部署異動・役職変更などの情報をIdP側で管理している場合、その変更に合わせてNetskope側の適用対象も整理しやすくなります
これにより、ユーザー・グループ管理を既存のIdPに集約しやすくなります。入退社や部署異動に伴う更新漏れも減らせます。Netskope側での手作業や二重管理を抑えられるため、全社展開後の運用負荷も軽くしやすくなります
全社展開後は、ユーザー数が増えるほど個別管理の負担も大きくなります。IdP連携を使えるなら、Netskopeだけで管理しようとせず、既存のID管理と連動させた方が長期運用は安定します
IdP連携が向いているケース
IdP連携によるグループ管理は、特に次のようなケースに向いています
- すでにIdPでユーザーやグループを管理している
- 全社展開や長期運用を前提にしている
- 部署や役職ごとに制御対象を分けたい
- 入退社や部署異動にあわせて対象を更新したい
- Netskope側での手作業をできるだけ減らしたい
PoCや暫定運用では、Netskope側でグループ管理する選択肢もある
一方で、最初から必ずIdP連携を整えなければならないわけではありません
PoCや小規模展開、暫定的な検証では、Netskope側でグループを管理した方が早い場面もあります
たとえば、まず数名の検証ユーザーだけで動作確認したい場合や、IdP連携の準備がまだ整っていない場合です。このようなケースでは、Netskope側で一時的に対象ユーザーを管理することで、IdP連携の準備が整う前でも検証を始めやすくなる場合があります
ここで避けたいのは、IdP連携とNetskope側管理を「どちらが正しいか」だけで考えてしまうことです
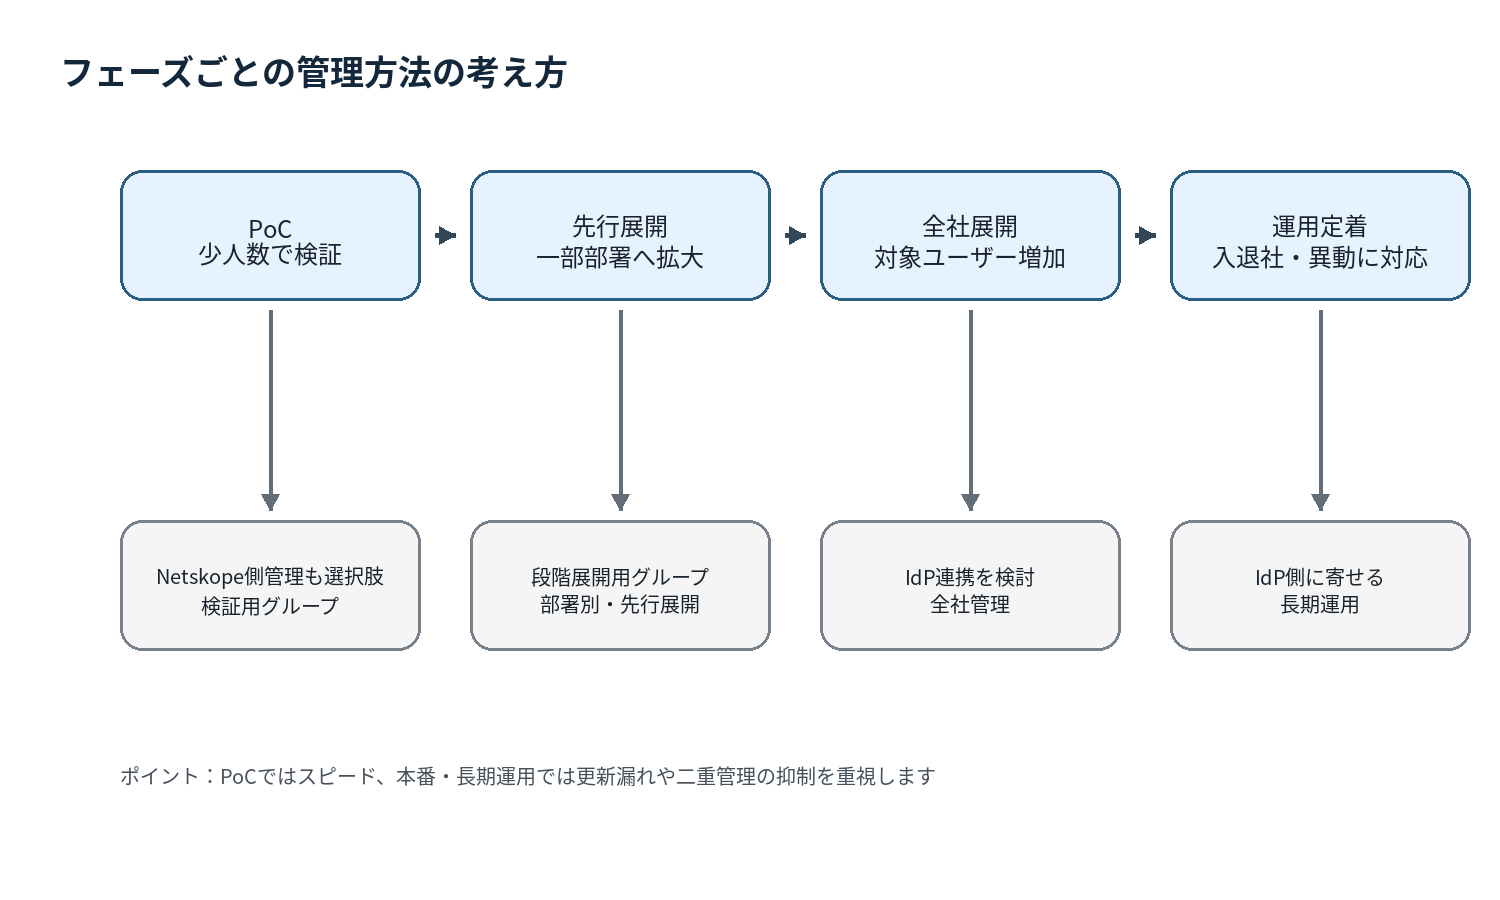
導入フェーズや運用体制によって、現実的な進め方は変わります。PoCではスピードを優先してNetskope側で管理し、本番展開に向けてIdP連携を整備する。そうした段階的な進め方も考えられます
IdP連携とNetskope側管理は、どちらが正解ではなく「フェーズ」で選ぶ
IdP連携とNetskope側管理は、どちらか一方が常に正解というものではありません。見るべきなのは、現在の導入フェーズと将来の運用負荷です
PoCの段階では、少人数で素早く検証できることが優先されます。この場合、Netskope側で検証用グループを作って進める方が早いことがあります
一方で、全社展開後も同じ管理方法を続けると、入退社や部署異動のたびにNetskope側で手作業が発生します。対象ユーザーが増えるほど、更新漏れや運用負荷も無視できません
図解:フェーズごとの管理方法の考え方
判断軸として確認したいポイント
| 確認観点 | 少人数・短期検証の場合 | 全社展開・長期運用の場合 |
|---|---|---|
| 対象ユーザー数 | 少ないため個別管理しやすい | 多くなるため手作業管理は負荷が高い |
| 展開スピード | 早く始めることを優先しやすい | 安定運用と変更管理を優先しやすい |
| 入退社・異動対応 | 影響は限定的 | 更新漏れが運用リスクになりやすい |
| グループ管理 | Netskope側管理も選択肢 | IdP連携を検討しやすい |
| 例外対応 | 一時的な例外を作りやすい | 例外の期限や理由の管理が必要 |
ユーザー展開前に最低限決めておきたい5つのこと
ここまでの内容を踏まえると、Netskopeのユーザー展開前には、少なくとも次の5つを決めておくと進めやすくなります
- Clientをいつ、どの範囲に配布するか 全社に一斉配布するのか、検証ユーザーや一部部署から始めるのかを決めます
- Steeringをいつ、どのグループから有効化するか Client配布と通信制御の開始タイミングを分けて設計します
- 検証ユーザー、先行展開ユーザー、全社展開ユーザーをどう分けるか 展開フェーズごとに対象を分け、影響範囲を把握しやすくします
- グループ管理をIdP側に寄せるか、Netskope側で暫定管理するか 長期運用を見据えつつ、現時点で現実的な管理方法を選びます
- トラブル時の切り戻しや対象切り分けをどう行うか 問題が起きた場合に、どの範囲で確認・切り戻しを行うかを事前に整理します
この5つが決まっていると、Netskopeのユーザー展開は進めやすくなります。ここが曖昧なままだと、Client配布やSteering設定そのものはできても、どこまで展開してよいか判断しづらくなります
定量的に確認しておきたい展開指標
ユーザー展開では、感覚だけで進めない方が安全です。いくつかの数値を見ながら段階を進めると、次に進むか、いったん止めるかを判断しやすくなります
| 指標 | 確認する理由 | 見方の例 |
|---|---|---|
| Client配布状況 | 予定した対象にClientが行き渡っているか確認するため | 対象ユーザー数に対して配布済み端末がどれくらいあるか |
| Steering有効化状況 | 実際に制御対象になっている範囲を把握するため | 検証グループ、先行展開グループ、全社展開グループごとに確認 |
| 問い合わせ件数 | 展開による業務影響や不明点の多さを把握するため | 展開直後の問い合わせ数、内容、部署別傾向を見る |
| 例外・除外ユーザー数 | 例外対応が増えすぎていないか確認するため | 例外理由、期限、対象者を定期的に見直す |
| 切り戻し件数 | 展開手順や事前検証に問題がないか確認するため | どの設定・部署で切り戻しが発生したか確認する |
これらの数値は、必ずしも特定のしきい値を決めて判断するものではありません。大事なのは、展開フェーズごとに同じ指標を見続けることです。自社で追うべき運用指標を決めておくと、「なんとなく不安だから止める」ではなく、「問い合わせが落ち着いたので次の部署へ進める」「例外対応が多いため設定を見直す」と判断しやすくなります
まとめ
いかがでしたでしょうか。Netskopeのユーザー展開でつまずく場合は、Client配布、Steering設定、グループ管理を分けて整理することが重要です
Clientを配布することと、通信制御を始めることは同じではありません。まずはClient配布を先行し、準備が整ってから段階的にSteeringを有効化する進め方もあります
また、段階展開には「誰に適用するか」を管理するグループ設計が欠かせません。長期運用ではIdP連携を使い、PoCや暫定運用ではNetskope側でグループ管理する。導入フェーズに応じて、管理方法を切り替える考え方が現実的です
さらに、Client配布状況や問い合わせ件数、例外ユーザー数などの指標を見ながら進めれば、展開判断もしやすくなります。感覚だけで進めず、配布・制御・管理の状態を見える化することが、全社展開の不安を減らすポイントです
ユーザー展開は、最初から全社一斉に進める必要はありません。配布・制御・管理を分けて考えれば、影響範囲を確認しながら、現実的なステップで展開を進められます
Netskopeのユーザー展開、Steering設定、IdP連携、グループ管理や、Netskopeについて疑問点や気になることがあれば、ぜひネクストモードへご相談ください