次に当てはまる方を想定しています。
- CrowdStrike Falcon Next-Gen SIEM を運用していて、すでに Okta (SSWS) データコネクタで Okta の System Log を取り込んでいる方
- これから Okta のログを NG-SIEM に入れようとしている方
- 退職者が作成した外部連携がよく分からず動いている、という状況に心当たりのある方
最初にまとめ
- CrowdStrike Falcon Next-Gen SIEM のデータコネクタ一覧に Okta (SSWS) と Okta (OAuth2) が並んでいます。新しいのは後者です。
- 静的 API トークン (SSWS) から
private_key_jwtへの認証方式の乗り換えです。Okta 側の思想変更に CrowdStrike が追従した形になっています。 - 旧コネクタと新コネクタを並走させると、データが二重に入り、しかも Okta 側のレート制限を食い合います。
この記事の立ち位置:CrowdStrike のドキュメントを翻訳して並べ直すことはしません。ここでは「なぜ必要か」「何が必要か」「実際に切り替えるときに気をつけること」に寄せています。
基本仕様
コネクタの基本的な仕様は次のとおりです。
- コネクタ名: Okta Data Connector (OAuth2)
- 対象製品: Falcon Next-Gen SIEM / Falcon Next-Gen SIEM 10GB
- 対応クラウド: US-1, US-2, EU-1, US-GOV-1, US-GOV-2
- 既定パーサー:
okta-sso - 認証方式: OAuth 2.0 client credentials と
private_key_jwtの組み合わせ - 必要スコープ:
okta.logs.read
取り込めるイベントは 4 系統あります。
- System Log イベント: 認証アクティビティ、管理操作、ポリシー更新、API アクセス
- ユーザーセキュリティイベント: サインイン試行、パスワード変更、MFA、アカウントロックアウト
- アプリケーションアクセスログ: アプリ割り当て、アクセス試行、SSO、統合イベント
- 管理監査ログ: 管理操作、ユーザープロビジョニング、グループ変更、構成変更
取れる情報の中身は SSWS 版と変わりません。但しこのコネクタは取り込み専用です。OAuth2 版に変えたことで、認証要素のリセット、パスワードの強制リセット、セッションのクリアといった対応アクションが打てなくなります。機能継続には、Integration Content Library の Okta SOAR Action アプリが別に必要になります。
Okta (SSWS)
Tech Alert | 90 Day Notice | Okta Data Connector migration to OAuth2 authentication
Okta SOAR Actions
なぜ必要か
Okta社が静的トークンに異を唱えている
Okta社自身が静的 API トークンから OAuth 2.0 へ移るよう公式ブログで明言しています。理由は説明するまでもないですが、無期限に、誰が叩いているか分からない、強い権限をハードコードするなというメッセージかと思います。
Why you should migrate to OAuth 2.0 from static API tokens | Okta
Create an API token
アカウントに紐づいたトークンの難
セキュリティ論以前に、運用で刺さるのはこちらです。SSWS トークンは作成した管理者アカウントの権限をそのまま引き継ぎ、その管理者が無効化されるとトークンも道連れで消えます。退職した情シス担当が作った SSWS でログ連携していると、退職処理の翌日に SIEM へのログ流入が止まります。加えて 30 日間未使用で失効します。この 30 日という値は組織側で変更できません。
秘密鍵そのものを渡さない仕組み
private_key_jwt は、秘密鍵をクライアント側に置いたまま、都度署名した JWT を使ってアクセストークンを取りにいく方式です。ネットワークを流れるのは短命なアクセストークンだけで、鍵そのものは飛びません。
タイムリミットについて
SSWSベースのコネクタのサポートは、2026年12月7日までです。期限を過ぎるとデータ受信やサポートを受けられなくなります。
準備
CrowdStrike側でFalconコンソールへの管理者アクセス権またはコネクターマネージャーアクセス権、Okta側でSuper Admin 権限を持つアカウントが必要です。
また、既存の SSWS トークンの持ち主を確認しておきます。現在のOktaコネクタを支えているトークンを誰の管理者アカウントで作成したのか。知見者はまだいるのかを念のため確認します。
手順
公式の手順は 9 ステップありますが、実務では 3 つの塊で考えたほうが段取りしやすいと思います。
ブロック A:Okta 側でサービスアプリを作る
- Applications > Applications > Create App Integration > API Services でアプリを作ります。
- クライアント認証で「Public key / Private key」を選びます。これで
token_endpoint_auth_methodがprivate_key_jwtになります。保存を押さずに次へ進みます。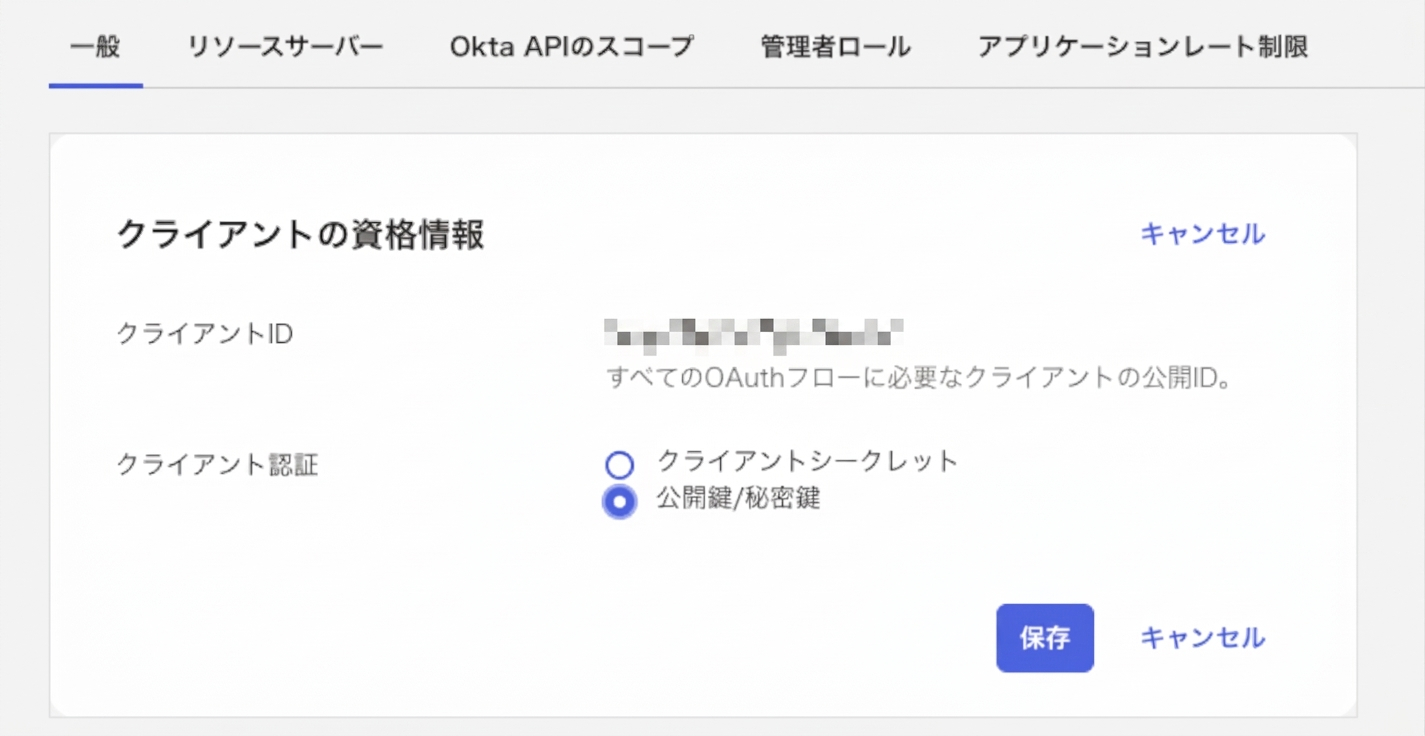
- 公開鍵の設定からキーを追加します
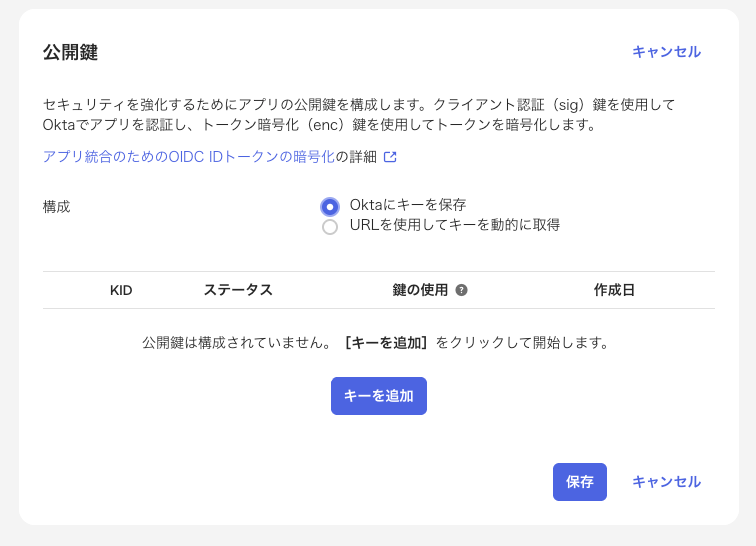
- 新しいキーを生成します
- PEM タブに表示される秘密鍵を
private_key.pemとして保存します。一度しか表示されません。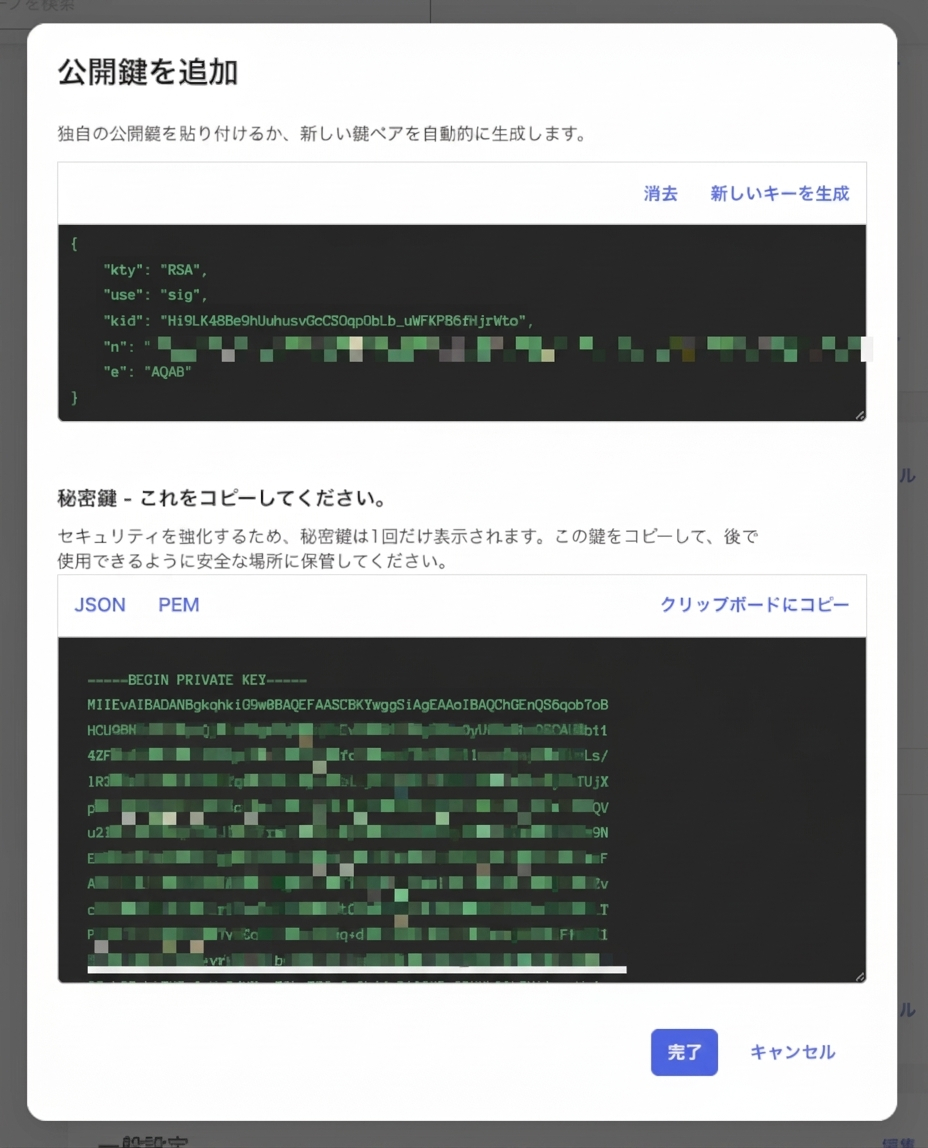
- アプリ名を付けて保存し、General タブの Client ID を控えます。
- DPoP を無効にします。General Settings にある「Require Demonstrating Proof of Possession (DPoP) header in token requests」のチェックを外します。
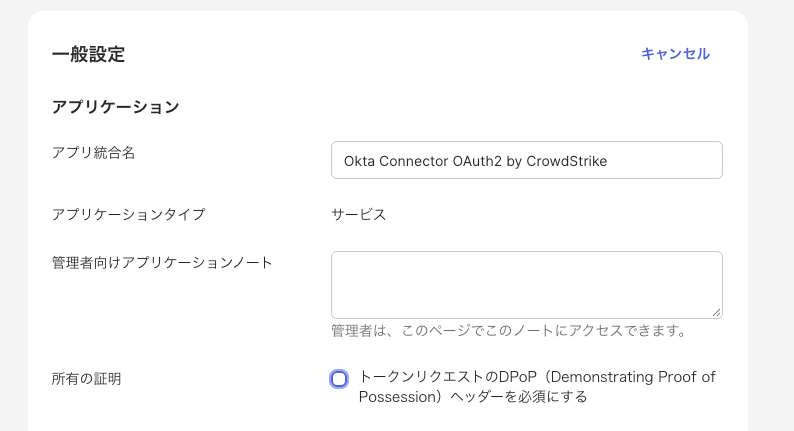
- Okta API Scopes タブで
okta.logs.readを Grant します。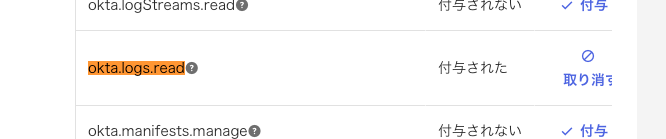
- Admin roles タブで Read-only Administrator を割り当てます。
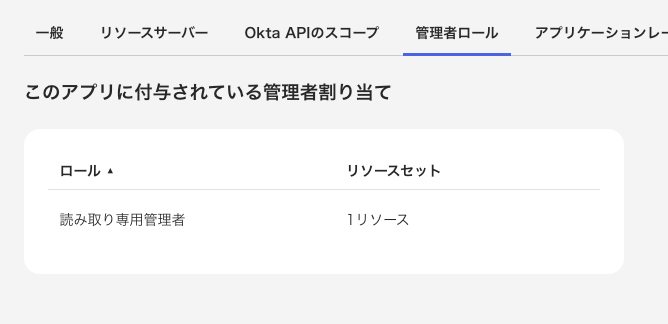
ブロック B:Falcon 側で接続を作る
Connectors > Data connectors > Data connections で + Add connection を選び、「Okta Data Connector (OAuth2)」を検索します。
Data source configurationに各種設定を入力します。パーサーは okta-sso が既定で選ばれ、ホスト名エンリッチメントも既定でオンになります。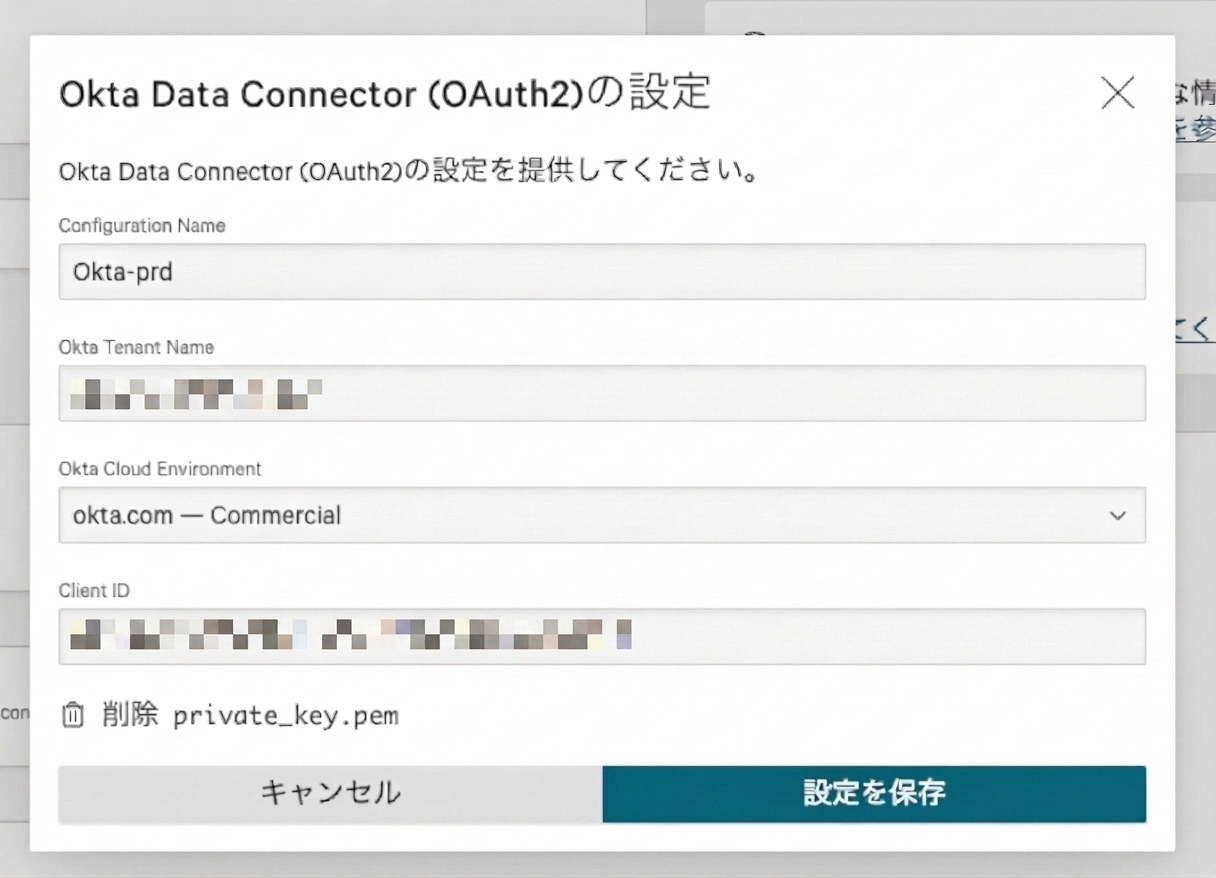
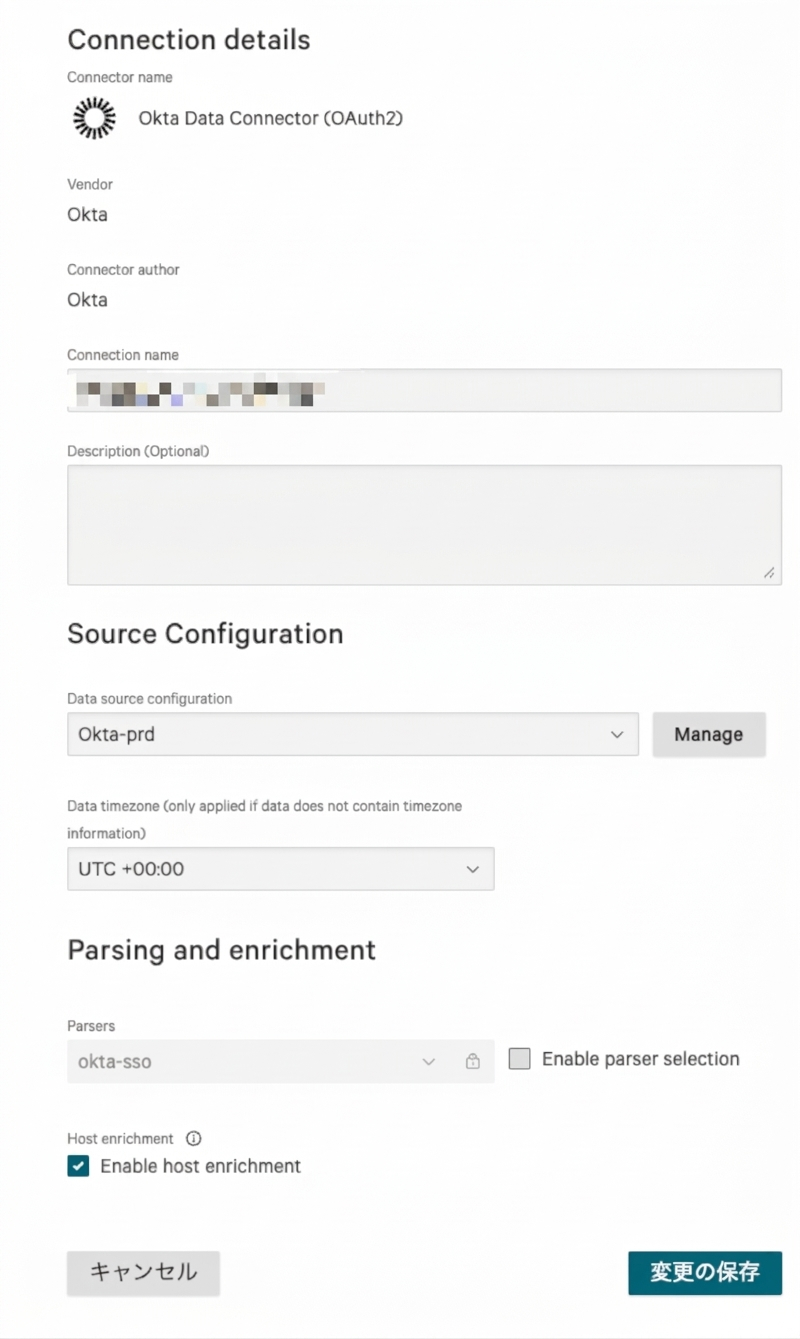
ブロック C:検証と旧接続の撤去
Status が Active になり、Last ingested が更新されていること、エラーメッセージが上がっていないこと、Advanced event search でイベントが見えることを確認してから、旧 SSWS 接続を削除します。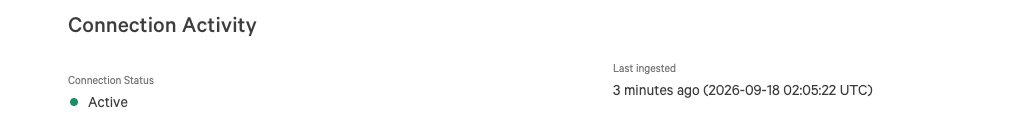
作業は以上です。
本記事はus-2リージョンを前提に記載されており、AIを用いて執筆しています。AIで言いたいことを3倍に膨らませる社風は無いためなるべくシンプルな構文に努めていますが、不足している説明や不明点があればお手持ちのAIブラウザから参照元のガイドにアクセスして更問いしてみてください。