
はじめに
こんにちは、 ネクストモード株式会社 の sobar です。
近年のランサムウェアや標的型攻撃において、攻撃者がシステムに侵入した後に真っ先に行うことの一つが「セキュリティソフト(EDRやアンチウイルス)の無効化」です。セキュリティ監視の目を潰すことで、その後の悪意ある活動を検知されないようにするためです。
どんなに優れた検知ロジックを持っていても、エージェント自体が停止させられてしまっては意味がありません。そこで重要になるのが、セキュリティ製品自身の「自己防衛機能」です。
本記事では、「CrowdStrike Falcon」において、攻撃者からエージェント(センサー)をどのように守り、無効化の試みをどうやって検知しているのかその仕組みについて解説します。
CrowdStrike FalconにおけるTamper対策と改ざん検知の仕組み
CrowdStrike Falconでは、エンドポイントにインストールされる「Falconセンサー」自体に強力な自己防衛メカニズムが組み込まれています。具体的には以下の3つのアプローチで保護と検知を行っています。
1. 堅牢な改ざん防止機能(Sensor Tampering Protection)
Falconセンサーは、OSの深部(カーネルレベル)で動作しており、攻撃者が万が一Windowsの「管理者権限(Administrator)」や「System権限」を奪取したとしても、簡単に停止できない仕組みになっています。
- プロセスの保護:Falconの関連サービスを停止したり、プロセスを強制終了(Kill)したりする操作をOSレベルでブロックします。
- ファイル・レジストリの保護:Falconが使用する設定ファイルや重要なレジストリキーの変更・削除を防止します。
正規の管理者が保守作業などでアンインストールや無効化を行う場合は、管理コンソールから動的に発行されるメンテナンストークン(一時的なパスワード)の入力が必須となるため、認証を持たない攻撃者によるアンインストールを確実に防ぎます。
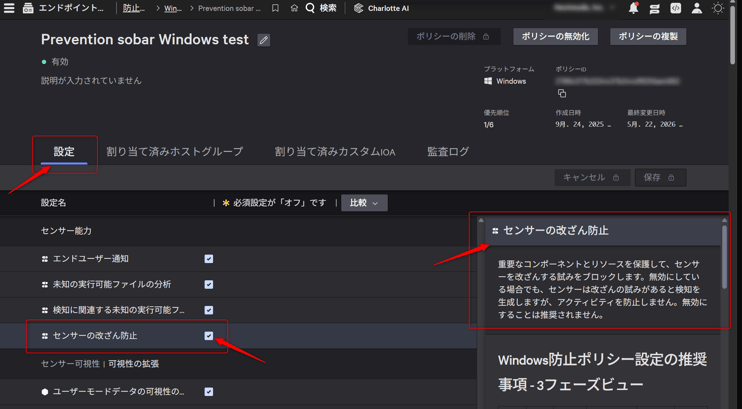
エンドポイントセキュリティ > 防止ポリシー > 設定 > センサーの改ざん防止 を有効化することによりセンサーの改ざん防止機能を有効化します。(※有効化推奨)
2. 改ざん「兆候」の検知(Anti-Tampering Detections)
攻撃者が権限昇格ツールなどを用いて無理やりセンサーの無効化を試みた場合、Falconはただそれを防御するだけではありません。 その行為自体を「セキュリティインシデントの兆候」として捉え、即座に管理コンソール(Falcon Console)にアラートを送信します。これにより、管理者は「誰かが意図的にセキュリティを突破しようとしている(=すでに侵害が進んでいる可能性が高い)」という重大な脅威に早期に気づくことができます。
今回はWindows端末でPowerShell を使ってFalconセンサーを無効化するコマンドをいくつか叩いてみました。いずれもセンサーを無効化することはできませんでした。
|
# ①サービス制御ユーティリティ経由 # ②net コマンド経由 # ③プロセスの強制終了を試みる # ④スタートアップ種別の変更を試みる(無効化) |
エンドポイント検知としては、サービス設定(レジストリ)の変更コマンド(以下④)のみ エンドポイント検知でのブロックを確認できました。
- ①〜③(サービスの停止やプロセスの強制終了)⇒ 実行自体はブロックされるものの、検知アラートには上がりませんでした。
- ④(レジストリ構成の変更)⇒ 実行がブロックされると同時に、「Registry operation blocked」(コマンドライン: services.exe)として検知アラートが上がりました。
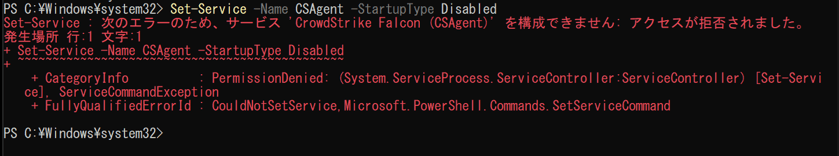
(※Windows端末のPowerShellで ④.Set-Service -Name CSAgent -StartupType Disabled(レジストリ構成の変更)実施)
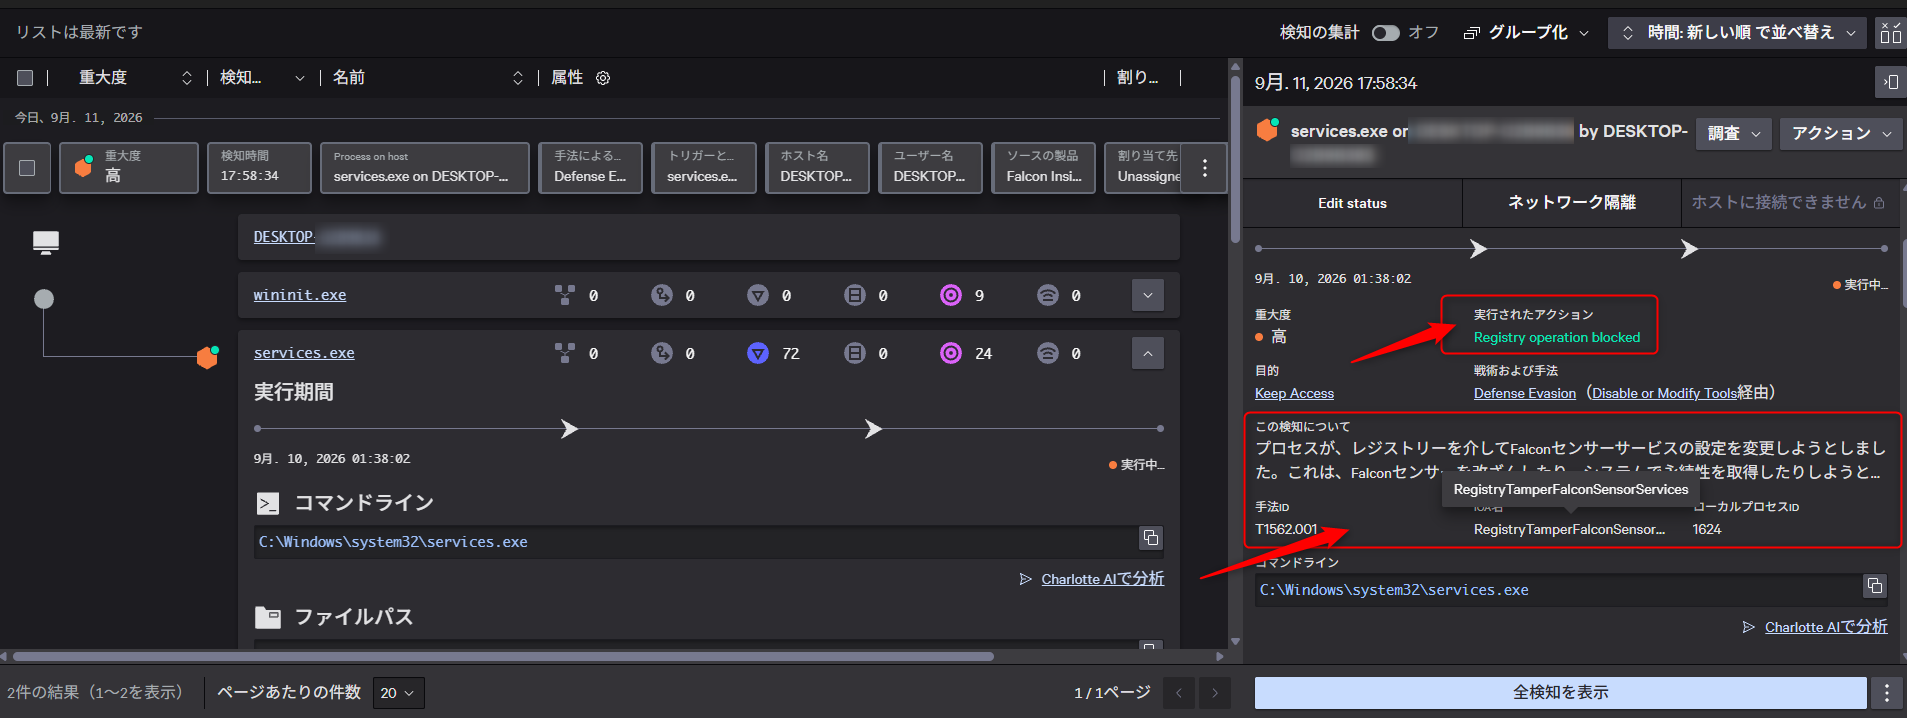
(④.実施時のエンドポイント検知画面)
- 重大度:高
- 実行アクション = Registry operation blocked
-
IOA名 = RegistryTamperFalconSensorServices
※サービス制御マネージャ(SCM)に対して「制御コード(SERVICE_CONTROL_STOP)を送る」だけの操作はブロックはするが、特にエンドポイント検知とはならず、レジストリへの実際の書き込み処理を行う操作に対してはエンドポイント検知があがるといった動作になることを確認いたしました。
3. 停止・通信途絶の検知
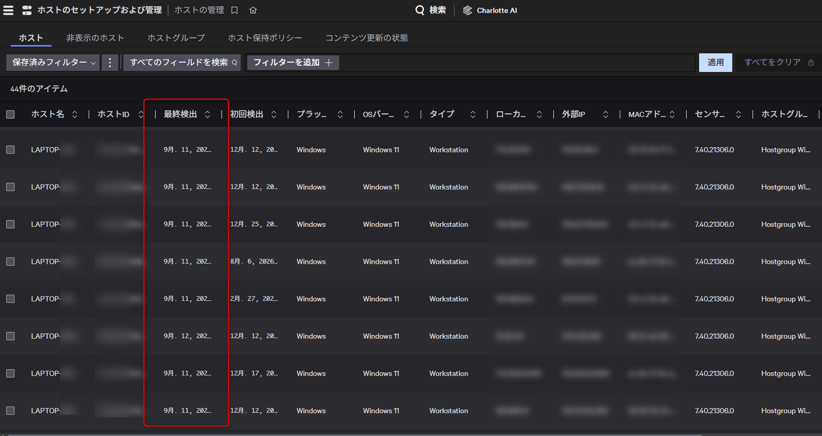
万が一ネットワークを物理的に切断されたり、OSごと破壊されるなどしてセンサーが沈黙した場合でも検知が可能です。 クラウド上の管理コンソールは、各エンドポイントからの定期的な通信(ハートビート)を常に監視しています。最終検出(日時)がダッシュボード上で可視化でき、管理者は不自然に停止している端末がないかを追跡できるようになっています。
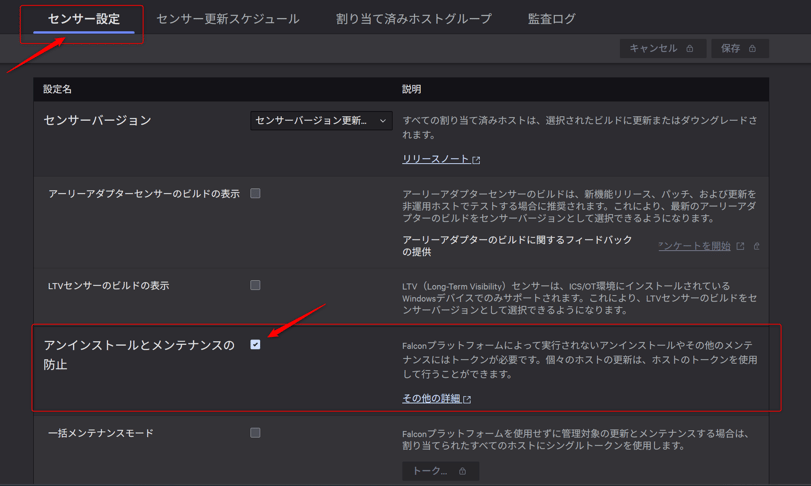
【補足】アンインストールとメンテナンスの防止設定
停止の防止については、ホストのセットアップおよび管理 > センサー更新ポリシー > 利用ポリシー > アンインストールとメンテナンスの防止 を有効化することによりセンサーのアンインストール防止機能を利用します。
必要なサブスクリプションについて
ここまで強力な機能を紹介しましたが、結論から言うとこれらのTamper対策・検知機能を利用するために特別な追加サブスクリプション(オプションモジュール)を購入する必要はありません。
Falconセンサーの自己防衛機能は、ベースとなるプラットフォームの標準機能として提供されています。(※Falcon PreventやFalcon Insightなどの基本ライセンスに含まれています)
※その他ライセンスの詳細につきましては弊社までお気軽にお問合せください。
参考
- document > Home > エンドポイントセキュリティ > 設定 > 検知および防止ポリシー(要テナントログイン)
- document > Home > センサーのデプロイメントおよびメンテナンス > センサー更新ポリシー > センサーメンテナンスとアンインストールの管理(要テナントログイン)
さいごに
サイバー攻撃が高度化する中、「セキュリティツール自体を守る」という視点はエンドポイントセキュリティにおいて不可欠な要素となっています。
CrowdStrike Falconは、追加コストなしで強力な改ざん防止機能(Tamper Protection)と兆候検知を提供し、攻撃者による隠蔽工作を許しません。もし既にFalconを導入しているものの、ポリシー設定でTamper Protection(センサーの改ざん防止)がオフになっている環境があれば、セキュリティレベルを底上げするためにも早急に有効化(およびアンインストールとメンテナンスの防止の有効化による運用フロー確立)を検討することをお勧めします。
この記事によってなにか新たな気づきがあり、皆さまの CrowdStrike Falconの運用一助となれば幸いです。
CrowdStrike Falconについてのお問い合わせ
ネクストモードでは、CrowdStrike Falconをはじめ、OktaやNetskopeを活用したSaaS・生成AIの包括的なセキュリティ対策をご支援しています 。ご興味のある方は、ぜひお気軽にご相談ください!