
はじめに
こんにちは、ネクストモード株式会社で営業を担当している、ほりです。
この秋は、とにかく情報漏洩のニュースが多くて、イヤでも目に入ってきます。
本人確認に使う情報が漏洩した事案もあり、気になった方も多いのではないでしょうか。
ほかにも、公式アプリの会員情報の漏洩や、パスワードまで流出した可能性がある事案など、1,000万件を超える規模の公表が続いています。
10月上旬には、個人情報保護委員会やJPCERT/CC、警察庁、IPAなど、国の機関や専門機関が相次いで注意喚起を出すほどです。
気になったので調べてみた
9月1日から10月19日までに国内で公表された情報漏洩や不正アクセスの事案を調べてみました(続報が出たものも含みます)。
結果は約340件※。1日あたり約7件のペースです。
しかも、この記事を書いている間にも、きっと新たな漏洩が起きているはずです。
※今回の数字は、生成AIを使って、企業・団体の公式発表や、セキュリティ関連のニュースサイト・ブログなどの公開情報を集めて分類したもののため、見落としや重複、誤分類などが含まれる可能性があります。
正確な統計というより、「だいたいこのくらい」という目安として見ていただければと思います。
対象は、国内の企業・団体が公表した情報漏洩(そのおそれを含む)や不正アクセスなどの事案です。
初報と続報は1件にまとめ、同じ委託先への攻撃で複数の企業・団体が公表したものは、公表した企業・団体ごとに数えています。
調べて分かったこと:「特別な攻撃」ばかりではない
調べた事案を原因や経路ごとに分けてみると、ざっくり次のような割合になりました。
- 委託先やクラウドサービス側で起きたもの:約3割
- Webサイトやアプリ、業務ツールの脆弱性や不備:3割弱
- 人のミスや不正(メールの誤送信、紛失、設定ミス、持ち出しなど):約2割
- アカウントの乗っ取り(フィッシング、パスワードの使い回しなど):約2割
- ランサムウェア:1割弱
- パソコンのウイルス感染やサポート詐欺、VPNなどネットワーク機器の脆弱性:5%弱
- 原因が公表されていないもの:4件に1件程度
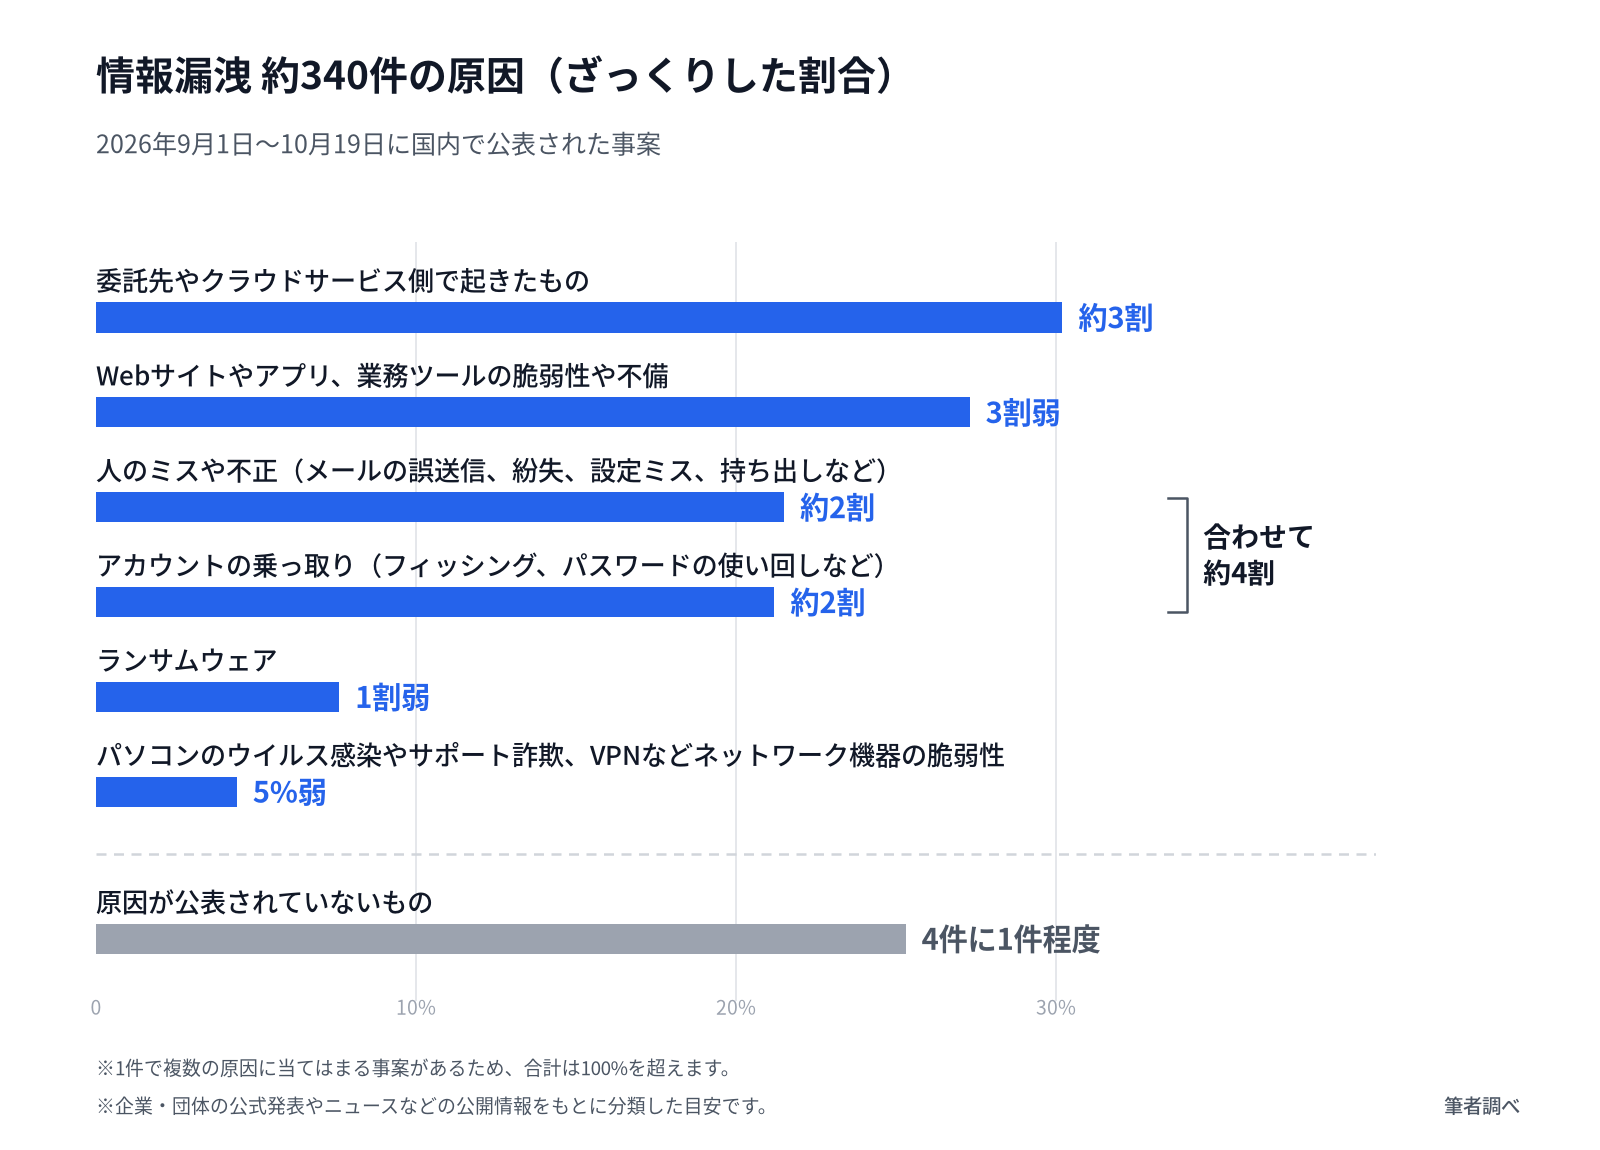
1件で複数の原因に当てはまるものもあるので、合計は100%を超えます。
また、どこから、どのように漏れたのかまで具体的に公表されていたのは、全体の4割弱でした。
残りの6割強は、「脆弱性を悪用された」のような原因の種類だけか、「不正アクセス」「調査中」としか分からないものです。
まず目立ったのが、人のミスや不正、アカウントの乗っ取りが関わる事案です。
メールの誤送信、共有設定のミス、フィッシングでパスワードを盗まれた、といったものです。
特別なシステムだけでなく、日常の業務やアカウントの利用が、被害の入口になることもあります。
もう一つ目立ったのが、委託先やクラウドサービスを経由した漏洩で、全体の約3割ありました。
自社のシステムが直接攻撃されていなくても、使っているサービスが攻撃を受けて、利用していた企業がそろって公表する。
そんな場面が、この秋は何度もありました。
ニュースを見て、「うちは大丈夫かな?」と気になりつつも、「うちは狙われるような会社じゃないし…」と思っている方も多いのではないでしょうか。
ただ、残念ながら、もうそうは言いづらくなってしまっているのが現実です。
対策って何ができるんだろう
ここからは、個別の事案の原因や対策の是非を評価するのではなく、公表された事案をヒントに、日常業務でどんな備えができるかを考えてみます。
今回は、Netskopeの機能で対応できるものという視点で、5つのケースを選びました。すべての原因を網羅しているわけではなく、Netskopeだけでは守りきれないケースについても、後半でお話しします。
※なお、実際にどこまで制御できるかは、対象のサービスやご契約のプラン、設定によって変わります。
ケース1:社内向けのつもりの「入口」が狙われる
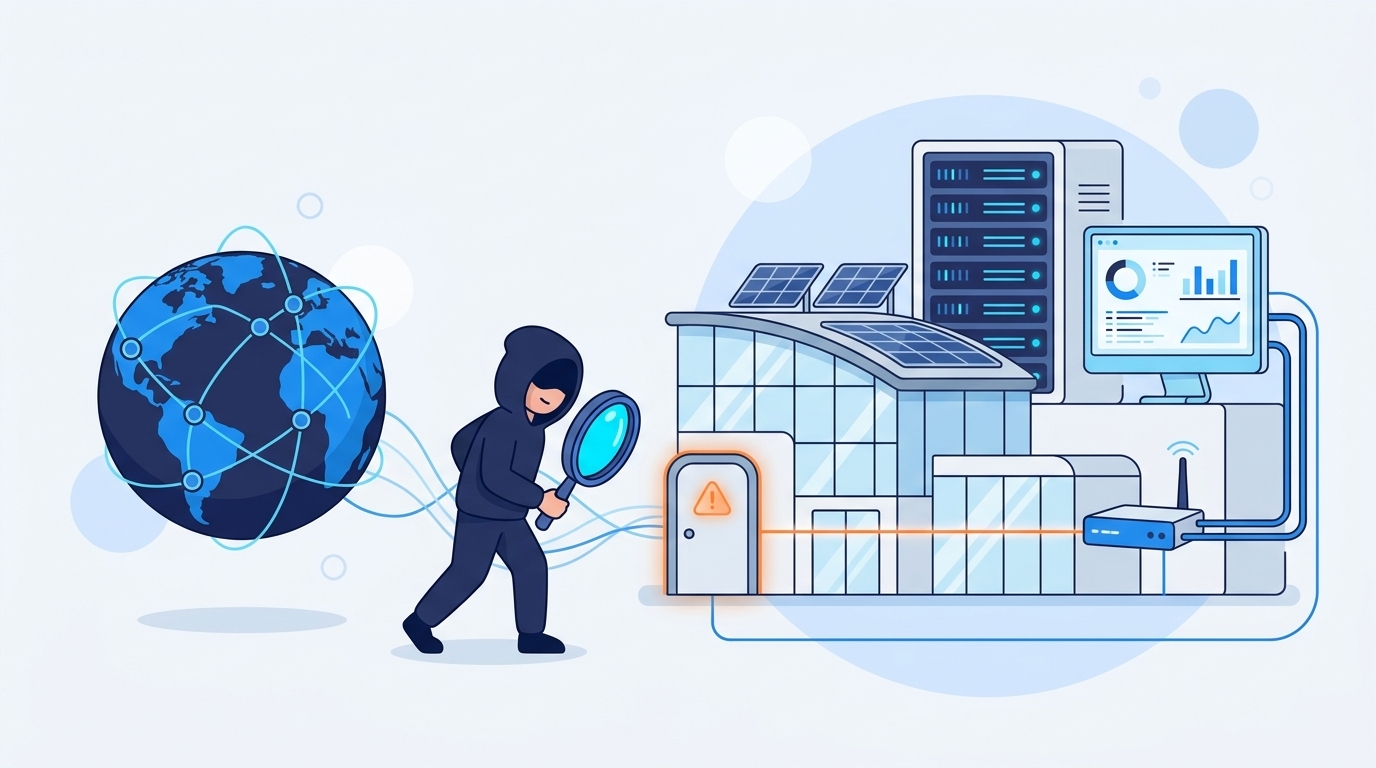
リモートワークのためのVPNや、社員向けに使っているデータ分析ツール、システムの管理画面。
どれも「社内の人しか使わないもの」ですが、実はインターネットから見える場所に置かれていることが少なくありません。
今回調べた中にも、VPN機器の脆弱性やVPNのアカウントを悪用されて社内に入り込まれた事案や、社内向けのデータ分析ツールの脆弱性を突かれて、数万〜数十万件の顧客情報を抜き取られた事案がありました。
データ分析ツールが入口になったものだけでも、5件以上にのぼります。
JPCERT/CCの注意喚起でも、こうした業務ツールが狙われる手口が取り上げられています。
そこで役立つのが、社内のシステムをインターネットから「見えない」状態にするNetskopeの仕組み(Netskope Private Access)です。
認証やアクセス条件を満たした利用者だけが、許可されたシステムにつながる仕組みで、社内システムをインターネットに直接公開せずに利用できるため、外部から狙われるリスクを減らせます。
VPNのように、一度社内ネットワークに入れたらいろいろなものに手が届いてしまう、ということも起きにくくなります。
脆弱性が見つかってから修正が終わるまでには、どうしても時間がかかります。
でも、入口が外から見えていなければ、その間に狙われる心配はかなり小さくなります。
VPN機器の入れ替えやライセンスの更新を控えているなら、見直しのよいタイミングではないでしょうか。
SSL-VPNからの移行を考えている方は、こちらの記事もあわせてどうぞ。
▼ 【Netskope】SSL-VPNからの移行を検討中のあなたに読んでいただきたいブログ
https://info.nextmode.co.jp/blog/netskope-for-sslvpn-user
ケース2:ファイル共有の「うっかり公開」
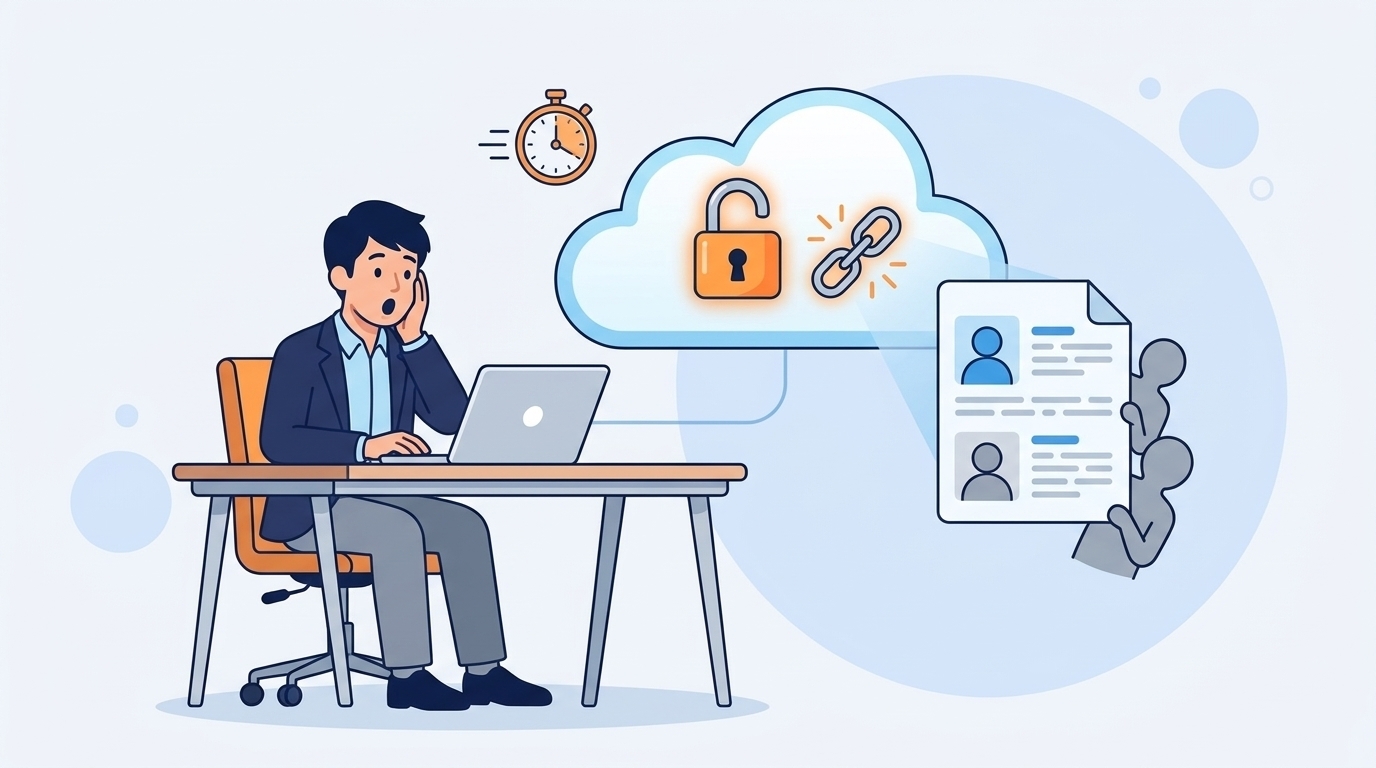
取引先とのやり取りや社内の受け渡しで、クラウドストレージやファイル転送サービスの共有リンクを使う場面は多いと思います。
便利な反面、公開範囲の設定を一つ間違えるだけで、ファイルが誰でも見られる状態になってしまいます。
実際に、社内の受け渡しに使ったファイル転送サービスの設定ミスで、会員の個人情報を含むファイルが、ほんの短い時間、インターネット上で見られる状態になっていた、という公表がありました。
公開されていたのが短時間でも、情報漏洩につながるおそれがあります。
これは、開発や情シスのような技術職の人だけの話ではありません。
ファイルをやり取りする人なら、誰にでも起こりうることです。
Netskopeなら、こんな備えができます。
- クラウドの使われ方を見える化(CASB): 社内でどんなクラウドサービスが、どのように使われているかを把握できます。
- 情報の持ち出しを止める(DLP): 個人情報を含むファイルを外部に公開しようとしたときや、会社が認めていないファイル転送サービスにアップロードしようとしたときに、警告を出したり止めたりできます。
人のミスをゼロにするのは、現実的にはかなり難しいです。
だからこそ、ミスが起きても情報が外に出にくい仕組みを用意しておくことに意味があると思います。
ケース3:生成AIに、つい個人情報を入れてしまう
ここ最近、お客様から生成AIについてのご相談をいただくことが本当に増えています。
業務でどんどん活用したい。でも、情報漏洩は心配。
生成AIは、その両方の気持ちがぶつかりやすいテーマだと感じています。
この秋には、社員が会社の認めていない外部の生成AIに、大量の個人情報を含むデータを入力してしまった、という公表もありました。
「この資料、AIでサクッとまとめたい」
「急ぎだし、とりあえず貼り付けちゃおう」
そんな「業務を効率化したい」という気持ちから、意図せず情報漏洩のリスクにつながることもあります。
Netskopeでは、生成AIについても次のような統制ができます。
- 認めたAIだけを使えるようにする: 会社として認めたAIサービスは使えて、それ以外には警告やブロックをかけられます。
- 会社のアカウントと個人のアカウントを分ける: 同じAIサービスでも、会社で契約したアカウントは使えて、個人のアカウントは使えない、という分け方も可能です。
- 危ない入力だけを止める: 個人情報や機密情報を含む入力やファイルのアップロードだけを止めることもできます。
大事なのは、「禁止する」ではなく「安全に使わせる」という考え方です。
「とりあえず全部禁止」にしてしまうと、結局こっそり使われて、かえって実態が見えなくなりがちです。
使っていい範囲をはっきりさせたうえで守るほうが、現場にとっても会社にとっても健全だと思っています。
この考え方については、こちらの記事でも紹介しています。
▼ 生成AI時代のネットワーク制御 ― Netskopeで「使わせない」から「安全に使わせる」へ
https://info.nextmode.co.jp/blog/netskope-secure-genai-usage
ケース4:個人アカウントへのデータの持ち出し
会社でGoogle WorkspaceやMicrosoft 365を使っていても、同じパソコンのブラウザから、個人のGmailやGoogleドライブにも簡単にログインできてしまいます。
退職前に、顧客リストや資料を個人のアカウントに送っておく。
そんなことも、やろうと思えばできてしまうわけです。
元従業員による営業秘密の持ち出しで、逮捕者が出たという報道も複数ありました。
また、悪意がある場合だけとは限りません。
「家で続きをやろう」と、個人のアカウントにファイルを送ってしまう“うっかり”も、同じリスクにつながります。
こうした持ち出しに効くのが、Netskopeの「テナント制御」です。
同じGoogleドライブやOneDriveでも、会社のアカウントなのか個人のアカウントなのかを見分けて、会社のアカウントへのアップロードは許可し、個人のアカウントへのアップロードは止める、といったことができます。
ちなみにこの機能、導入いただいたお客様からの評判が良く、Netskopeの強みの一つだと感じています。
自信を持っておすすめできるポイントです。
あわせて、普段より極端に多いダウンロードのような「いつもと違う動き」に気付く仕組みもあります。
社員を疑うためではなく、会社のデータが会社の中にとどまる状態をつくっておく。
いざというときに記録をたどれることも、経営の目線では大きな安心材料になるはずです。
テナント制御について詳しく知りたい方は、こちらの記事をご覧ください。
▼ 【Netskope】インスタンス(テナント)制御とログインアカウント制御の違い
https://info.nextmode.co.jp/blog/netskope-instance_control
ケース5:偽の警告画面とフィッシングサイト
Webサイトを見ていたら、突然こんな警告と電話番号が表示される。
「ウイルスに感染しました。今すぐサポートセンターにお電話ください」
慌てて電話すると、サポートを名乗る相手から、遠隔操作ソフトを入れるように言われる。
いわゆるサポート詐欺です。
この秋も、サポート詐欺に遭い、端末を遠隔操作されて個人情報を見られた可能性がある、という公表が相次ぎました。
また、Microsoft 365やGoogle Workspaceなど、企業や大学などのメールアカウントが乗っ取られた事案も20件を超えました。
原因が公表されたものの多くは、偽のメールで偽のログイン画面に誘導し、IDとパスワードを盗み取るフィッシングがきっかけです。
こうした詐欺サイトやフィッシングサイトも、Netskopeが社員のアクセス先をチェックして、危険と判定したものはつながる前にブロックできます。
会社で認めていない遠隔操作ツールのダウンロードや利用を制限することもできます。
「怪しいサイトに気を付けましょう」という社員教育は、もちろん大切です。
ただ、人は慌てているときほど判断を誤ります。
だまされそうになっても、仕組みのほうで止めてくれる。そこまで備えておけると安心です。
正直なところ:Netskopeだけでは守りきれないこともあります
ここまでNetskopeが役立つケースを紹介してきましたが、Netskopeだけですべての漏洩を防げるわけではありません。
ここは、きちんとお伝えしておきたいところです。
たとえば、次のようなケースです。
- アカウントの乗っ取り: ケース5のように、フィッシングサイトへのアクセスは止められても、パスワードの使い回しや、多要素認証を設定していないアカウント、退職者のアカウントの消し忘れまではカバーしきれません。ここは、多要素認証やシングルサインオンでログインそのものを守るOktaや、パスワードを安全に管理・共有できるKeeperと組み合わせるのがおすすめです。
- パソコンやサーバーへの侵入、ランサムウェア: Netskopeでも不審な通信を止めることで被害の拡大を抑えられますが、端末の中で起きている不審な動きを見つけて止めるには、CrowdStrikeやSentinelOneとの組み合わせが効果的です。
- データが消されたり、暗号化されたりしたあとの復旧: Microsoft 365やGoogle Workspaceなどのデータをバックアップして元に戻せるSysCloudがあれば、万一のときにも業務を早く立て直せます。
また、最初に触れた委託先やクラウドサービス側の問題は、自社だけでは防ぎきれません。
それから、自社で公開しているWebサービスそのものの脆弱性は、開発や脆弱性診断の側での対策が必要になります。
大きく報じられた事案の中にも、こうしたケースが多く含まれていました。
ネクストモードでは、Netskopeに加えて、Okta、CrowdStrike、SentinelOne、Keeper、SysCloudを取り扱っています。
そのため、「何から入れるべき?」「どう組み合わせるといい?」といったところから、まとめてご相談いただけます。
組み合わせのイメージは、こちらの記事も参考になると思います。
▼ ぼくがかんがえるOkta × Netskope × CrowdStrikeで実現するゼロトラスト導入ロードマップ
https://info.nextmode.co.jp/blog/zerotrust-roadmap
まとめ:まずは「うちの場合」を一緒に整理しませんか
今回いろいろな事案を調べてみて、特別な会社だけが、特別な手口で被害に遭っているわけではないということが分かりました。
社内向けの入口、ファイル共有のうっかり、生成AI、個人アカウント、詐欺サイト。
どれも、明日どの会社で起きてもおかしくないものばかりです。
一方で、どこから手を付けるべきかは会社ごとに違います。
リモートワークの多さや使っているクラウドサービス、生成AIの使い方によって、優先順位は変わってきます。
「ニュースを見て、うちも少し気になった」
「今の対策で足りているのか分からない」
そんな段階でも、まったく問題ありません。
今の環境をお伺いしながら、どこにリスクがありそうか、何から始めるのがよさそうかを一緒に整理させてください。
この秋のニュースを「他人事」で終わらせないための環境づくりを、全力でお手伝いさせていただきます!
