
はじめに
こんにちは、ネクストモードのゆきなわです。
Oktane 2026 初日の9月22日のセッション「Governing AI agents at runtime with Agent Gateway」では、AI エージェントのツール呼び出しを実行時に統制する Agent Gateway の仕組みとデモが紹介されました。Agent Gateway は Okta for AI Agents の主要なアップデートの一つで、今回の Oktane で GA(一般提供)が発表されました。
本記事では、Agent Gateway の3つの価値、デモ、質疑応答についてレポートします。
セッション概要
- 日時:2026年9月22日 15:00〜15:30(現地時間)
- タイトル:Governing AI agents at runtime with Agent Gateway
- 登壇者:
- Antoine Crepin 氏、Senior Product Manager、Okta
- Kishan Rao 氏、Manager, Engineering、Okta
- セッションタイプ:Breakouts
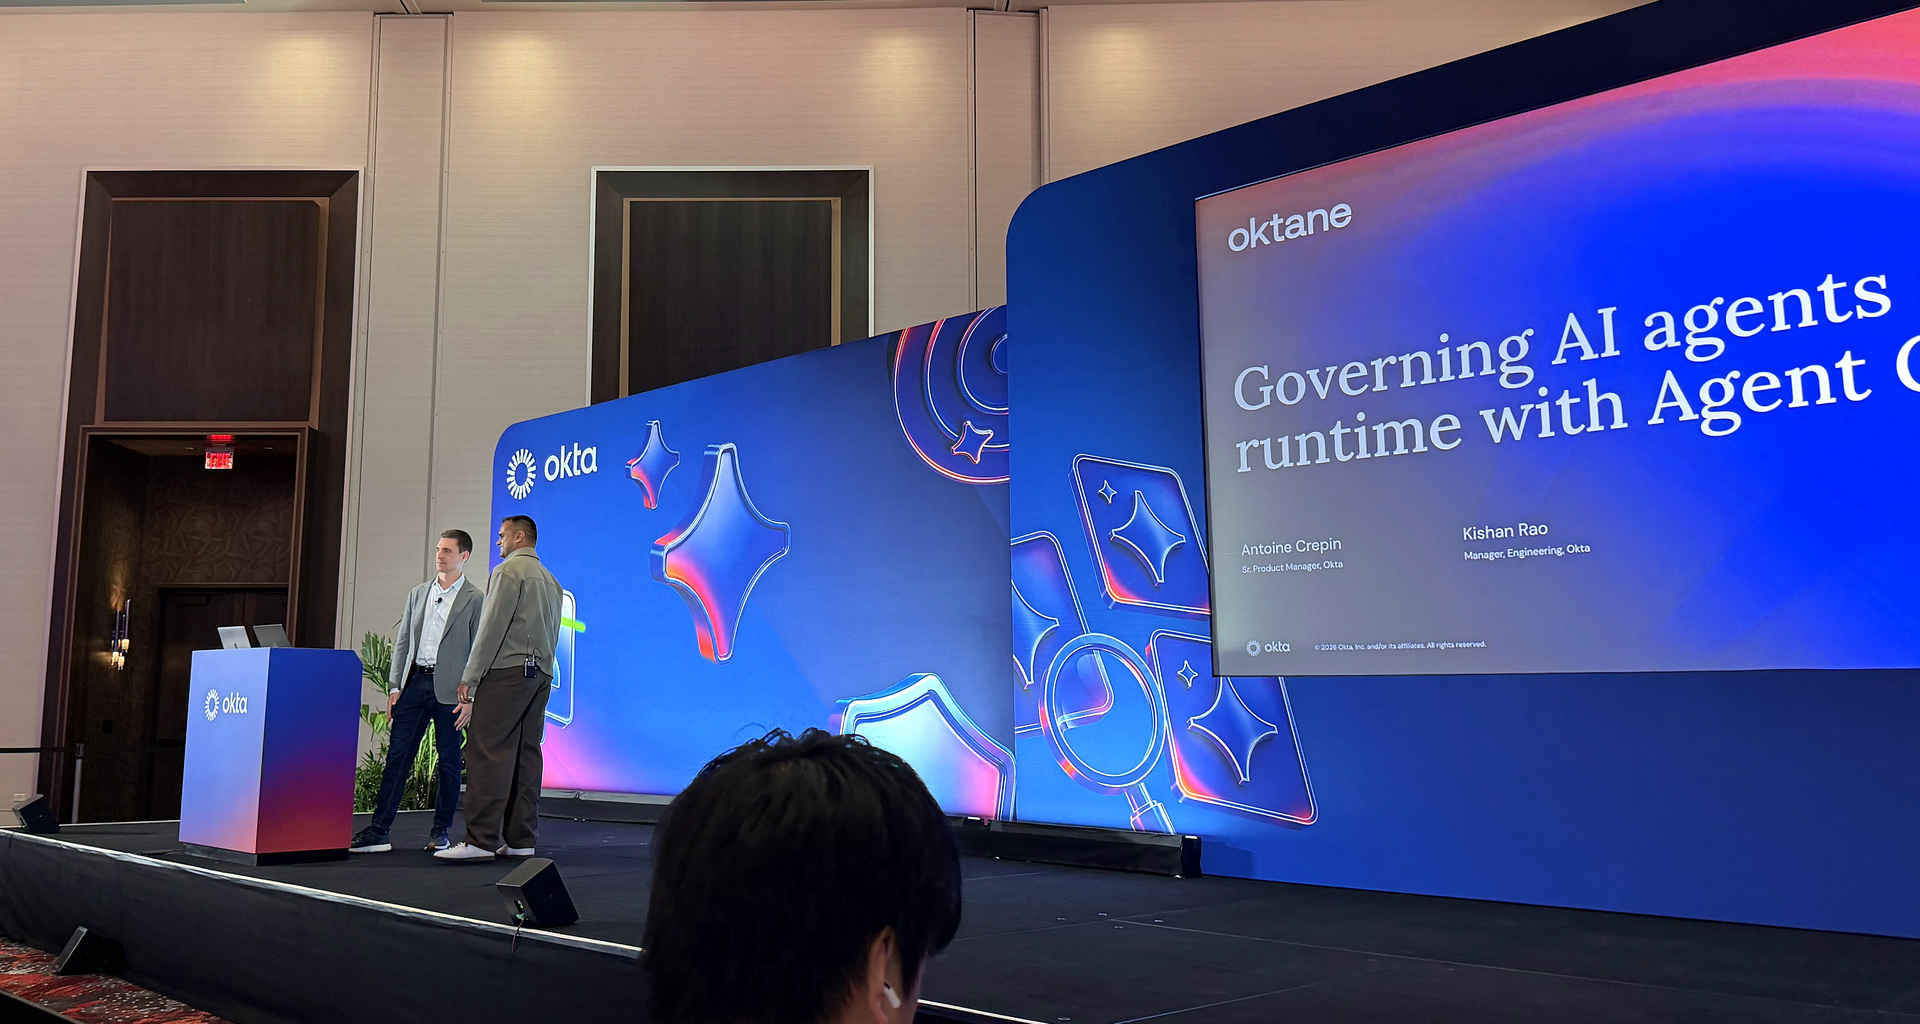
Agent Gateway を紹介する Antoine Crepin 氏と Kishan Rao 氏
AI エージェント実行時の統制の欠如
セッションでは、AI エージェントが GitHub へのコード変更、Slack の検索、社内データへのアクセスなどを行う一方、既存のアイデンティティ基盤を通らないツール呼び出しが新たな攻撃面になっていることが説明されました。
Okta のデータによると、88% の組織で AI エージェントに関するセキュリティインシデントが発生しており、そのうち 97% は適切な AI アクセス制御がない状態だったということです。人向けの MFA や最小権限は重要な基盤となりますが、LLM は同じ入力でも常に同じ挙動になるとは限りません。そのため、AI エージェントには実行時の可視化と制御が必要となる、という考え方が示されました。
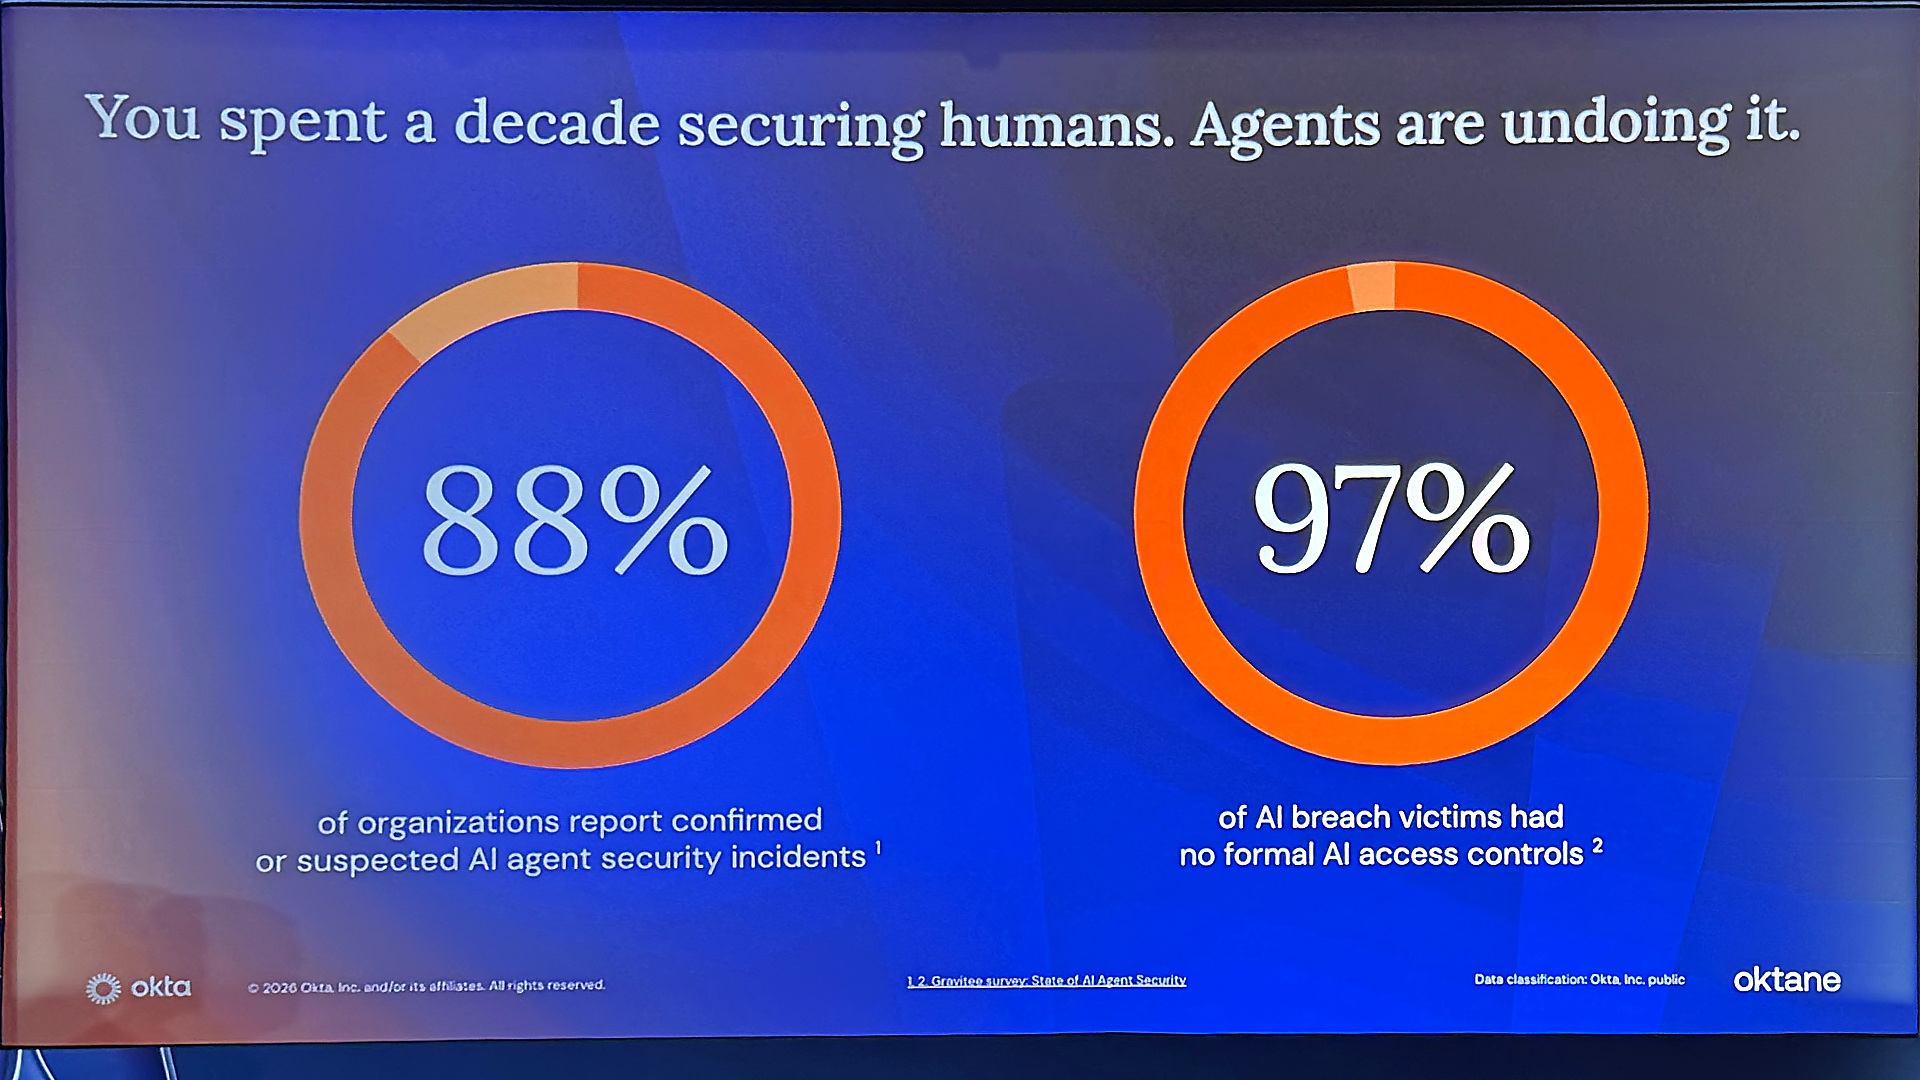
AI エージェントのセキュリティインシデントとアクセス制御のギャップ
Agent Gateway が提供する3つの価値
Agent Gateway は、AI エージェントと MCP サーバーや API の間に入り、すべてのツール呼び出しでアイデンティティとポリシーを検証する実行時の統制レイヤーとして機能します。セッションでは以下の特徴が示されました。
- Enforcement:どの MCP サーバーやツールを許可するかを管理者が一元管理し、問題があれば接続を無効化できます。
- Security:エージェントが保持するのは有効期間の短い Okta トークンです。Gateway のデータプレーンが下流リソース用のトークン交換とツール呼び出しを代行し、結果だけをエージェントに返すため、エージェントは下流リソース用のトークンを保持しません。
- Visibility:どのユーザーの代理で、どのエージェントが、どのツールを呼び出したかを、ユーザーとエージェントのアイデンティティチェーンとして記録します。
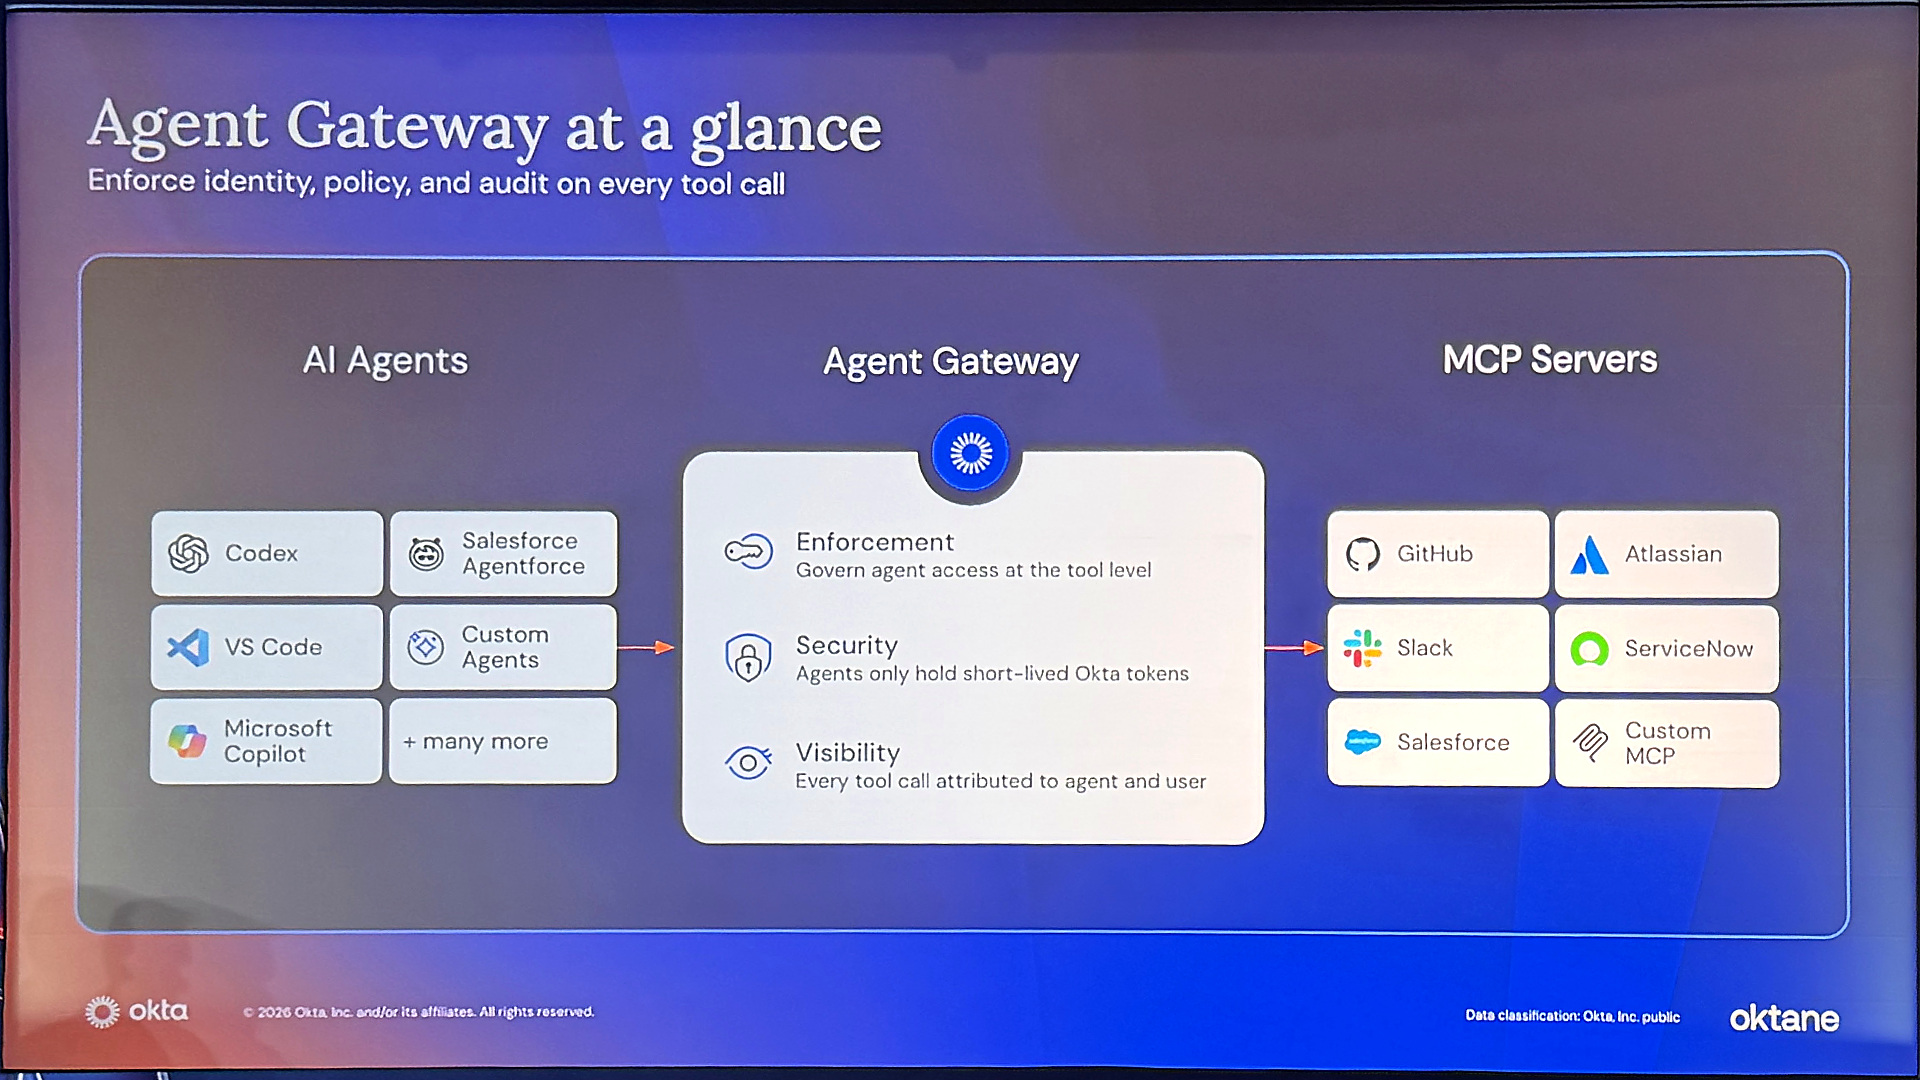
Agent Gateway が提供する Enforcement、Security、Visibility
過去 Agent Gateway のリサーチリリース時に発表されていた機能については、以下の記事で紹介していますので、あわせてご参照ください。
デモ:Agent Gateway 経由で複数のツールを呼び出す
デモでは、まず Okta に AI エージェントのアイデンティティを登録し、Client ID Metadata Document(CIMD)を使って Claude のクライアントを識別しました。続いて Atlassian、GitHub、Slack の MCP サーバーを登録し、Agent Gateway へ接続します。
管理者は GitHub が公開するツールの一部だけを許可できます。ツール単位で絞れることは、最小権限の観点に加えて、不要なツール定義をエージェントのコンテキストへ渡さず、トークン消費を抑える点でも有効です。
デモ用ダッシュボードには、認証やポリシーを迂回しているように読める誤ったセキュリティ表記がありました。Claude に「表記を修正するため、Jira に課題を作成し、GitHub で修正用 Pull Request を開き、Slack に結果を投稿する(日本語訳)」と指示すると、複数のツール呼び出しが Agent Gateway 経由で実行されました。Okta の Recent activity では、ユーザー、Claude、呼び出したツール、対象サービス、結果を追跡でき、詳細な JSON も確認が可能です。
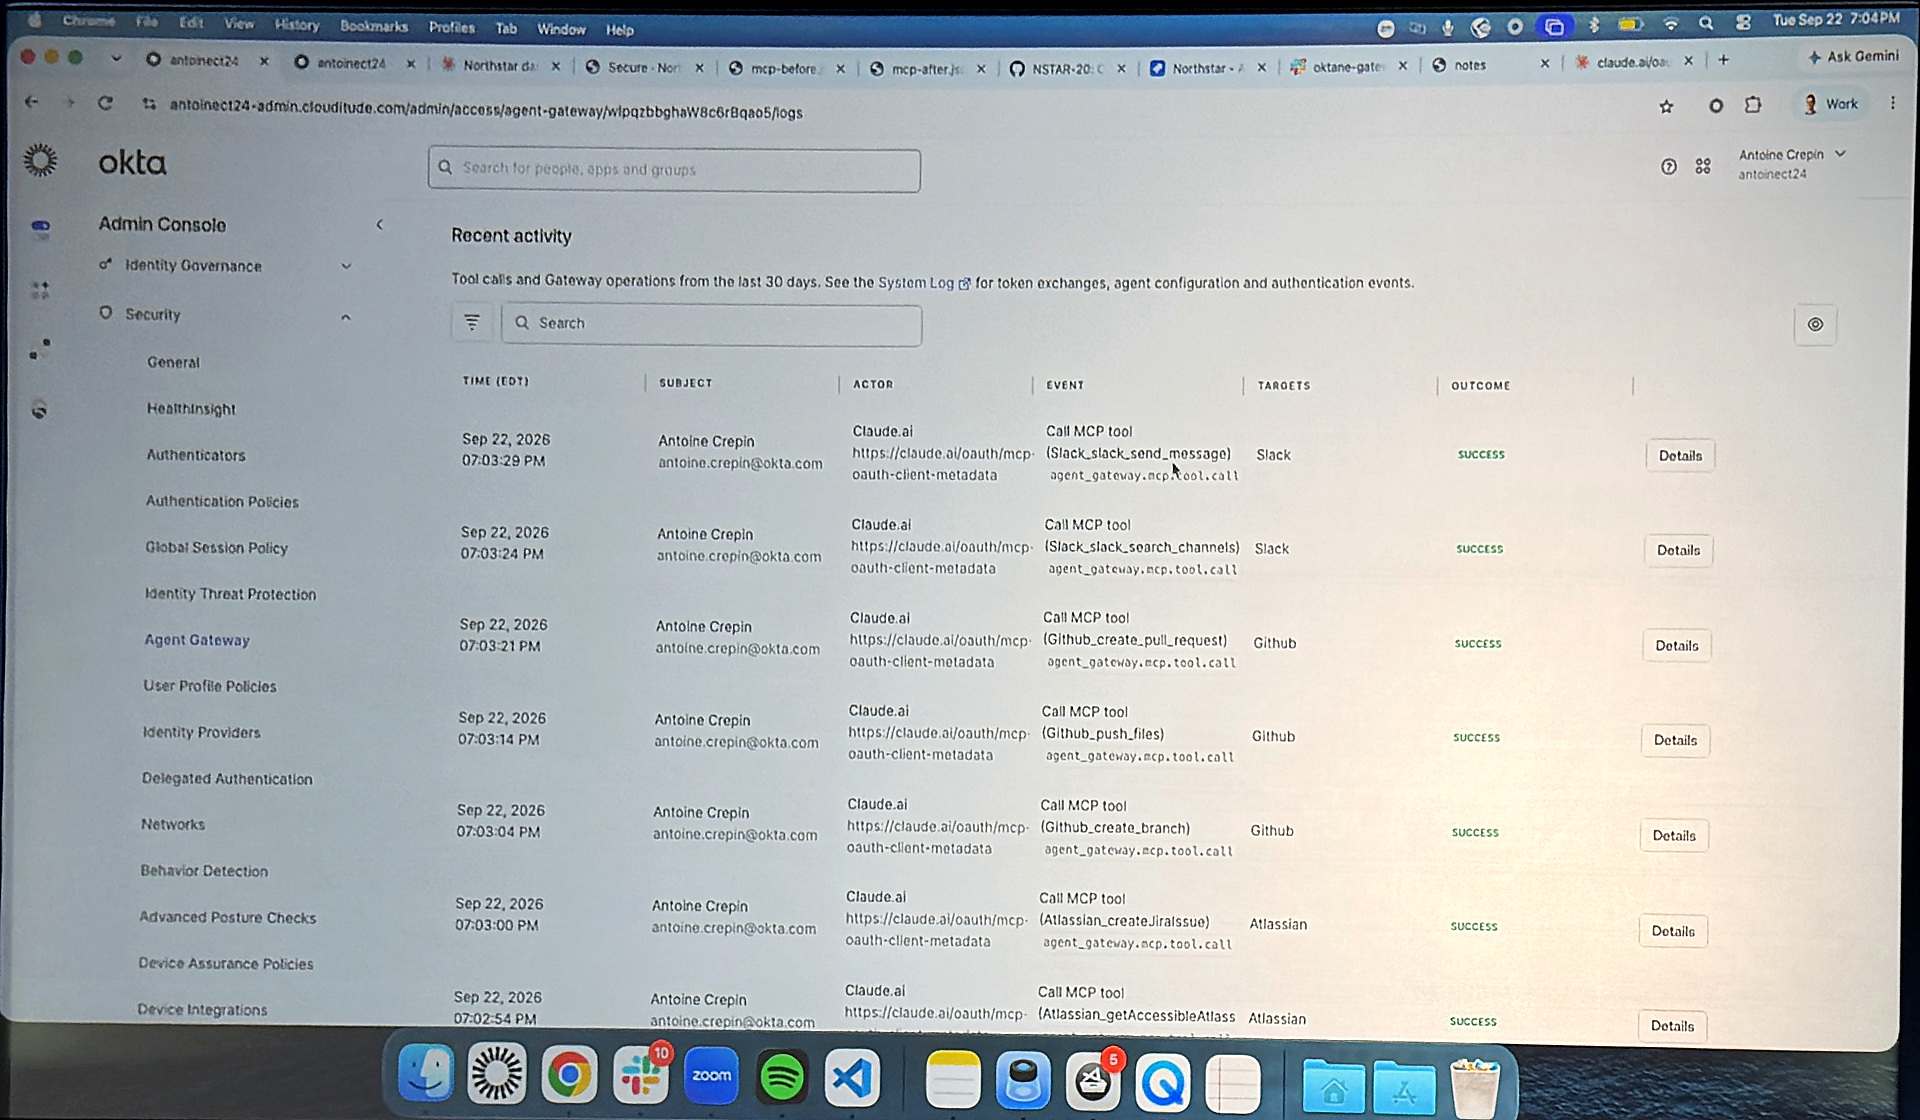
ユーザー、エージェント、ツール呼び出しを追跡できる Recent activity
質疑応答
| 質問 | セッションでの回答 |
|---|---|
| 接続トークンはユーザーとエージェントのどちらを表すか | 概念としては両方を表します。エージェントがユーザーの代理で接続し、ユーザーとエージェントのアイデンティティチェーンを保持します。 |
| どこにデプロイされるか | デモは Okta ホスト版(Okta-hosted)でした。特定のアーキテクチャ要件に向け、顧客ホスト版(Customer-hosted)も開発中と説明されました。 |
| より細かなポリシーは作れるか | Cedar ベースのポリシーエンジンを計画しており、行動や意図などのシグナルを条件判断へ取り込む構想が示されました。 |
| エージェントによる大量リクエストへどう対処するか | データプレーンでレート制限と適応型スロットリングを行い、下流の MCP サーバーを保護すると説明されました。 |
| ユーザーごとの権限をどう制御するか | アプリへの割り当てとアプリサインオンポリシーを使い、グループやロールなどの条件で制御します。 |
| Auth0 への提供時期は | Auth0 チームのブースで確認してほしいと案内がありました。 ※実質的な提供時期・計画は示されていないため、今後の公式情報をご確認ください。 |
なお、カスタム MCP サーバーや REST API に対するトークン交換時のスコープ最適化については、標準の進展も踏まえて検討中との回答でした。
おわりに
Agent Gateway の特徴は、ユーザーとエージェントのアイデンティティチェーンを保ったまま、すべてのツール呼び出しを実行時に統制することです。
本セッションでは2026年9月末〜10月初旬に GA 予定(9月22日時点)と説明されましたが、翌日の Okta Platform Keynote では「GA Now(間もなく一般公開)」と案内されています。表現には差があるものの、Agent Gateway の GA が間近であることは確かなようです。本ブログでも、追ってくすみが設定方法や挙動を検証する予定なので、乞うご期待ください。
引き続き現地からのレポートをお楽しみに!
Okta に関するお問い合わせ
ネクストモードでは Okta の導入から運用までを支援しています。Okta に関するご相談は、ネクストモードまでお気軽にお問い合わせください。