
はじめに
皆様こんにちはこんばんは、Oktaneをこよなく愛するネクストモードのおはらふです
Oktane26の基調講演「Secure your agentic future」の内容をお届けします
昨年は標準化などの少し抽象的な話題も多かったのですが、今年は「AIエージェントをどう安全に使うか」という、より実践的な内容が中心でした
全てを紹介するとかなりの量になるので、今回の3つの主要なテーマである「Blueprint Alliance」と「Agent SSO」、「Okta for AI Agent」を中心に、重要だと感じたポイントを中心にお届けします
キーワード
Oktane26、キーノート、Todd McKinnon、Blueprint Alliance、Agent SSO、Cross App Access、Okta for AI Agents
Todd の登場と「Genius」への道
まずはOkta CEOのTodd McKinnonの登場です
Okta創業時の写真と一緒に、娘さんを大学に送り出したエピソードを披露していました
大学初日に「ログインするシステムが多すぎる」と電話で愚痴られたそうで、「娘の大学にもOktaを入れないとね」と会場の笑いを誘っていました
講演はドイツの哲学者アルトゥル・ショーペンハウアーの「Talent hits a target no one else can hit, genius hits a target no one else can see」という言葉から始まりました
Toddの現代に合わせた解釈は、業界は既存業務の効率化という「Talent」側に注力していますが、本当の価値は誰も見たことのない発見をする「Genius」にあると述べています
AIは、多くのデータやシステムとつながるほど賢くなります。一方で、つながるほどリスクも増えます
「全部ロックダウンするか、リスクを取ってイノベーションするか」という二択を破るカギが 「可視化と制御(Visibility and Control)」 だと強調していました
Oktaは月間580億回の認証を支えており、人やマシンとテクノロジーをつなぐ立場から、業界の課題を解決できると述べています
そのカギとなるのが 「標準化」 です
今のテクノロジーは複雑でバラバラなため、イノベーションとセキュリティを両立させるには大規模な標準化が必要とのことです
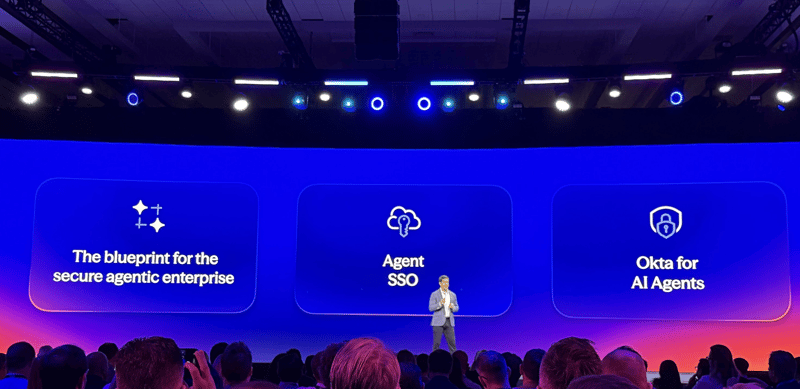
今回のキーノートは、以下の3つのセクションで構成されていました
The blueprint for the secure agentic enterprise
Agent SSO
Okta for AI Agents
Blueprint Alliance
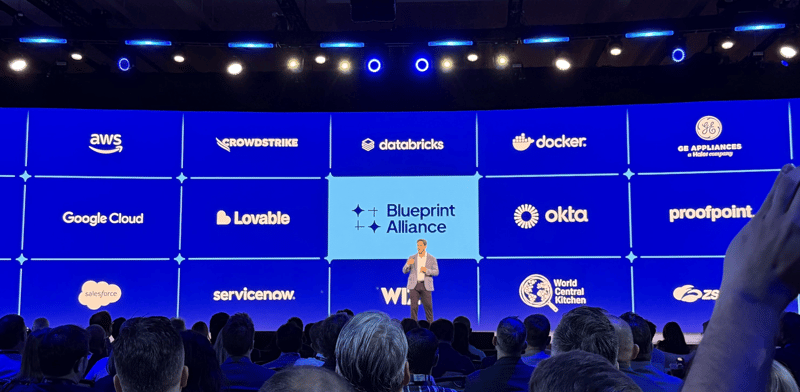
「最大の競合は?」という問いのToddの答えは、他社ではなく 「混乱(Confusion)」 とのことです
インフラ、アプリ、データ、エージェントと、あらゆる層がAIで変わっているため、1社だけでAIエージェントを守ることは現実的ではないと述べています
そこで、AWS、CrowdStrike、Salesforceなどと共に Blueprint Alliance を立ち上げました
Blueprint Allianceについてはこちらの記事も参考にしてください
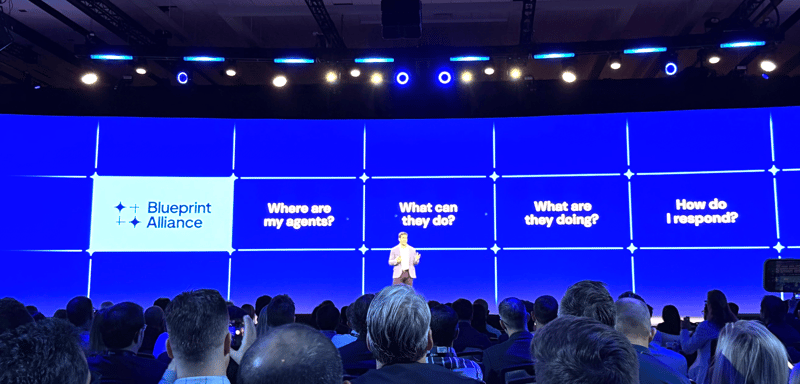
Blueprint Allianceは、次の4つの問いで構成されています
- Where are my agents?:エージェントはどこにいるか(レジストリと固有ID)
- What can they do?:何ができるか(権限とライフサイクル管理)
- What are they actually doing?:実際に何をしているか(ランタイムの監視)
- How do I respond?:どう対応するか(キルスイッチなど)
これらを共通のリスクシグナルとテレメトリーでつなぐ構成になっています
Agent SSO と Cross App Access
Blueprintの「What can they do?」を支えるOktaの機能が Agent SSO です
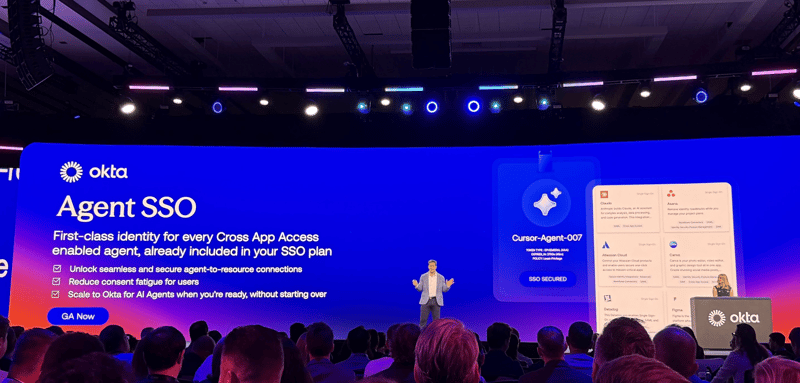
デモでは、ClaudeにAtlassian、GitHub、Slackを接続するための認証の流れが紹介されました
Before:アプリごとにメールアドレス、パスワード、同意画面を繰り返し入力する必要があり、面倒なうえに、ユーザーが中身を見ずに同意してしまう危うさもあります
After:Agent SSOを使うと、FastPassでOktaにログインするだけで、各アプリへの接続がすでに済んだ状態になっていました
ネクストモードでもAgent SSOを検証したブログを出しているので、あわせてご覧ください
この仕組みの裏側にあるのが、昨年発表された Cross App Access(XAA) です
エージェントがリソースに接続するとき、ユーザーに同意を求めるのではなく、企業のIdPに事前定義されたポリシーを問い合わせます(XAAは標準化されたプロトコルで、Okta 独自のものではありません)
約4年かけて標準化を進めてきたそうで、対応ベンダーも着実に増えています
さらに、ClaudeがOktaを最初のIdPとしてCross App Accessに対応し、MCPの認可の仕組みとしても採用されたとのことです
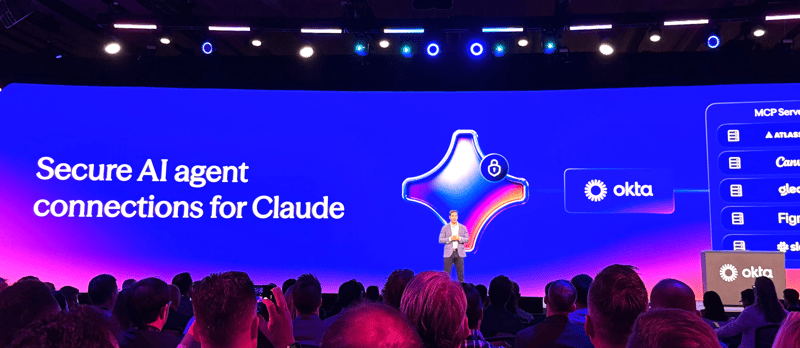
Okta for AI Agents
一方で、標準化だけでは未知のエージェントの発見やガバナンス、キルスイッチまでは実現できません
その役割を担うのが Okta for AI Agents です
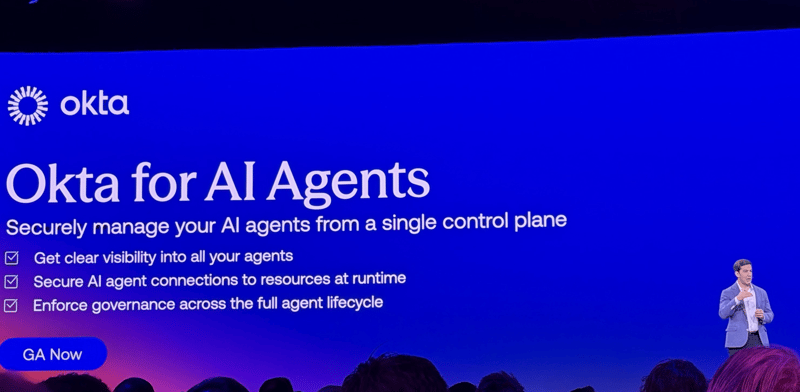
4月から機能提供しており、25の主要機能をリリース済みです
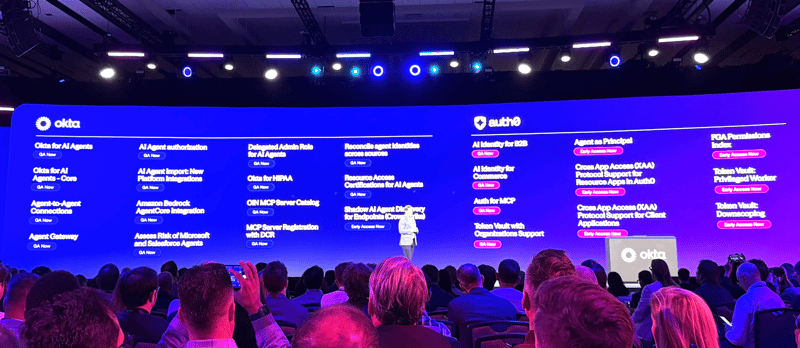
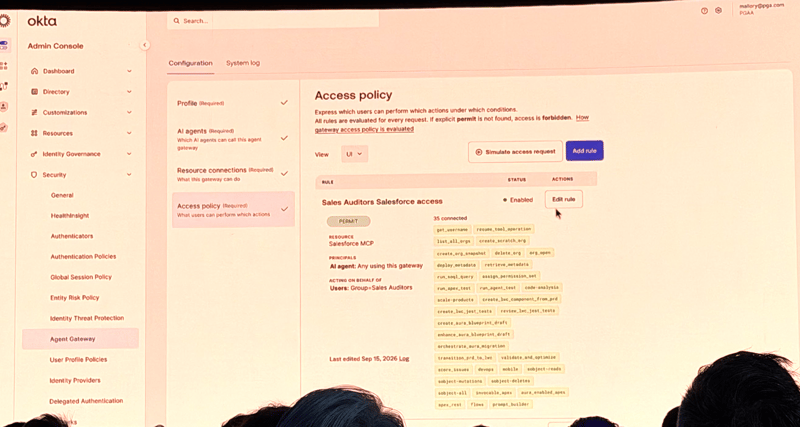
特に注目の3機能は次のとおりです
- エンドポイントのシャドーAIエージェント検出:CrowdStrikeやOkta Verifyと連携し、開発者の端末で動くCLI型エージェントなどを可視化
- Agent Gateway(最も要望の多かった機能):複数のMCPサーバーを仮想MCPサーバーの背後にまとめて、ツール単位で権限を制御。トークンをクライアントではなくゲートウェイで一元管理でき、キルスイッチにもなる
- サードパーティIdPのサポート:人のIDは別のIdPで管理しつつ、エージェントのIDはOktaで管理できる
AWSやAnthropic、Dell との対談
今年は特に他社との対談が多かった印象です
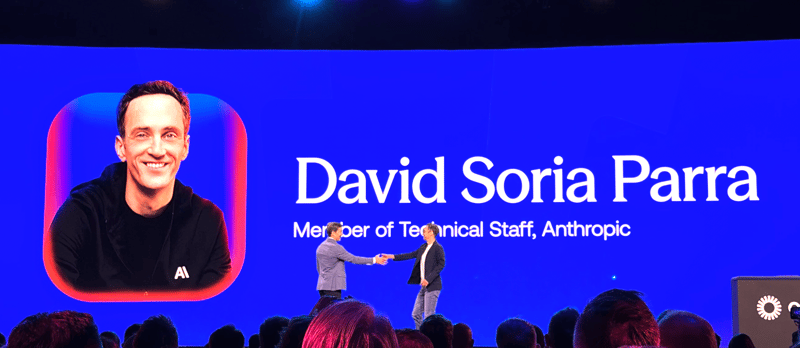
Anthropicからは、MCPの共同開発者であるDavid Soria Parra氏が登壇しました
標準化は企業に選択肢を与えるものだと述べ、認証画面をユーザーの画面に出す形から、セキュリティに基づいた判断を行うIT管理者側に寄せる形へ移すことの重要性を語っていました
意図ベースの認可(intent-based authorization)やジャストインタイムのID発行など、エージェント時代の認証認可はまだ課題が多いとのことです
おわりに
今年の目玉は、業界全体で取り組む「Blueprint Alliance」と、「Agent SSO (Cross App Access)」、「Okta for AI Agents」でした
今年は「1社では守れない」という前提に立ち、業界の標準化と中立性を前面に出していたことが印象的でした
昨今、どの企業でも生成AIを業務で使うことが当たり前になっていますが、そのセキュリティを改めてどう捉えてどう対策するか、その際のOktaが担う役割はどんどん大きくなってきていると感じます
ネクストモードでは、「生成AIを使った効率的なあたらしい働き方」と「セキュリティ」の両立を引き続き追い求め続け、その様子をブログ等で公開していきます