
はじめに
こんにちは、ネクストモード株式会社のSaaSおじさん久住です。
今年もラスベガスで開催されているOktaneに参加しています!
AIエージェントに「このユーザーのアクセス権を確認して」「認定キャンペーン(棚卸しタスク)を作って」とお願いするだけで、Oktaの管理操作まで進められたら便利ですよね。
一方で、ユーザー作成や権限変更までAIへ任せるとなると、「本当に安全なの?」という点も気になります。
そんな便利さと安全性を両立するOkta Managed MCP Serverについて、デモも交えながら紹介されました。
セッション概要
- 日時:2026年9月22日 15:00〜(現地時間)
- セッション:Okta Managed MCP Server: Securing AI agent access to identity operations
- 登壇者:
- Swetha Selvanayagam氏(Product Manager, Okta)
- Charu Jain氏(Product Manager, Okta)
- 公式ページ:Oktane Session
Okta Managed MCP Server の概要
Oktaは前年のOktaneで、Self-hosted版のMCP Serverを発表しました。Self-hosted版はGitHubでオープンソースとして公開されており、利用者が自ら環境を構築・運用する必要があります。
その後、150社を超える顧客が試用し、Oktaによるホスティングを求める声が多く寄せられたことから、Okta Managed MCP Serverが開発されました。
Okta Managed MCP Serverは、自然言語による依頼をOktaの管理操作へ変換するサービスです。最小権限、監査、重要操作に対する確認など、企業での利用を想定したガードレールも備えています。
⚠️ 利用時の注意
- Okta Managed MCP Serverは、2026年9月22日時点でEarly Accessです。
- 利用には、実行する機能に対応したOktaのライセンスが必要です。たとえばOIGの認定キャンペーンやアクセスリクエストを操作する場合は、関連する製品・機能のライセンスが必要になります。
- Early Accessのため、提供機能や仕様は今後変更される可能性があります。
Okta Managed MCP Server の主な機能
セッションでは、主な機能として次の5点が紹介されました。
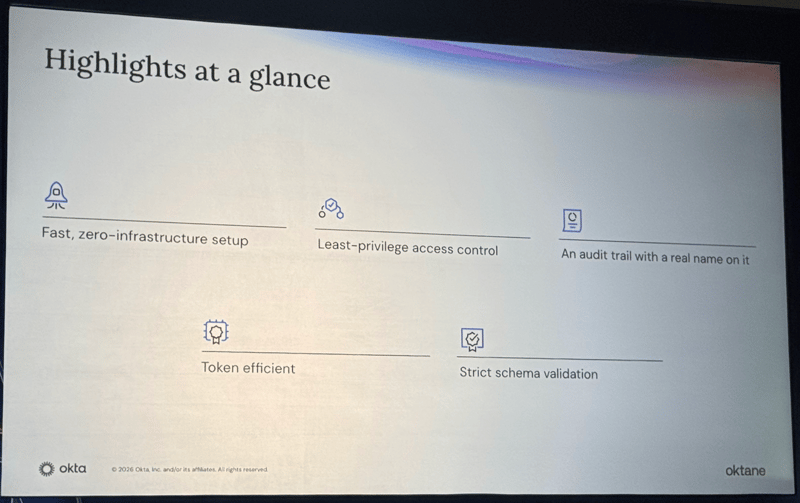
- Fast, zero-infrastructure setup(迅速でインフラ構築が不要なセットアップ)
Oktaがホストするマネージドサービスのため、利用者がMCP Serverの実行基盤を構築・運用する必要はありません。 - Least-privilege access control(最小権限のアクセス制御)
App Integrationに付与したOAuthスコープと、操作を指示したユーザー自身の管理権限の両方に基づいて、実行可能な操作を制限します。 - An audit trail with a real name on it(実名にひもづく監査追跡)
操作を指示したユーザー本人のアイデンティティにひもづけて記録します。監査時には、誰が実行した操作かに加え、MCP Server経由であることも確認できます。 - Token efficient(効率的なトークン利用)
Progressive Disclosureにより、すべてのツール定義を一度にコンテキストへ渡すのではなく、必要な情報を段階的に提示してトークン消費を抑えます。 - Strict schema validation(厳格なスキーマ検証)
APIを呼び出す前に入力内容をスキーマと照合し、不正なパラメーターがある場合はエージェントへエラーを返して修正を促します。
これらの機能により、セットアップの負担を抑えながら、利用者の権限を越えない範囲でAIエージェントにOktaの管理操作を実行させ、その操作を本人単位で追跡できます。
デモで紹介されたユースケース
OIGの認定キャンペーン
最初に、Okta Identity Governance(OIG)の認定キャンペーンを操作するデモが紹介されました。認定キャンペーンの詳細については下記をご覧ください。
自然言語による指示で、キャンペーンの進捗確認、期限が近い未完了レビューの抽出、認定キャンペーンが設定されていないアプリの特定を実行していました。続けて、新しいキャンペーンの作成や、レビュー担当者の再割り当ても行われました。
一覧を返すだけでなく、期限が近いにもかかわらずレビューが残っているキャンペーンなど、対応が必要な対象も提示されます。
アクセスリクエスト
続いて、ユーザーへ期間限定アクセスを付与するデモが紹介されました。
既存ポリシーと競合する場合は、設定を自動的に無視せず、対応方法を管理者へ確認します。また、エンドユーザーが「利用可能なアプリを確認する」「Salesforceへのアクセスを申請する」といった操作を対話形式で進める例も示されました。
MCP Server Catalog
セッション後半では、外部のMCP Serverを一元管理する「MCP Server Catalog」のデモが紹介されました。
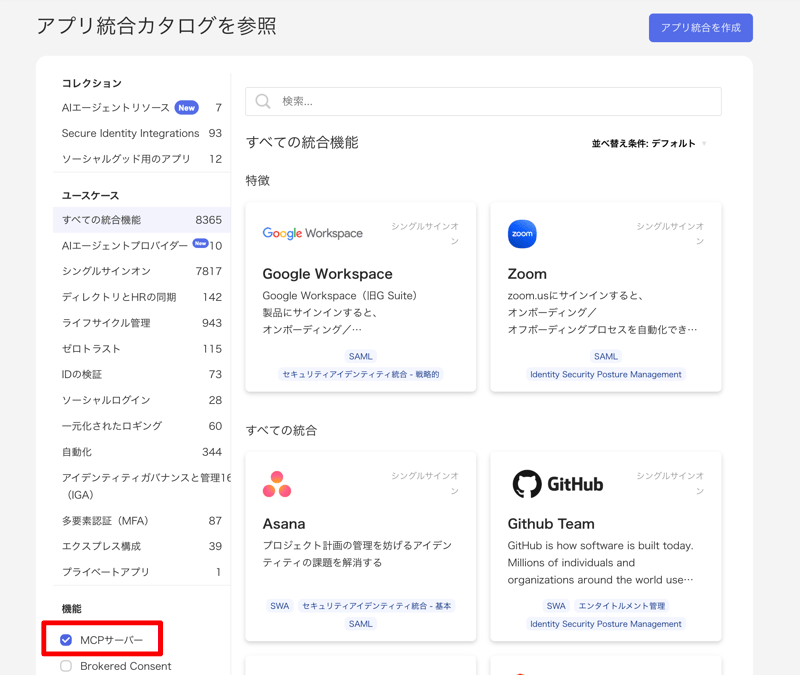
例としてGoogle Workspaceを選択し、OAuthクライアントとスコープを設定すると、利用可能なツールが自動的に検出されます。登録したMCP ServerはAIエージェントへ直接接続できるほか、Agent Gatewayを経由して接続する構成も選択できます。
MCP Server Catalogにより、接続先が増えた場合でも、利用するMCP Serverと許可された操作を一つの場所で管理できます。
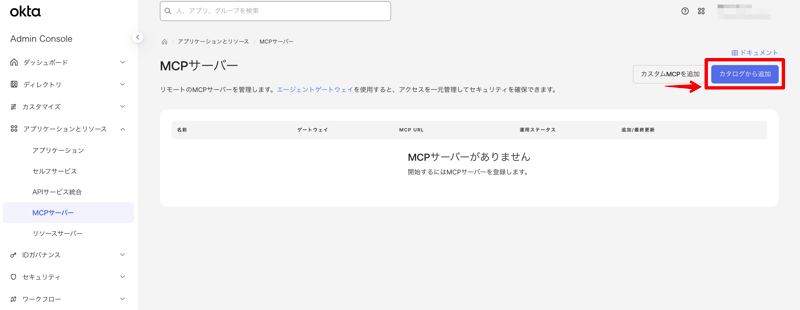
実際にOkta for AI Agentsが利用出来る環境で確認した結果が下記です。
管理画面のアプリケーションとリソース→MCPサーバーからカタログから追加
OINに登録されたMCP Server Catalogが表示される
今後のロードマップ
今後のロードマップとして、次の機能が紹介されました。
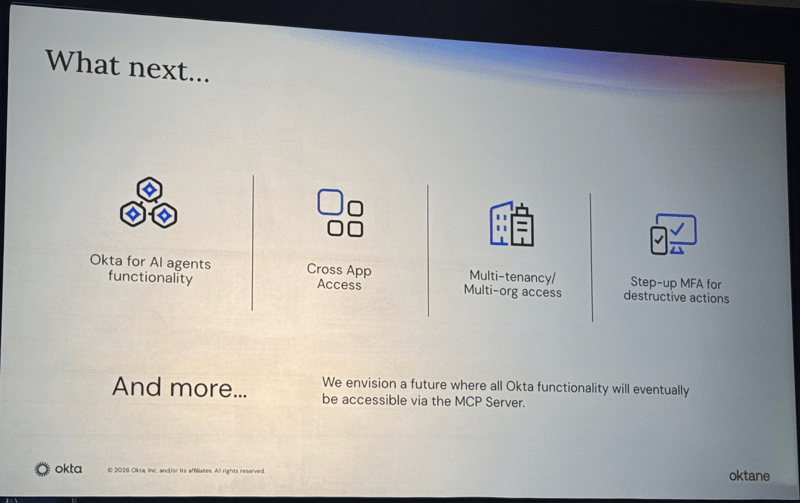
- Okta for AI AgentsをMCP Serverから管理・統制
- 複数のOkta Orgを横断するマルチテナント操作
- ユーザー削除などの高リスク操作にMFAを要求
- より多くのOkta管理機能をMCP Serverへ追加
複数Orgを横断する操作は、大規模環境における運用効率の向上につながる機能です。
⚠️ これらはロードマップとして紹介された内容であり、提供時期や仕様は変更される可能性があります。
おわりに
Okta Managed MCP Serverは、自然言語による管理操作に、最小権限、監査ログ、スキーマ検証、Human-in-the-loopを組み合わせたサービスです。
MCP Server CatalogやAgent Gatewayと組み合わせることで、Okta以外のMCP Serverを含む接続先も一元的に管理できます。
AIエージェントの活用が広がるなかで、「誰が、何を、どこまで実行できるか」を制御する仕組みは、企業利用における重要な要件です。本セッションでは、利便性だけでなく、実運用を想定したガバナンスとセキュリティの考え方が示されました。
参考資料
- Okta Managed MCP Server ドキュメント(日本語)
- Introducing the Okta Managed MCP Server: Manage your Okta org with natural language
- Okta Self-Hosted MCP Server(GitHub)
Okta に関するお問い合わせ
ネクストモードでは、AI エージェントのセキュリティ対策を含む Okta の導入から運用までを支援しています。Okta に関するご相談は、ネクストモードまでお気軽にお問い合わせください。