
はじめに
こんにちは、ネクストモードのゆきなわです。
現地時間の2026年9月22日、Oktane 2026 開幕前に Partner Summit が開催されました。会場では、Okta が AWS や CrowdStrike、Google Cloud など11社とともに、AI エージェントの安全な運用を推進する業界連合「Blueprint Alliance」の発足を発表しました。
本記事では、Blueprint Alliance の概要、6つの原則、4つの問い、Okta for AI Agents との関係を紹介します。
⚠️本記事は2026年9月22日時点の情報に基づきます。発表された機能や仕様、提供時期は変更される場合があり、将来の実装を確約するものではありません。最新情報は公式サイトおよび公式ドキュメントをご確認ください。
Blueprint Alliance の概要
Blueprint Alliance は、企業が AI エージェントを統一されたガバナンスのもとで運用できるようにするための、オープンかつマルチベンダーのリファレンスアーキテクチャを共同で整備する業界連合です。特定ベンダーの製品構成に固定するものではなく、異なるプラットフォームやセキュリティ製品が連携できる共通の土台を目指しています。
Blueprint Alliance の設立発表の詳細は、以下の Okta 公式ニュースをご覧ください。
Blueprint Alliance の公式サイトでは、ガバナンス原則やリファレンスアーキテクチャの最新情報などを確認できます。
| 項目 | 発表内容 |
|---|---|
| 発表日 | 2026年9月22日 |
| 発表の場 | Partner Summit(Oktane 2026 開幕前) |
| 創設メンバー | AWS、CrowdStrike、Databricks、Docker、Google Cloud、Lovable、Okta、Proofpoint、Salesforce、ServiceNow、Wiz、Zscaler |
| 戦略アドバイザー | GE Appliances、World Central Kitchen |
| 主な成果物 | AI エージェントを保護する、オープンかつマルチベンダーのリファレンスアーキテクチャ |
| 今後の活動 | ベンダー間のシグナル共有、オープン標準による相互運用性の検証、共同検証の結果と連携の実装例の公開 |
今回のアーキテクチャは、Okta が2026年3月に公開した「The blueprint for the secure agentic enterprise」を発展させたものです。従来の Blueprint は、エージェントの所在、接続先、実行可能な操作という3つの問いを中心にしていました。Blueprint Alliance 版では、実行中の監視と、問題発生時の封じ込め・復旧を独立した論点として加え、4つの問いへ整理しています。
共通設計が必要な理由
AI エージェントは、モデルだけで完結しません。データ基盤、SaaS、MCP サーバー、ほかのエージェント、ネットワーク、クラウドインフラへ接続し、人に代わって処理を実行します。そのため、1つのセキュリティ製品だけでエージェントのライフサイクル全体を把握し、制御することは困難です。
Gartner の予測では、2028年までに Fortune 500 企業1社あたりで利用される AI エージェントが平均15万を超えるとされています。
一方、適切な AI エージェントガバナンスを整備できていると考える組織は13%にとどまります。エージェント数の急増に対し、管理の仕組みが追いついていない状況です。
| 課題 | 起きること |
|---|---|
| シャドー AI の増加 | 組織が把握していないエージェントが、ブラウザや端末、外部サービス上で動作する |
| 信頼境界をまたぐ認証情報 | エージェントが SaaS、MCP サーバー、データ基盤へ接続し、認証情報やトークンを利用する |
| 権限の固定化 | 一時的な処理に必要な権限が付与されたまま残り、最小権限の原則から外れていく |
| 実行時の可視性不足 | 登録時の権限は確認できても、実際のツール呼び出しやデータ利用を追跡できない |
| 対応の分断 | 検知、トークン失効、セッション終了、ネットワーク隔離が別々の製品に分かれ、即時対応しにくい |
Blueprint Alliance は、こうした分断を前提に、各レイヤーの製品が共通の考え方とシグナルで連携できる設計を目指しています。
6つのガバナンス原則
Blueprint Alliance は、AI エージェントのガバナンスについて次の6原則を掲げています。
- すべてのエージェントを固有のセキュリティアイデンティティとして扱う
人と同じように、エージェントごとにプロビジョニング、認証、無効化を行います。 - 常設権限ではなく、タスクに必要な範囲へアクセスを限定する
1回の処理に必要な最小権限を動的に与え、完了後は直ちに取り消します。 - 権限委任の連鎖を最後まで追跡できるようにする
人やプロセスから子エージェントへ委任が続いても、誰が何を許可したのかを確認できる状態にします。 - 登録時だけでなく、実行時の挙動を継続的に監視する
実行中の操作を観測し、異常や通常時との違いを検知します。 - 問題のあるエージェントをすぐに停止し、安全に復旧できるようにする
問題が起きたエージェントを直ちに停止し、確認後は安全な手順で復旧できるようにします。 - AI の変化速度に合わせてガバナンスを適応させる
固定的なルールだけに頼らず、エージェントの能力や利用形態の変化に追随できる構成にします。
6つの原則で一貫しているのは、AI エージェントを単なるアプリケーションや API クライアントではなく、所有者とライフサイクルを持つアイデンティティとして扱うという考え方です。そのうえで、事前の権限管理だけではなく、実行時の監視と事後の復旧までを一続きの運用にします。
4つの重要な問い
Alliance 版の Blueprint は、企業が答えるべき問いを4つに整理しています。
| 問い | 主な制御領域 | 運用で確認すること |
|---|---|---|
| Where are my agents? | エージェントの開発・検出・登録、セキュリティ態勢管理 | 管理対象とシャドー AI を含む全エージェントを把握し、固有の ID と責任を持つ所有者を割り当てられているか |
| エージェントはどこにいるか | ||
| What can they do? | アクセスポリシー、ガバナンス | タスク単位の最小権限を適用し、人からエージェント、エージェントから別のエージェントへの委任を追跡できるか |
| エージェントは何ができるか | ||
| What are they doing? | 実行時の認可・監視、リソースアクセス | ツール呼び出しを処理の途中で検査し、データ漏えい、プロンプトインジェクション、異常な操作を検知できるか |
| エージェントは何をしているか | ||
| How do I respond? | 対応・強制制御、アクセス復旧 | トークン失効、セッション終了、レート制限、ネットワーク隔離などで影響を限定し、再認証を経て安全に復旧できるか |
| どう対応するか |
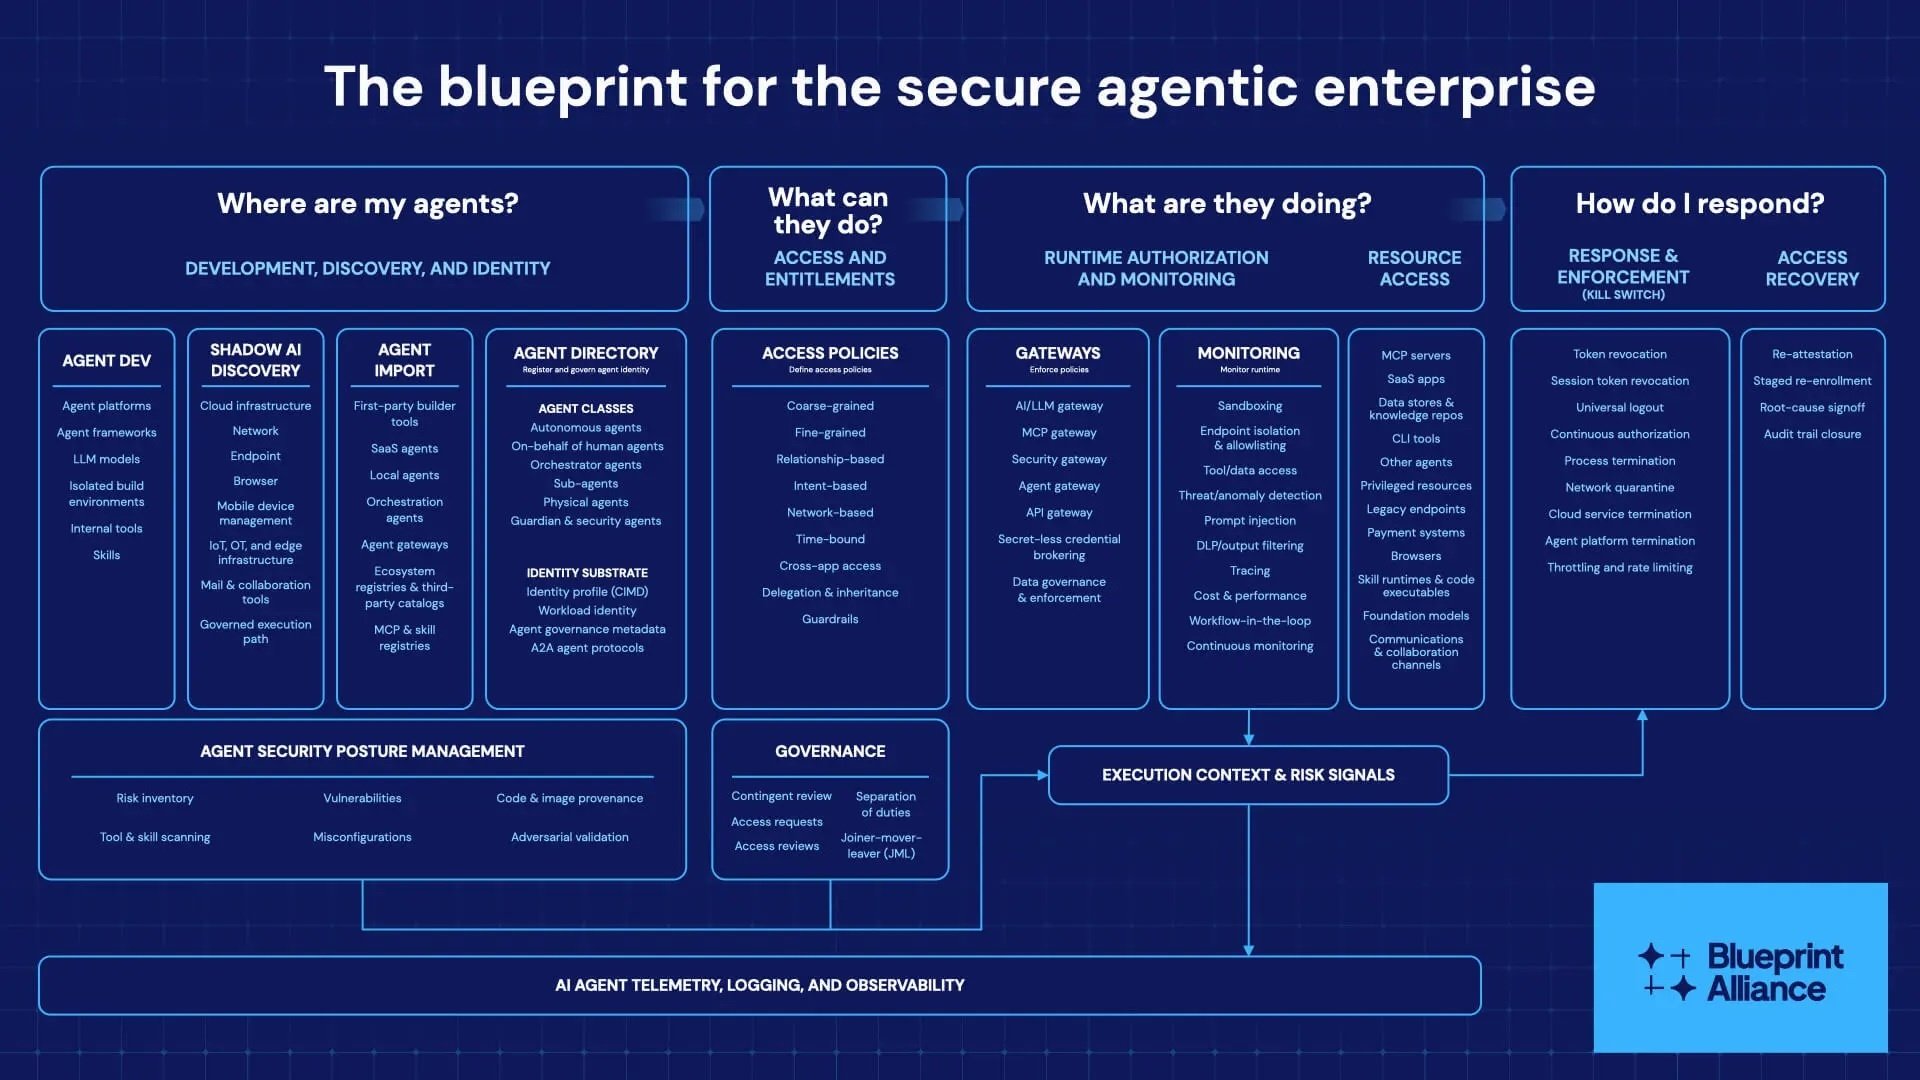
発表された Blueprint Alliance のリファレンスアーキテクチャ
(Blueprint Alliance 公式ウェブサイトより)
4つの問いを支えるのが、実行コンテキストとリスクシグナルです。ランタイムのテレメトリー、ログ、可観測性から得た情報を各制御レイヤーへ継続的に渡し、検知から対応までを連動させます。
これまでの3つの問いと Okta for AI Agents の全体像は、弊社記事「【Okta】Okta for AI Agents とは?シャドー AI 時代に備えるエージェント管理の全体像」でも解説しています。
公式ホワイトペーパー
Okta が2026年3月に公開した「The blueprint for the secure agentic enterprise」は、エージェントの所在、接続先、実行可能な操作という3つの問いから、AI エージェントセキュリティの基本を整理した資料です。
今回、Blueprint Alliance の創設メンバーは、その考え方を発展させた公式ホワイトペーパー「Governing Agentic Execution」を共同執筆しました。先ほど紹介した4つの問いを軸に、個々の制御要素、Global System Integrator(GSI)を含む運用モデル、5つの実践シナリオ、導入の優先順位まで踏み込んでいます。
公式ホワイトペーパーは、以下から確認できます。
ホワイトペーパーでは、取締役会やセキュリティ・コンプライアンス委員会が確認すべき論点を、次の5つに整理しています。
- AI エージェントはどこに存在し、誰が所有しているか
- 実行可能な操作を制限し、目的から逸脱しないようにできるか
- 自律的な意思決定を後から監査・説明できるか
- エージェントのサプライチェーンにおけるデータ露出と第三者リスクを把握できるか
- エージェントが暴走した場合の Kill Switch とロールバック手順を検証できているか
この5つは別のフレームワークではなく、先ほどの4つの問いを経営・監査の視点から確認するための診断項目です。アーキテクチャの4つの柱と、意思決定者が確認する5つの論点を分けて読むと、資料全体を理解しやすくなります。
ベンダー間の相互運用
Blueprint Alliance が重視しているのは、リファレンスアーキテクチャを文書として公開するだけでなく、異なるベンダーの制御プレーンを実際に連動させることです。
創設メンバーは、MCP、OCSF、SSF、CAEP などのオープン標準を用いた相互運用の仕組みを構築・検証し、共同検証の結果と連携の実装例を継続的に公開する方針です。目指すのは、あるランタイム監視製品が脅威を検知したときに、そのリスクシグナルをアイデンティティ基盤やゲートウェイ、ネットワーク制御へ渡し、接続先をまたいで対応できる仕組みです。
企業側から見ると、特定の AI プラットフォームや単一のセキュリティ製品にすべてを集約するのではなく、既存の環境を生かしながら共通の制御モデルを持てる点が重要です。今後は、どの製品同士がどのシグナルを共有し、どこまで自動対応できるのかという具体的な連携の実装例に注目したいところです。
Okta の対応機能
Okta は、同日に発表した Okta for AI Agents の機能群を、Blueprint Alliance のリファレンスアーキテクチャへの自社の貢献と位置づけています。4つの問いと主な機能を対応させると、次のように整理できます。
| Blueprint の問い | Okta の主な機能 | 2026年9月22日時点の提供状況 |
|---|---|---|
| Where are my agents? | Shadow AI Agent Discovery for Endpoints | 2026年 Q3 に一般提供予定 |
| What can they do? | Agent SSO、Agent-to-Agent Connections、Configuration Designer、Resource Access Certifications | Agent SSO、Agent-to-Agent Connections、Resource Access Certifications は一般提供。Configuration Designer は2026年 Q4 に一般提供予定 |
| What are they doing? | Agent Gateway | 2026年 Q3 に一般提供予定 |
| How do I respond? | Agent Gateway に拡張される Kill Switch | 2026年 Q4 に一般提供予定 |
Agent Gateway は、エージェントとツール呼び出しの間に入り、実行時にポリシーを適用して操作を記録します。Kill Switch の拡張では、Agent Gateway を通過するエージェントのアクティブなトークンを失効させ、進行中のセッションを停止する構想が示されました。
Agent Gateway、Agent-to-Agent Connections、Resource Access Certifications の2026年7月時点の発表については、弊社記事「【Okta for AI Agents】Agent Gateway がリサーチリリースへ:実行時保護の3つの新機能」もあわせてご覧ください。
※一般提供予定の機能は、予定どおり提供されない場合があります。購入や設計の判断では、最新の提供状況とライセンスを公式情報で確認してください。
導入の優先順位
公式ホワイトペーパーは、すべての機能を一度に導入する必要はないと説明しています。推奨される順序は次のとおりです。
- 統合ログとテレメトリーを整備する
ポリシーの評価や平常時の挙動の基準作成に必要な、正規化されたログ基盤を先に用意します。 - エージェントを検出する
Shadow AI Discovery と初期インベントリを構築し、既存環境に何が存在するかを把握します。 - アイデンティティと所有者を登録する
検出したエージェントを Agent Directory(エージェントの ID、所有者、状態を一元管理する台帳)へ登録し、検証済みの ID と責任者を割り当てます。 - 認可を段階的に強化する
まず役割や属性、関係性に基づく制御を整えたうえで、エージェントが実行しようとするタスクの目的や文脈まで考慮する「意図ベースの認可」へ進みます。 - まず実行時の状態を計測する
監視、トレーシング、DLP を展開して平常時の挙動の基準を作り、その後、リスクシグナルを自動対応につなげます。 - Kill Switch を定期的に試験する
非本番のエージェントで、トークン失効、セッション終了、ネットワーク隔離を事前に検証します。 - ガバナンスを継続運用する
アクセスレビュー、アクセス申請、職務分掌を単発施策ではなく、人の ID ガバナンスと同じ周期で運用します。
ポイントは、ポリシーを先に増やすのではなく、観測できる状態を作り、エージェントを登録し、実行時の基準を確立してから自動制御へ進むことです。
まとめ
Blueprint Alliance は、AI エージェントを固有のアイデンティティとして扱い、検出、最小権限、実行時監視、封じ込め、復旧をベンダー横断でつなぐための取り組みです。AI エージェントが複数の製品や組織の境界を越えて動く以上、特定の1社で完結させず、相互運用性を前提としている点が重要だと感じました。
今後は、各創設メンバーから公開される連携の実装例と、Okta for AI Agents の Q3・Q4 提供予定機能を追っていきます。引き続き現地からのレポートをお楽しみに!
Okta に関するお問い合わせ
ネクストモードでは、AI エージェントのセキュリティ対策を含む Okta の導入から運用までを支援しています。Okta に関するご相談は、ネクストモードまでお気軽にお問い合わせください。