
はじめに
こんにちは、ネクストモードのゆきなわです。
ラスベガスで開催中の Okta の年次イベント Oktane 2026 も2日目が終わりました。
9月23日に行われたセッション「Okta Platform Roadmap: End-to-end security for every identity」では、人、AI エージェント、デバイス、顧客 ID を一つのプラットフォームで守る、Okta の最新のロードマップが、5つのユースケースに分けて示されました。
本記事では、これらのユースケースに沿って発表内容をレポートし、主要な機能の一覧と今後の提供時期を整理します。
⚠️本記事は 2026年9月23日のセッション発表に基づきます。ロードマップ上の機能、仕様、ライセンス、提供時期は変更される場合があり、将来の機能を確約するものではありません。
セッション概要
- 日時:2026年9月23日 14:30〜15:30(現地時間)
- タイトル:Okta Platform Roadmap: End-to-end security for every identity
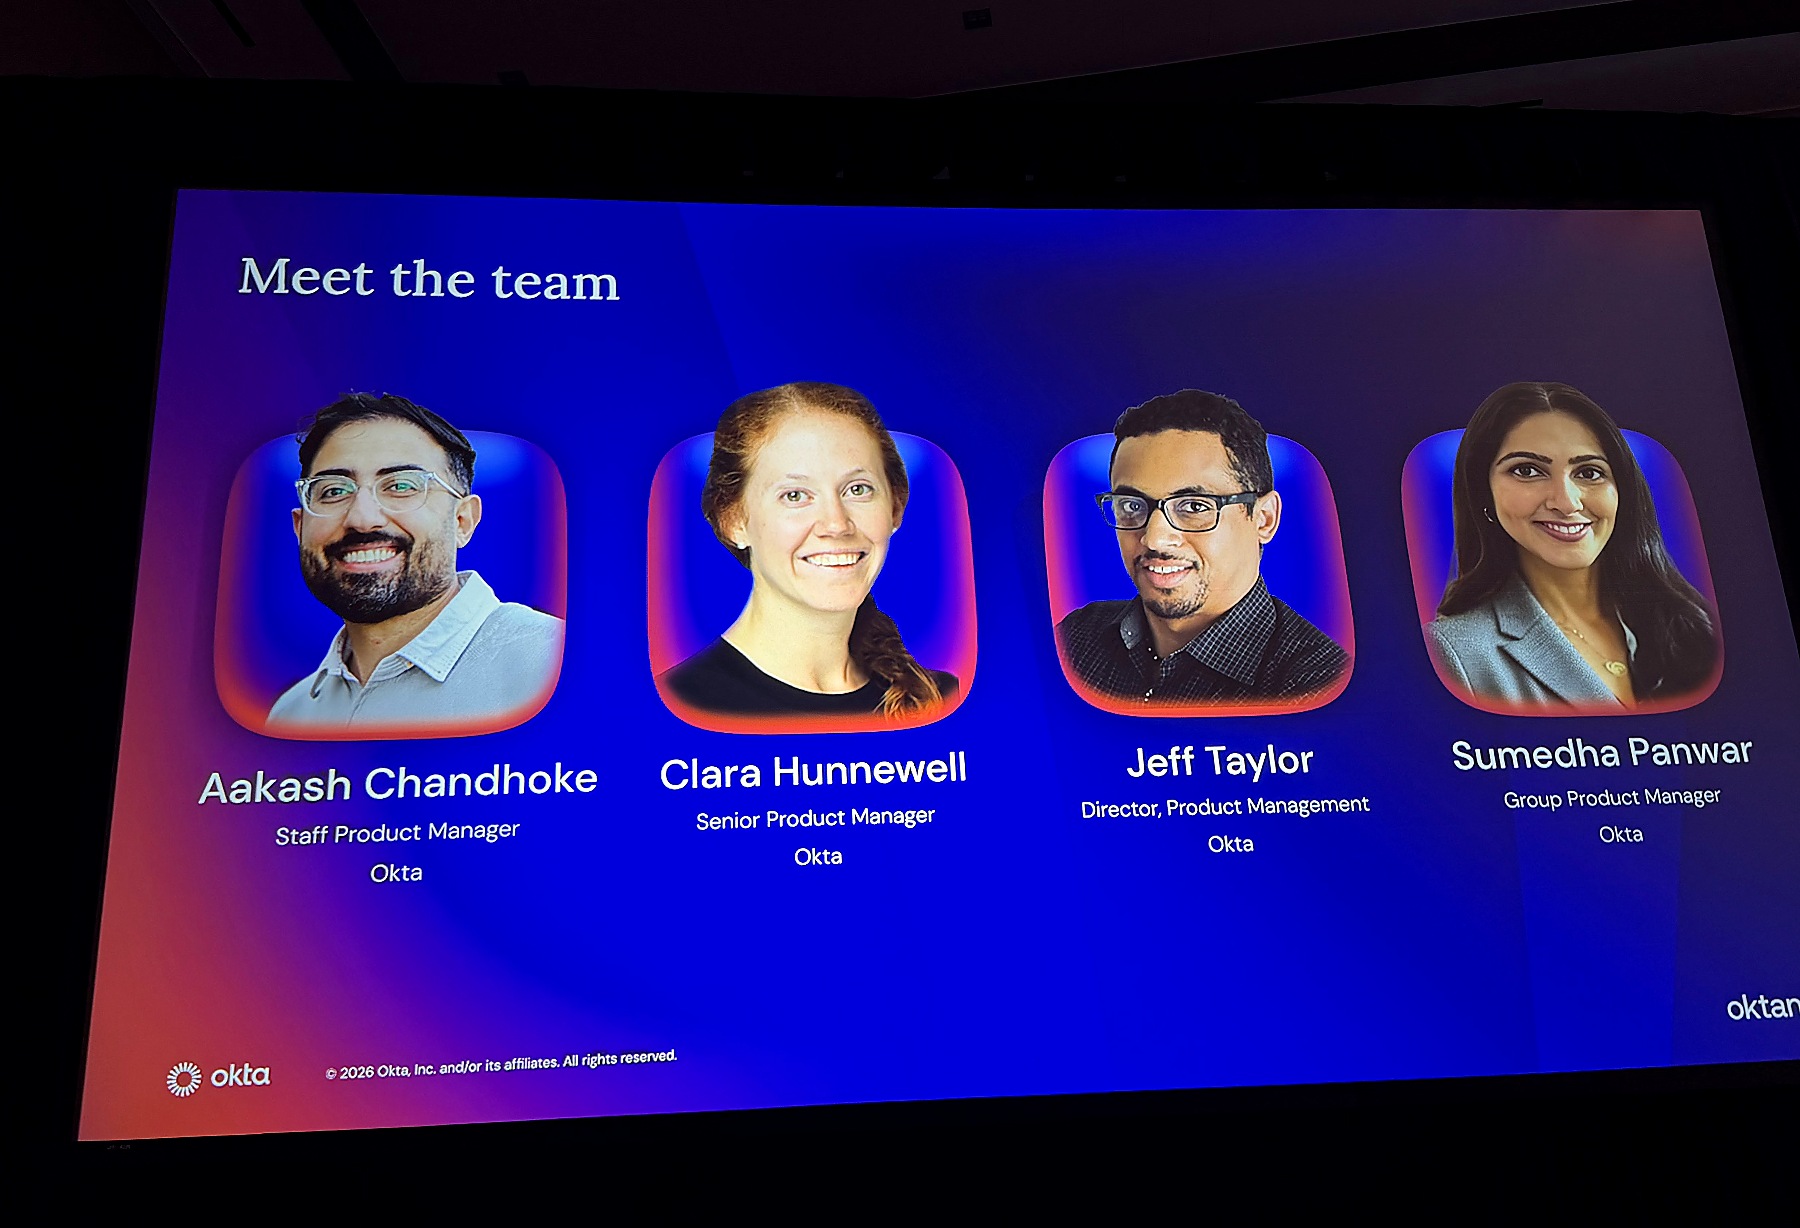
- 登壇者:
- Aakash Chandhoke、Staff Product Manager、Okta
- Clara Hunnewell、Senior Product Manager、Okta
- Jeff Taylor、Director, Product Management、Okta
- Sumedha Panwar、Group Product Manager、Okta
- セッションタイプ:Breakouts
セッションで示された 5 つのユースケース
セッションでは、Okta Platform の方向性が次の5つのユースケースで示されました。
- Agentic and Identity Security
- Identity Governance and Privileged Access Management
- Access Management
- Customer Identity
- Platform and Infrastructure
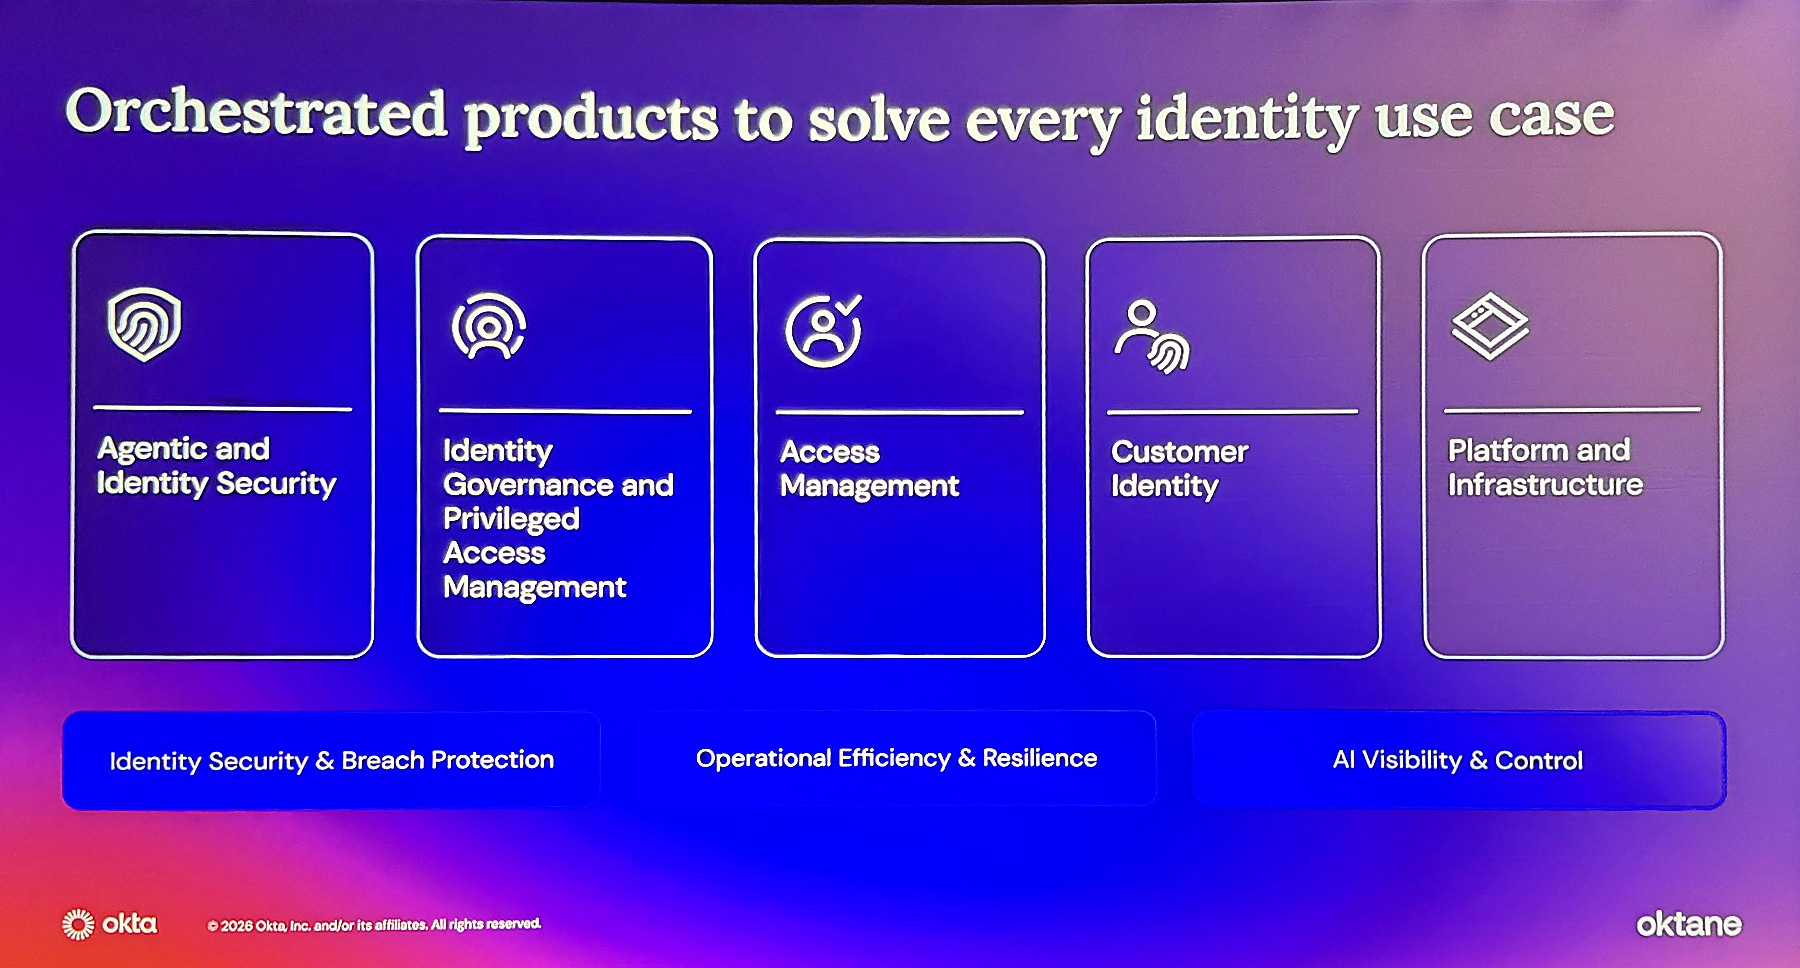
Okta Platform のロードマップを構成する5つのユースケース
各領域に共通するテーマとして、Identity Security & Breach Protection、Operational Efficiency & Resilience、AI Visibility & Control が挙げられました。AI エージェントも、人やワークロードと同じガバナンスの対象に含める考え方です。
1. Agentic and Identity Security:AI エージェントを管理対象のアイデンティティへ
最初のテーマは、AI エージェントを人やワークロードと同じ管理対象のアイデンティティとして扱うことです。
セッションでは、次の4つの問いが示されました。
- エージェントはどこにいるのか
- 何ができるのか
- 何をしているのか
- 問題が起きたときにどう対応するのか
この4つの問いは、Okta が AWS、CrowdStrike、Google Cloud などと立ち上げた Blueprint Alliance のリファレンスアーキテクチャにもつながります。ベンダーをまたいで、エージェントの検出、最小権限、実行時監視、封じ込め、復旧を連携させる構想は、【Oktane26】Partner Summit で発表:AI エージェントを守る Blueprint Alliance とは?で詳しく紹介しています。
Okta Verify や CrowdStrike Falcon の既存センサーを使い、端末上の AI エージェントと接続先の MCP サーバーを発見する構想が紹介されました。検出したエージェントは、端末の利用者と所有者に紐づけられます。エージェントを Okta に登録すると、ライフサイクル管理、アクセス制御、認証・認可の対象になります。
登録後の実行時制御を担うのが Agent Gateway です。ツール単位で、許可する操作を絞り込みます。リソースの資格情報は Okta 側で保護し、エージェントには有効期間の短い Okta 管理トークンだけを渡します。どのユーザーのどのエージェントが、どのツールを呼び出したかを記録します。Agent Gateway については【Oktane26】セッションレポート:AI エージェントを実行時に統制する Agent Gateway でも紹介していますので、あわせてご覧ください。
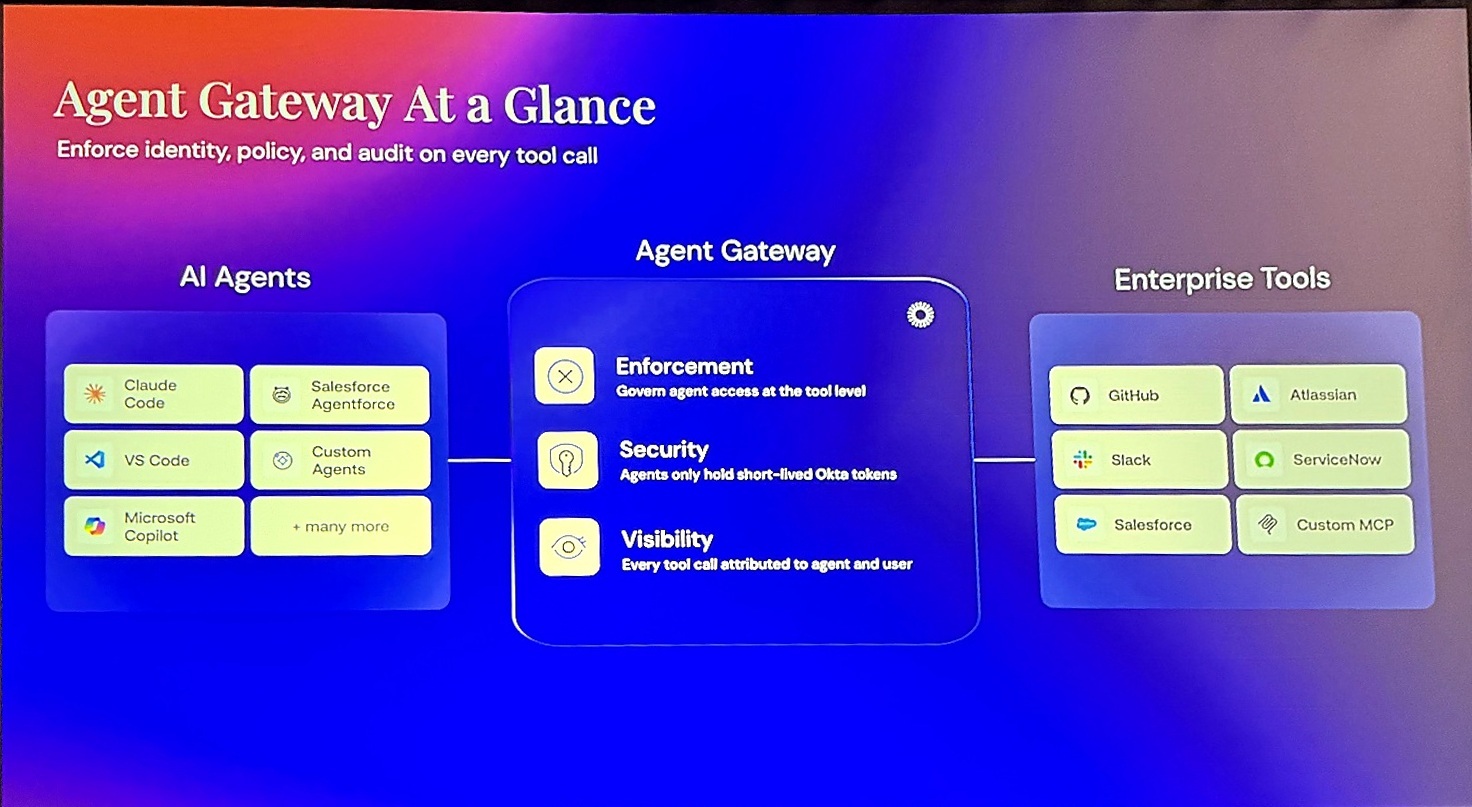
ツール単位の制御、有効期間の短いトークン、監査ログを提供する Agent Gateway
また、Identity Security Posture Management(ISPM)では、シャドー AI エージェント、所有者が分からないエージェント、AWS 上で過剰な IAM 権限を持つエージェントを検出する方向性が示されました。Identity Threat Protection(ITP)には、検知内容を AI で調査し、対応を案内する ITP Security Agent が追加される予定です。
さらに、Okta は Permiso Security の買収完了を発表しています。Permiso がクラウド、SaaS、AI 環境から収集した行動データと脅威シグナルを、ISPM や ITP のアイデンティティセキュリティグラフへ統合する方針です。
2. Identity Governance and Privileged Access Management:人、ワークロード、AI を同じ原則で統制
Okta Identity Governance(OIG)では、AWS から始めて Azure、Google Cloud、GitHub へ広げる Advanced Entitlement Management が紹介されました。新しいクラウドアカウントにガバナンスラベルを付けると、アクセス申請の対象として自動的に公開されます。利用者は Okta のアクセス申請画面から、必要なエンタイトルメント(アプリ内の権限)を申請できます。複数アプリをまたぐ職務分掌(SoD)や、対象アプリで直接作られた不正アカウントと孤立アカウントの検出も対象です。
Okta Privileged Access(OPA)では、特権アクセスを使う主体として次の3つを挙げました。
- 人:MFA で本人確認し、承認後、一定時間だけ資格情報を借り出す(チェックアウト)
- ワークロード:保存済みシークレットを使わず、プラットフォームが発行した JWT などで認証する
- AI エージェント:人の所有者に紐づけ、事前承認された操作だけを許可し、実行履歴を監査できるようにする
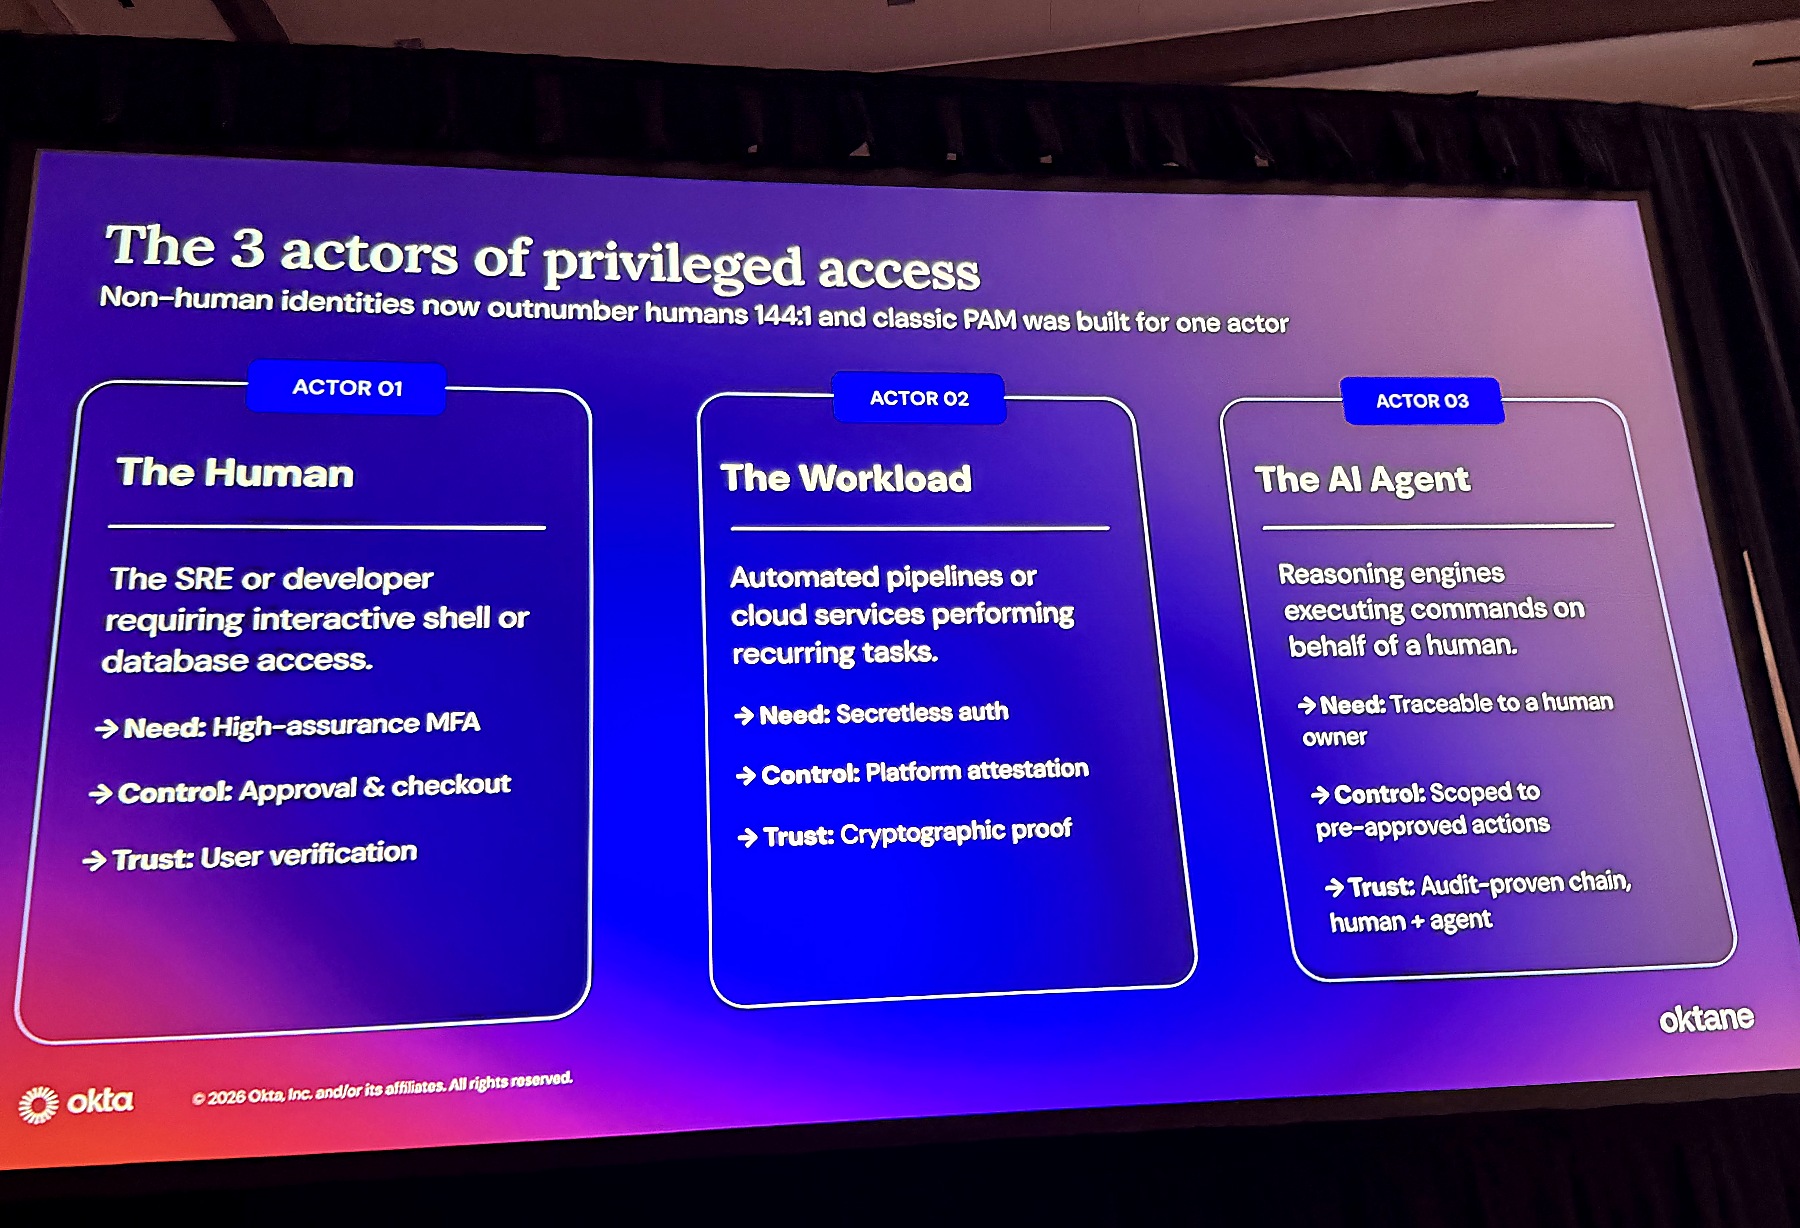
人、ワークロード、AI エージェントを一つの PAM アーキテクチャで統制
データベースアクセスでは、Microsoft SQL Server、PostgreSQL、MySQL、Oracle、MongoDB を対象に、資格情報の保管、自動ローテーション、Just-in-Time アクセス、MFA、監査ログを提供する計画です。
ワークロードアイデンティティでは、CI/CD プラットフォームが発行する ID トークンなどを使い、CI/CD パイプラインへ有効期間の短い SSH アクセスを付与します。人とワークロードに同じポリシーエンジンを適用し、ハードコードされた鍵を減らしながら、実行主体を監査ログへ残す考え方です。
3. Access Management:アイデンティティ、デバイス、リソースを適応型ポリシーで接続
Access Management では、すべてのアイデンティティとデバイスを守り、どのリソースにも適応型ポリシーで接続することを目指すと説明されました。
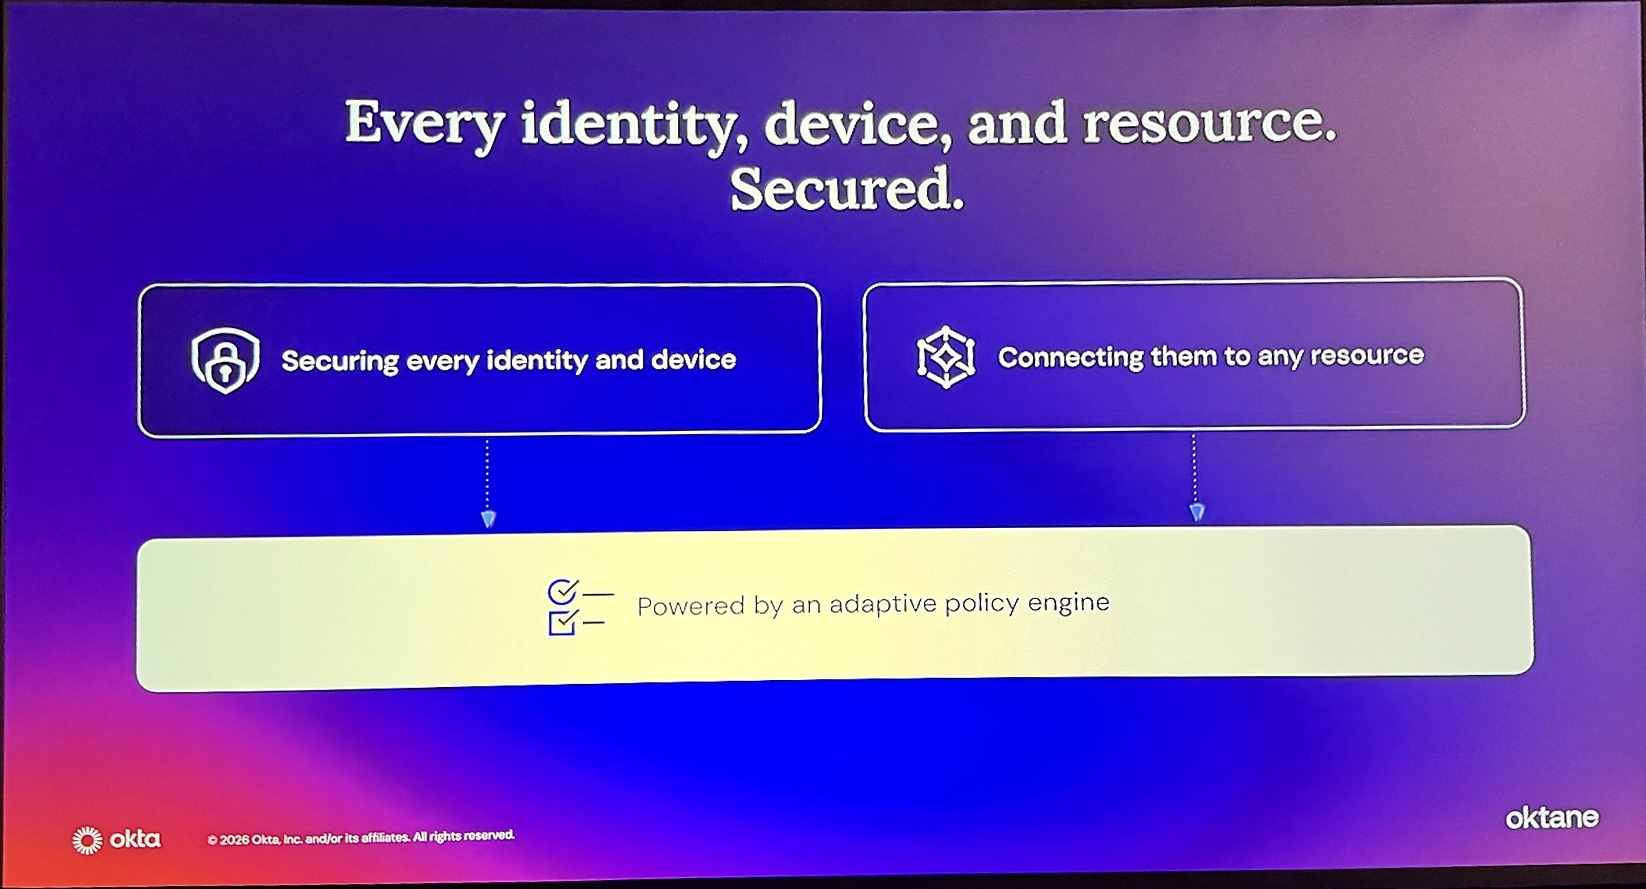
アイデンティティとデバイスをリソースへ接続する Access Management の設計方針
主な発表は次のとおりです。
- Agent SSO:Cross App Access を使うエージェントを、人やワークロードと同じ管理対象のアイデンティティとして Universal Directory に登録し、Core SSO の対象へ含める
- Device-Bound SSO:最初のサインインでハードウェアで保護された SSO セッションを作り、セッション再利用攻撃のリスクを抑える
- Windows ローカルアカウント対応:Entra ID や Active Directory がない端末でも、Okta のアイデンティティでログイン、パスワード、MFA を統制する
- Okta Verify for Linux:Ubuntu デスクトップで Okta FastPass とデバイス信頼を利用する
- Device Posture Sensor Mode:複数ユーザーが使う管理対象端末を、ユーザー操作なしで登録してデバイスシグナルを収集する
- NFC Authenticator + PIN:共有端末を使うフロントラインワーカーが、NFC バッジと個人 PIN でパスワードレス認証する
- Okta Access Gateway Offline Mode:Okta Cloud と通信できない場合、ローカルディレクトリを認証元に切り替え、オンプレミスアプリへのアクセスを継続する
4. Customer Identity:AI 時代の顧客体験をサインイン後まで保護
Customer Identity では、LLM チャットボットや AI エージェントを介したモダンな顧客体験(ユーザーがチャットボット越しにブランドを知り、そこから直接オンライン購入するケースまで含む)について、サインイン後の操作まで保護の対象を広げる方針が示されました。
Okta for AI Agents の機能を Okta Customer Identity(OCI)へ拡張し、Agent Registry and Directory、Agent-to-Agent(A2A)、Access Policies、Cross App Access、End-to-End Auditing、Kill Switch を同じコントロールプレーンで扱います。Phase 1 の一般提供は 2026年第4四半期と示されました。
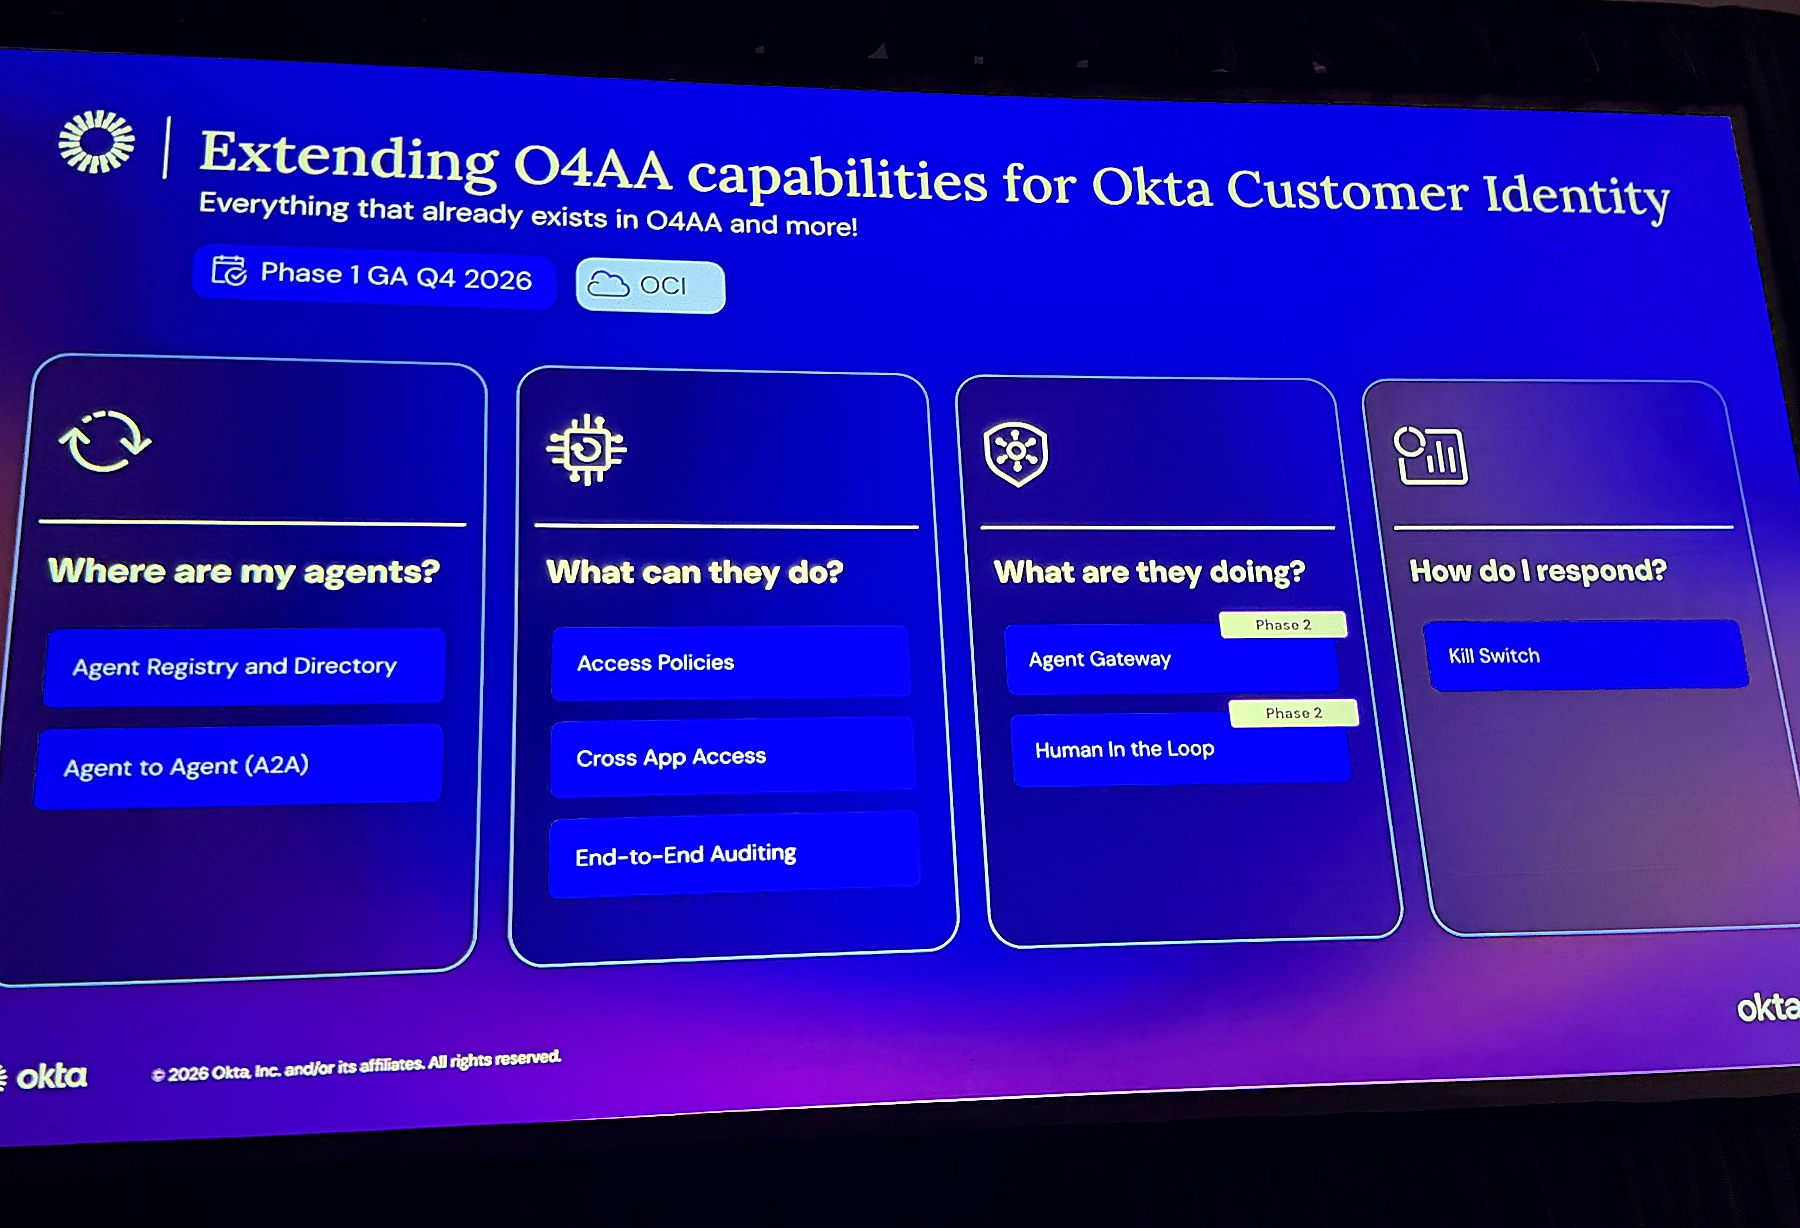
Okta Customer Identity へ拡張される AI エージェント管理機能
パスキーでは、端末・プラットフォーム別の利用状況を把握するメトリクス、新規アカウント作成時のパスキー登録、利用を促すプロモーションページが紹介されました。また、外部 IdP から Universal Directory へユーザー情報を取り込む Inbound SCIM により、オンボーディング・オフボーディングの手作業を減らし、外部アイデンティティにも OIG を適用しやすくする方向性が示されています。
5. Platform and Infrastructure:統合、自動化、復旧を共通基盤に
Okta Platform and Infrastructure では、8,000 以上の統合済みアプリ、Okta Workflows、複数 org を一元管理する Okta Aerial、Recovery Center、20 のグローバルセルによる Active-Active-Active アーキテクチャ(複数の稼働系を同時に動かし、可用性を高める構成)が紹介されました。
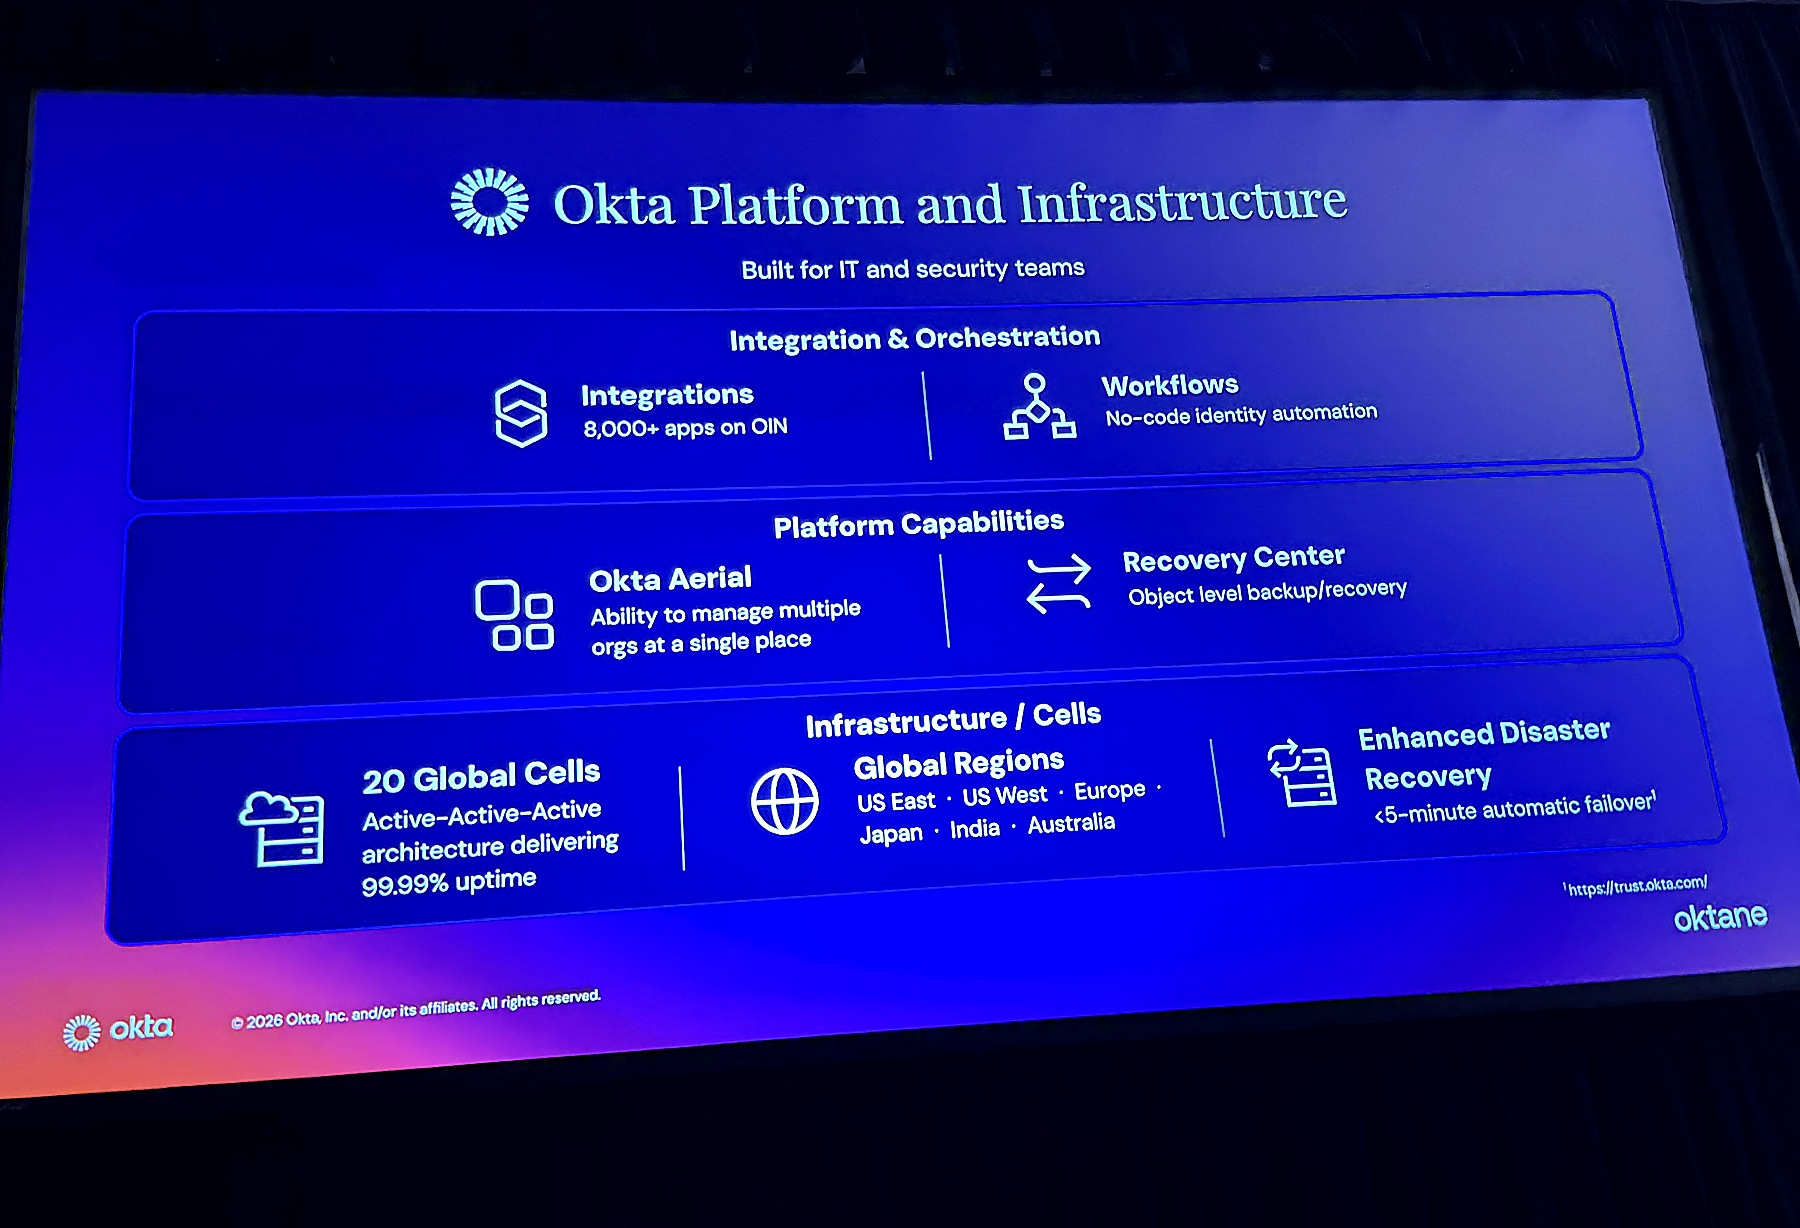
統合、自動化、複数 org 管理、復旧、グローバルセルで構成される Okta Platform
Okta Workflows では、フォルダ単位のロール、フローのバージョン管理、大規模組織向け専用基盤に加え、自然言語からフローを生成する AI-assisted flow generator のデモが行われました。AI が要件を確認し、実装案を提示し、承認後にフローを組み立てます。
Recovery Center は、ユーザー、アプリ、グループの変更履歴を追跡し、削除されたオブジェクトや意図しない変更を指定時点へ戻す機能です。誰が、何を、いつ変更したかを確認し、個別または一括で復元できます。
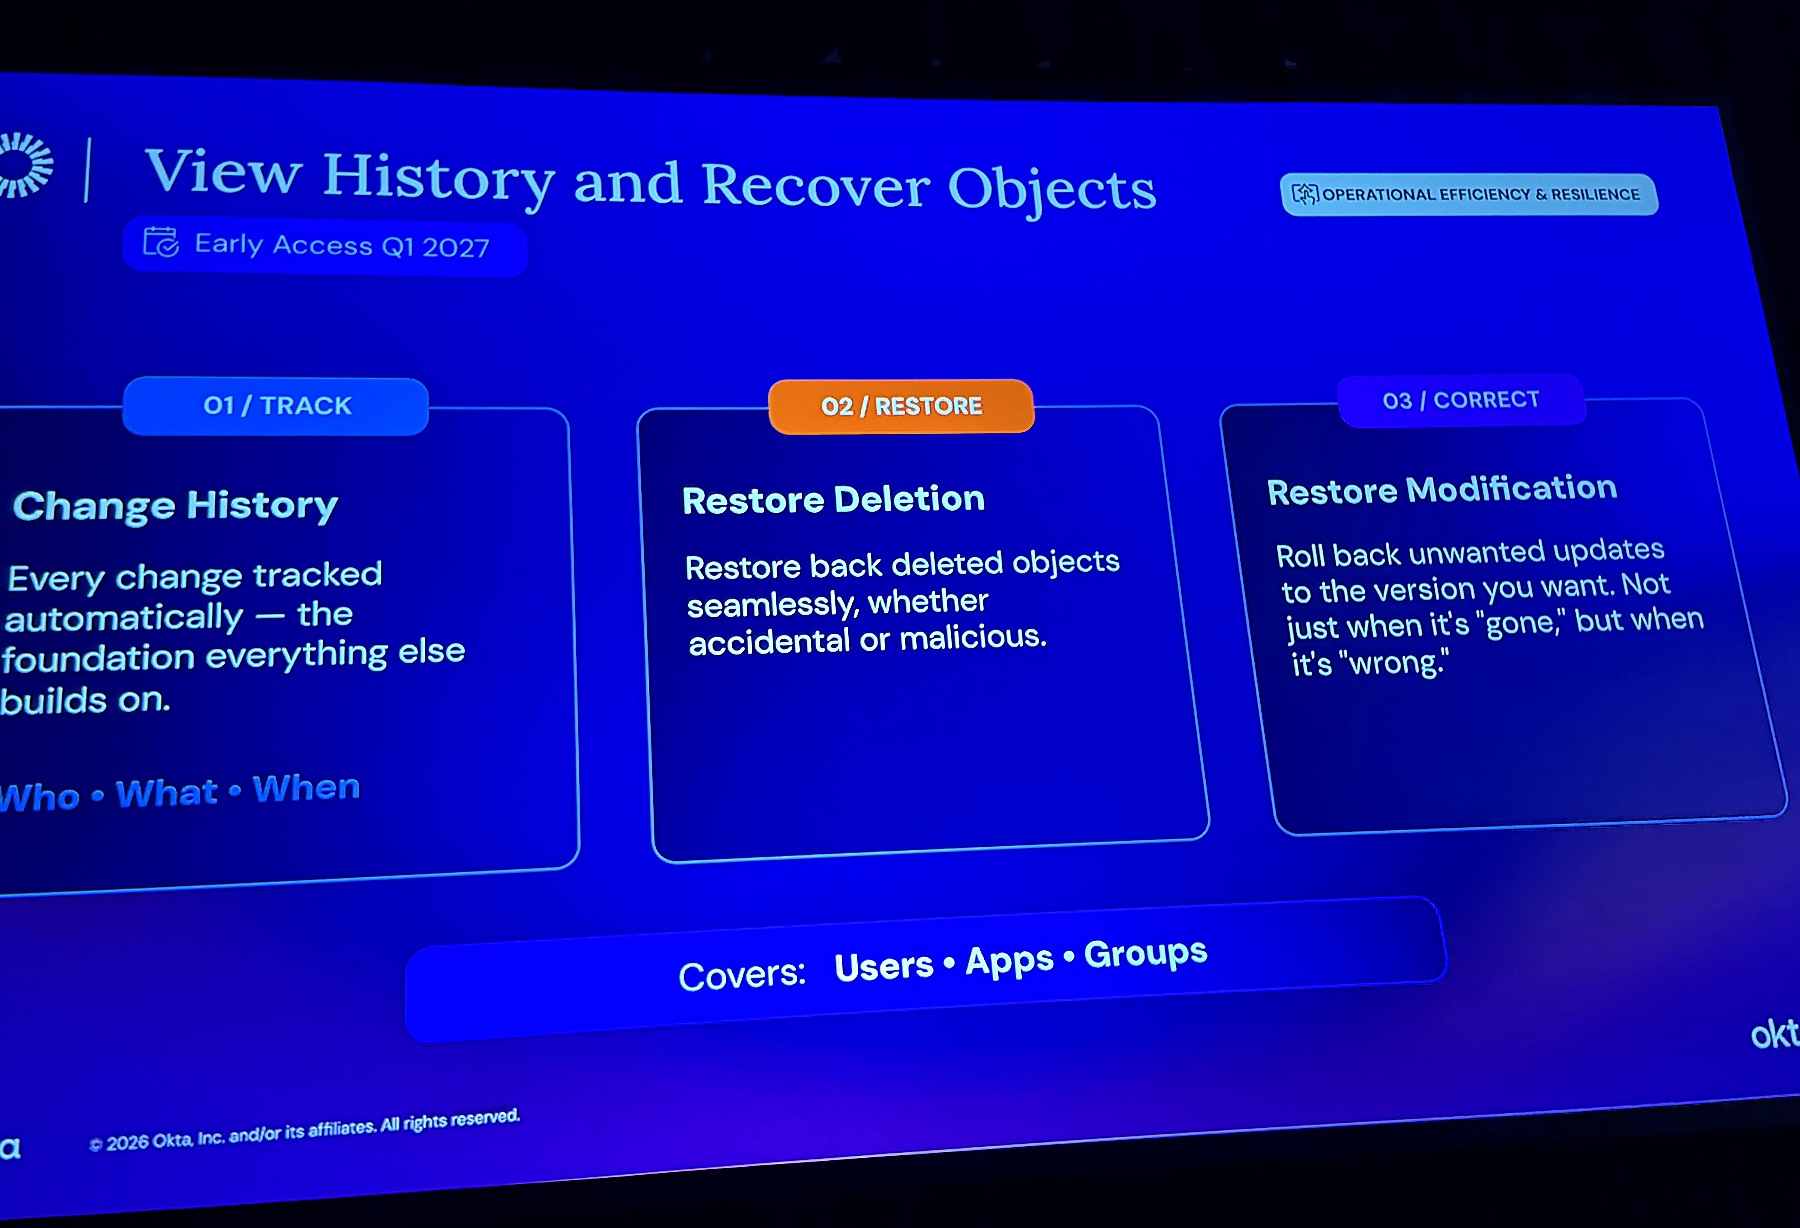
変更履歴の追跡、削除されたオブジェクトの復元、変更のロールバックを行う Okta Recovery Center
さらに、Okta がホストする Managed MCP Server、Enhanced Disaster Recovery、耐量子暗号への投資も紹介されました。障害や操作ミスから短時間で復旧できるようにする機能も、基盤ロードマップに含まれていました。
Managed MCP Server のデモ、MCP Server Catalog、ロードマップは、【Oktane26】セッションレポート:Okta Managed MCP ServerでAIエージェントによる安全な管理操作で詳しく紹介しています。
ロードマップまとめ:機能一覧と提供状況
セッションで紹介された主な機能をまとめます。
| 領域 | 機能分類 | 機能名 | 概要 | 提供状況・予定 |
|---|---|---|---|---|
| AI / Security | Okta for AI Agents | Agent Gateway | ツール単位の実行制御と監査 | 2026年9月末〜10月初旬に GA 予定 |
| Okta for AI Agents / ISPM | ローカルエージェント・MCP 発見 | 既存センサーで発見し所有者へ紐づけ | 2026 Q3にベータ開始予定 | |
| Okta for AI Agents | Resource Access Certifications for AI Agents | 人と AI のアクセスレビューを統合 | 2026 Q3に GA 予定 | |
| ISPM | クラウド AI エージェントの設定リスク・過剰権限検出 | 設定不備やシャドー AI エージェントを検出 | 2026 Q3に GA 予定 | |
| ITP | ITP Security Agent | AI が検知内容を調査して対応を支援 | 2027 Q1に GA 予定 | |
| Governance / PAM | OIG | Advanced Entitlement Management | クラウド権限を一元管理 | 2027 Q1に EA 開始予定 |
| OPA | Secure Privileged Access for Databases | データベース資格情報の保管・ローテーション | 2026年9月28日からの週に GA 予定 | |
| Workload Identity for DevOps SSH Automation | JWT で有効期間の短い SSH 権限を付与 | GA 提供中(2026年9月23日時点) | ||
| Access Management | SSO | Agent SSO | Cross App Access 対応エージェントを Universal Directory へ登録 | 2026年8月24日から GA 提供中 |
| Device Access | Device-Bound SSO | SSO セッションを端末へ紐づけ | EA 提供中。2026 Q3に GA 予定 | |
| Windows ローカルアカウント対応 | ローカルアカウントのログインと MFA を統制 | 2026 Q4に EA 開始予定 | ||
| Okta Verify | Okta Verify for Linux | Linux で FastPass とデバイス信頼を提供 | EA 提供中。2027 Q1に GA 予定 | |
| Device Posture Sensor Mode | ユーザー操作なしで端末を登録 | Desktop:2026 Q4に GA 予定。Mobile:2027 Q1に GA 予定 | ||
| NFC Authenticator | 共有端末をバッジと PIN で認証 | EA 提供中。2027 Q1に GA 予定 | ||
| Okta Access Gateway | Offline Mode | Okta Cloud 切断時はローカルディレクトリで認証 | EA 提供中。2026 Q4に GA 予定 | |
| Customer Identity | OCI / Okta for AI Agents | OCI への AI エージェント機能拡張 | 登録・認可・監査・停止を一元管理 | Phase 1を2026 Q4に GA 予定 |
| OCI | Inbound SCIM | 外部 IdP からユーザー情報を同期 | 2026 Q4にベータ開始予定 | |
| Platform / Infrastructure | Okta Workflows | Workflows: Govern, Scale, Create | 権限管理・版管理・AI フロー生成を強化 | 2027 Q1に GA 予定 |
| Recovery Center | View History and Recover Objects | オブジェクトの履歴確認と復元 | 2027 Q1に EA 開始予定 | |
| Platform | Okta Managed MCP Server | AI 操作へ RBAC と監査を適用 | 2026年8月19日から EA 提供中。2026 Q4に GA 予定 |
※提供状況や対象 SKU は契約・テナント・リリースチャネルによって異なる場合があります。公開前および導入前に、最新の公式情報をご確認ください。
おわりに
本セッションは、すでに発表済みの内容も含まれていましたが、想像以上に盛りだくさんで密度の高い1時間でした。内容は多岐にわたるため、しばらくはロードマップを振り返り、頭の中を整理する時間が必要になりそうです。
引き続き現地からのレポートをお楽しみに!
Okta に関するお問い合わせ
ネクストモードでは Okta の導入から運用までを支援しています。Okta に関するご相談は、ネクストモードまでお気軽にお問い合わせください。