
はじめに
こんにちは、ネクストモードのゆきなわです。
Oktane 2026 2日目の9月23日に行われた Okta プラットフォームに関する基調講演「Okta Platform Keynote: Secure every identity across humans, machines, and AI agents.」では、人、マシン(ワークロード)、AI エージェントのアイデンティティ管理を一つの Identity Security Fabric にまとめる Okta Platform の方向性が発表されました。
本記事では、AI エージェントのセキュリティ、Identity Governance による継続的な管理、特権アクセスの3点を中心にレポートします。
⚠️本記事の内容は発表時点のものです。機能、仕様、提供時期は変更される場合があり、将来の機能を確約するものではありません。
セッション概要
- 日時:2026年9月23日 13:15〜14:00(現地時間)
- タイトル:Okta Platform Keynote: Secure every identity across humans, machines, and AI agents.
- 登壇者:
- Ely Kahn、Chief Product Officer、Okta
- Tim Rains、Chief Information Security Officer、ADT
- Amanda Grady、Group Vice President & General Manager, AI Platform Security、ServiceNow
- Adriana Corona、Vice President, Design & Research、Okta
- Anna Simmons、Group Product Manager、Okta
- Jason Fehrenbach、Director, Product Management、Okta
- Jeff Taylor、Director, Product Management、Okta
- Elizabeth Baier、Senior Manager, Product Marketing, Okta Emerging Products、Okta
- セッションタイプ:Keynotes
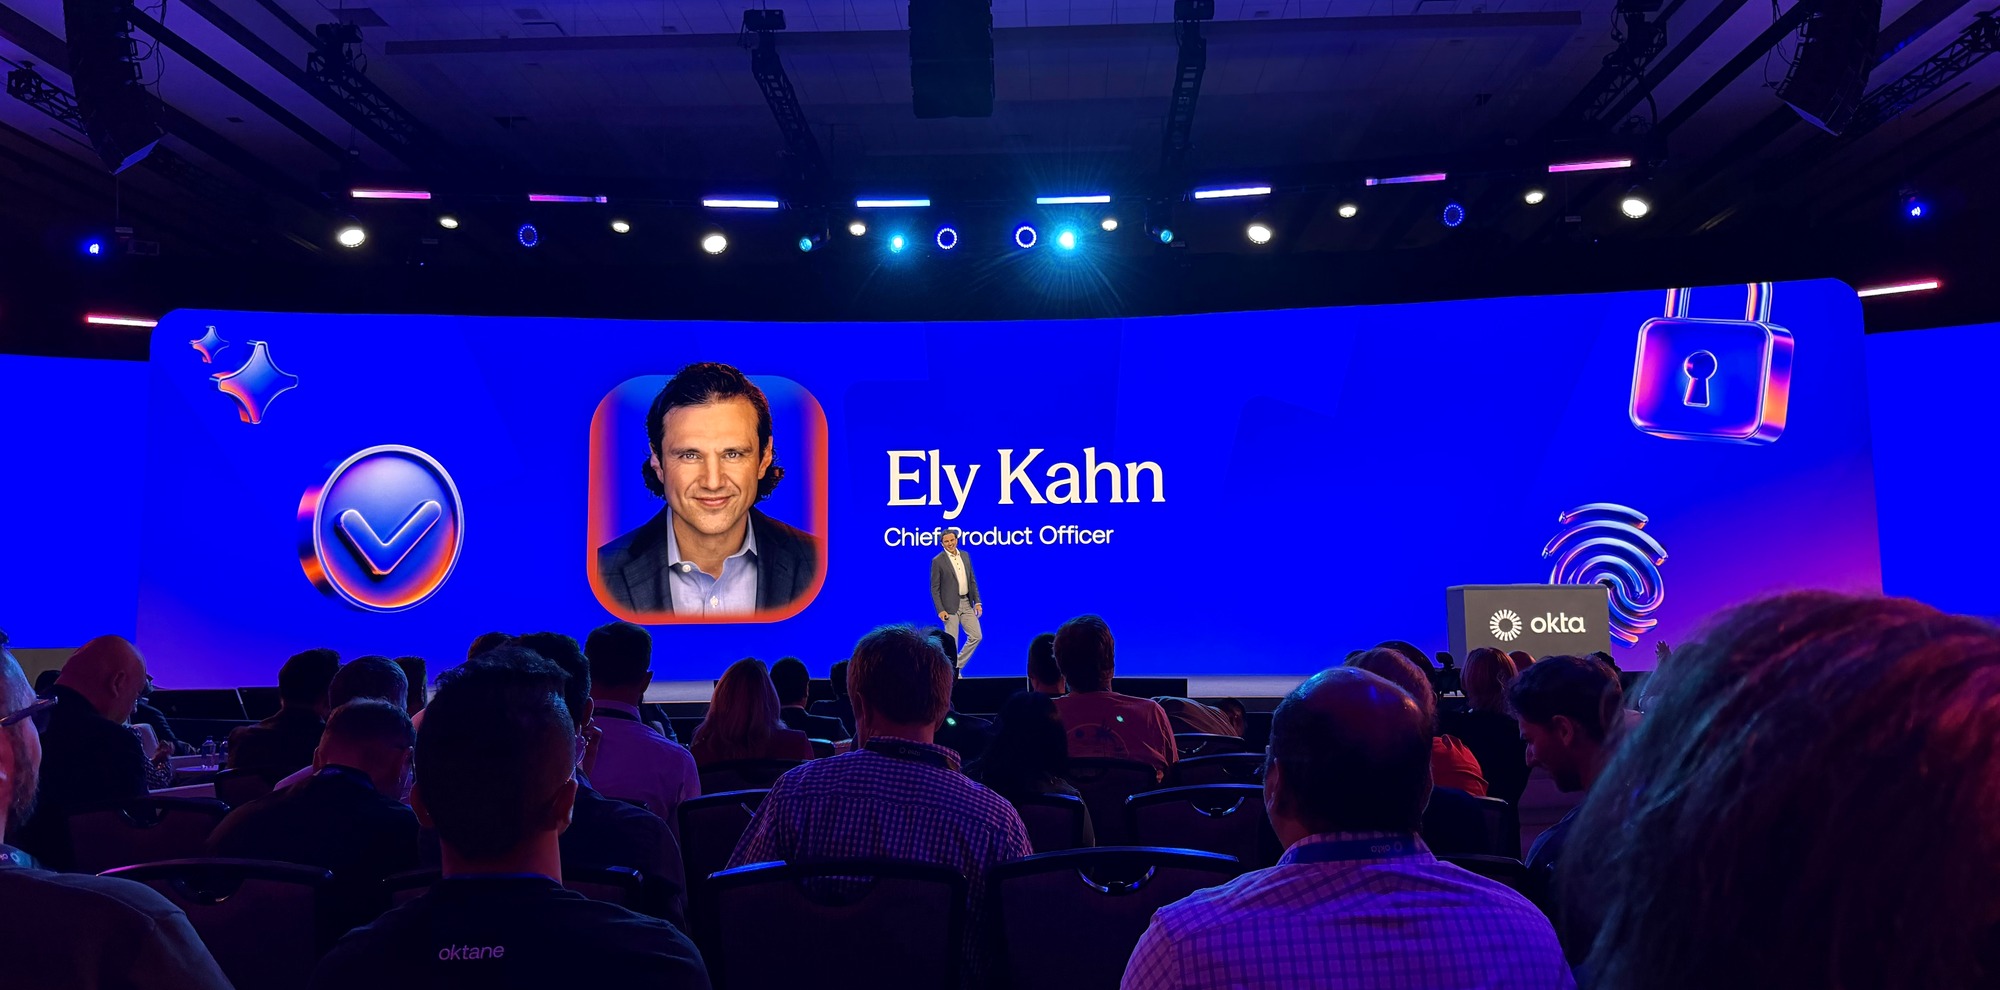
Okta Chief Product Officer の Ely Kahn 氏
Identity Security Fabric と Unified Agentic Control Plane の関係
Ely Kahn 氏は、Okta Platform の全体構想を Identity Security Fabric と説明しました。人、ワークロード、AI エージェントのアイデンティティを同じ基盤で扱う構想です。
その一部として、AI エージェント向けの管理とセキュリティを担うのが Unified Agentic Control Plane です。アクセス制御、ガバナンス、資格情報管理を一つのコントロールプレーンに集約し、ツールごとに分かれた管理をなくします。
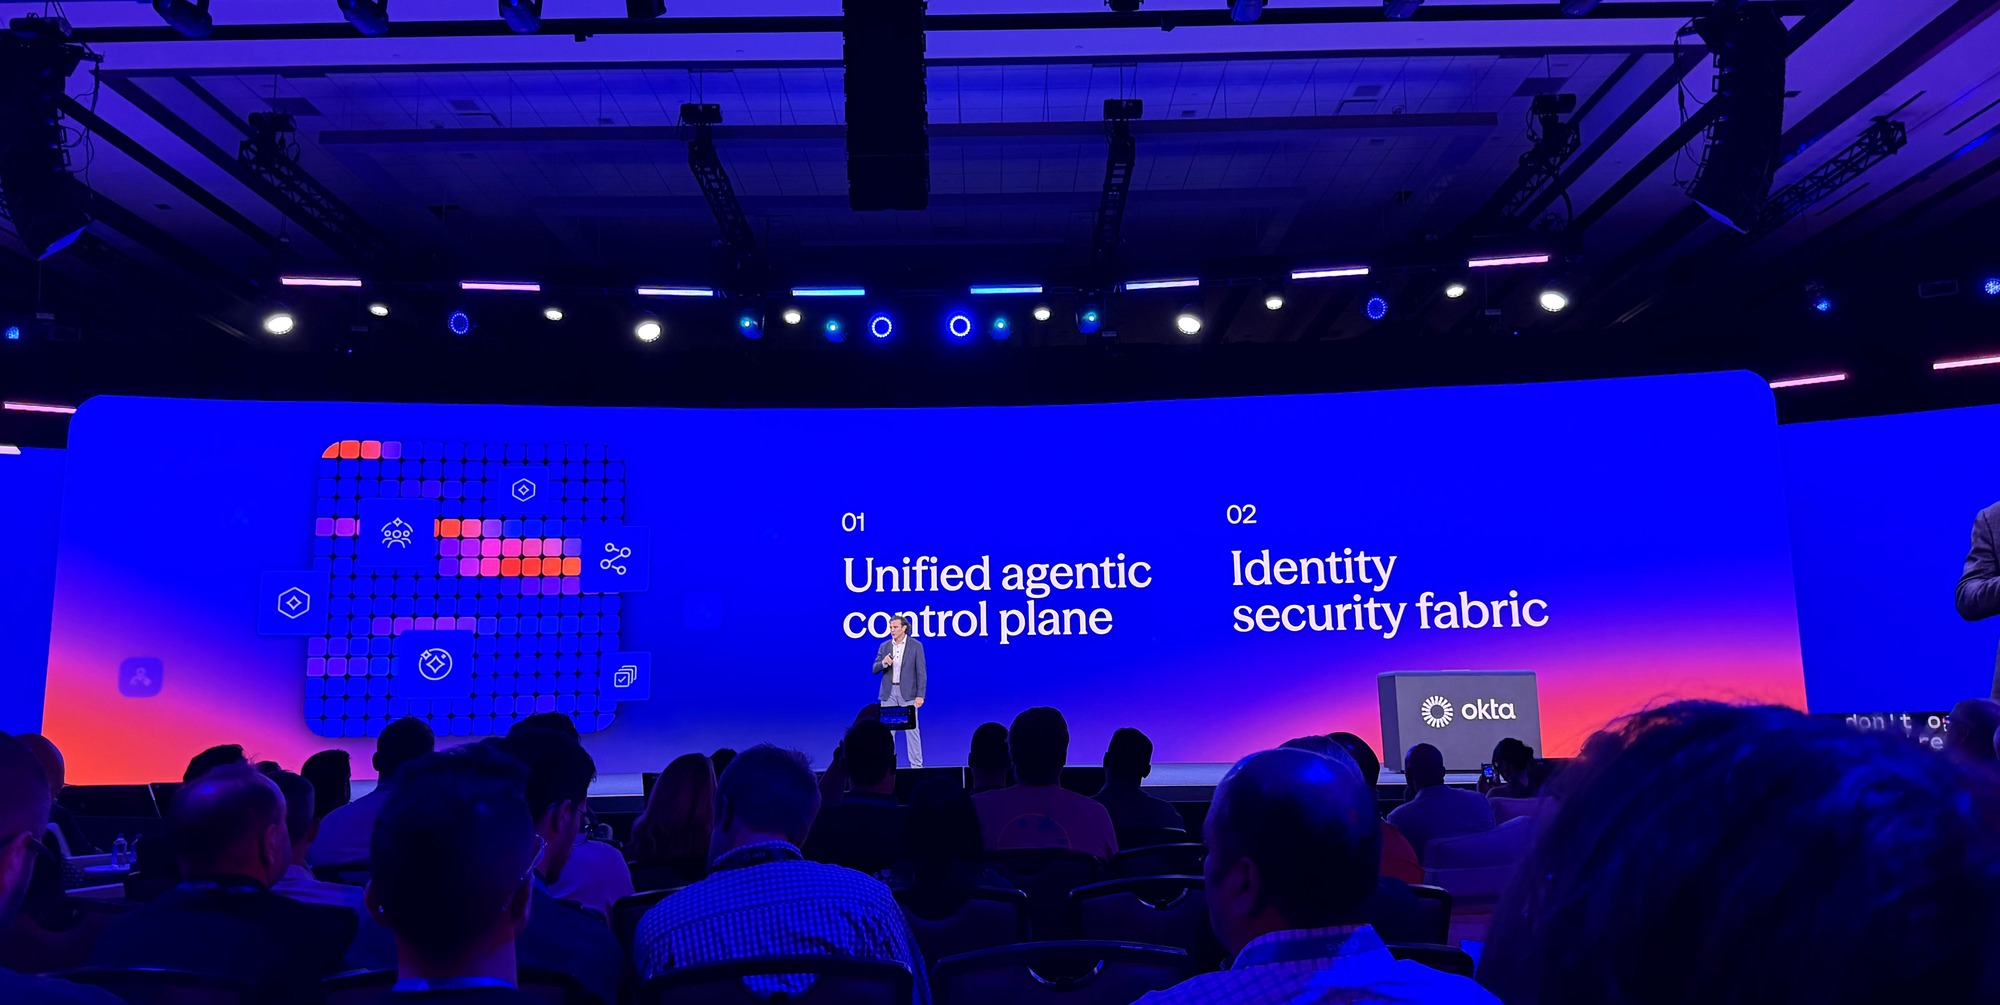
Identity Security Fabric と Unified Agentic Control Plane
AI エージェントの発見と動作中の統制
Okta for AI Agents の説明は、次の4つの問いに沿って進みました。
- AI エージェントはどこにいるのか
- 何を許可されているのか(権限)
- 実際に何をしているのか(挙動)
- 問題が起きたときに、どう対応するのか
デモでは、CrowdStrike Falcon EDR との連携で得た端末情報をもとに、シャドー AI エージェント(管理者が把握していない AI エージェント)を見つけ、所有者にひも付けて管理対象のアイデンティティとして登録するところまでが実演されました。
Configuration Designer は、エージェント、MCP サーバー、アプリの接続を可視化する画面です。Agent Gateway はエージェントとツールの間に入り、ツール呼び出しを検証して記録します。
エージェントが想定外の操作を始めた場合は、Kill Switch で進行中のセッションを終了し、トークンを失効させます(2026年第4四半期に一般提供予定)。
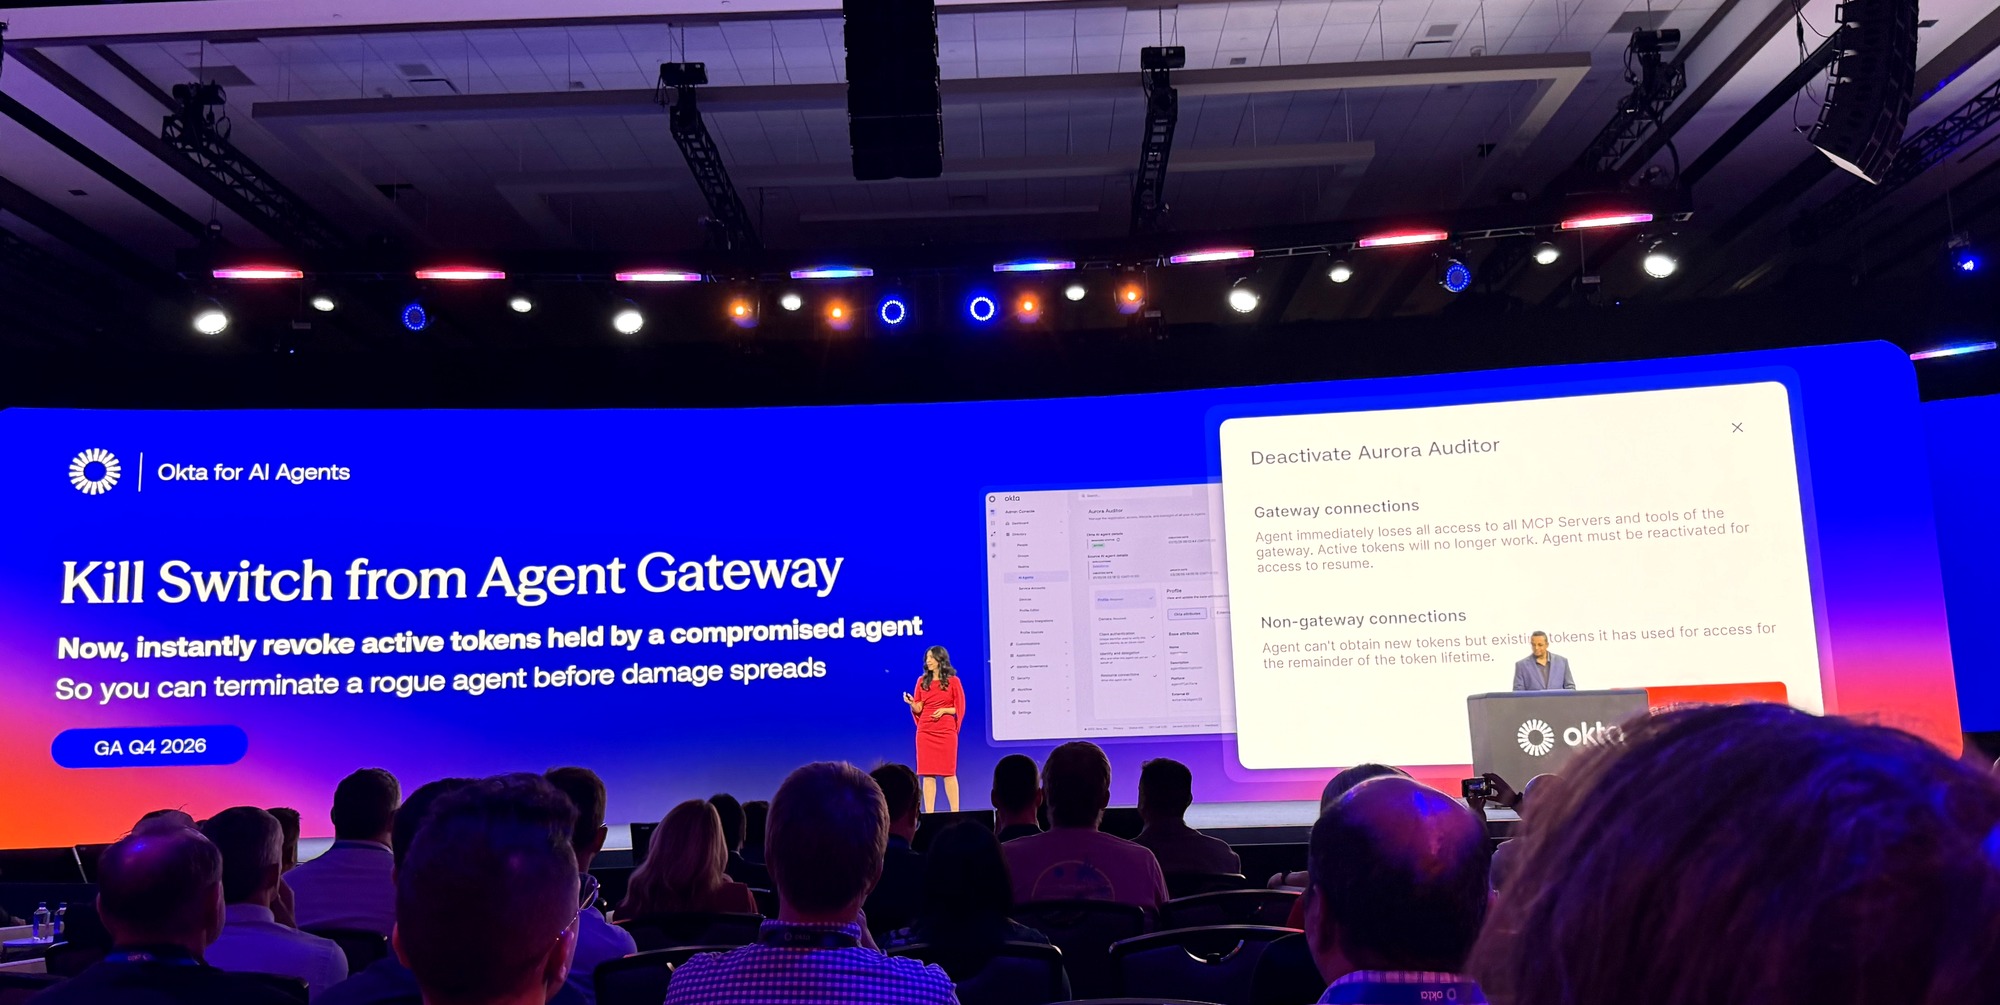
Agent Gateway の Kill Switch
Okta Identity Governance による継続的なアクセス管理
AI エージェントが人の代理で企業データへアクセスする場面が増えるほど、誰が、何に、なぜアクセスできるのかを継続的に把握する必要があります。
Okta Identity Governance では、次の機能が発表されました。
- Rogue Account Detection / Rogue Entitlement Remediation:連携先アプリで直接作成されたアカウントや、Okta を経由しない権限変更を検出し、ポリシーに沿った状態へ戻す
- 48-Hour Integrations:AI を使って連携開発を支援し、従来は数か月かかることもあった連携を48時間で用意する
- Advanced Entitlement Management:まず AWS を対象に、開発者、ワークロード、AI エージェントの細かな権限を管理する
- Intelligent Request Recommendations:申請履歴、利用履歴、リソースの機密性を承認者に提示し、判断を支援する
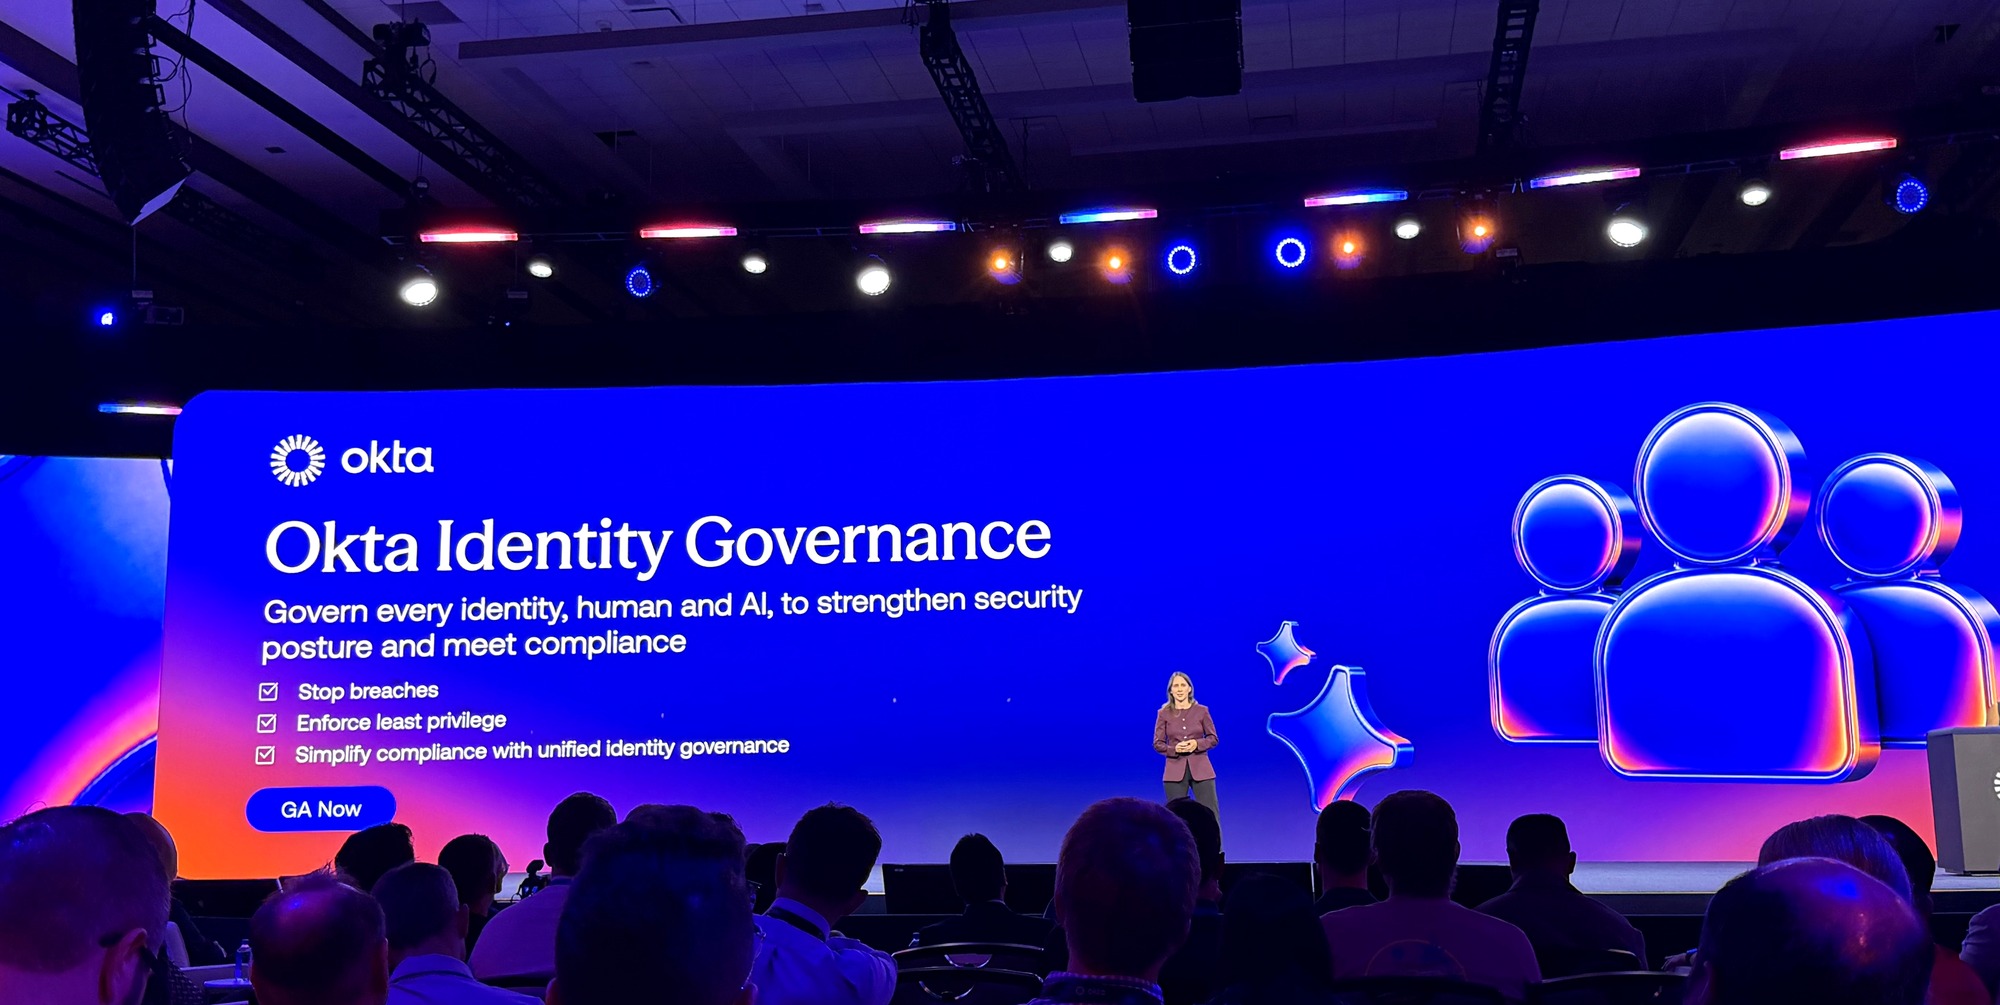
AI エージェントにも対応した Okta Identity Governance
人・ワークロード・AI エージェントの特権アクセス管理
Okta Privileged Access は、人、ワークロード、AI エージェントを特権アクセスの対象として扱います。Just-in-Time の一時的なアクセスと、継続利用する資格情報の保管・ローテーションを一つのポリシーエンジンで制御し、監査証跡も一元化します。
講演では、対応範囲を次のように広げる方針が説明されました。
- AWS ワークロードを、静的なシークレットなしで動的に認証する
- データベースへの特権アクセスを管理する
- Kubernetes クラスターへの Just-in-Time アクセスを提供する
- ネットワーク機器向けにエージェントレス SSH のサポートを追加する
静的なシークレットと常時付与された権限を減らし、人、ワークロード、AI エージェントのいずれに対しても、必要なときに必要な範囲だけ権限を渡す考え方です。
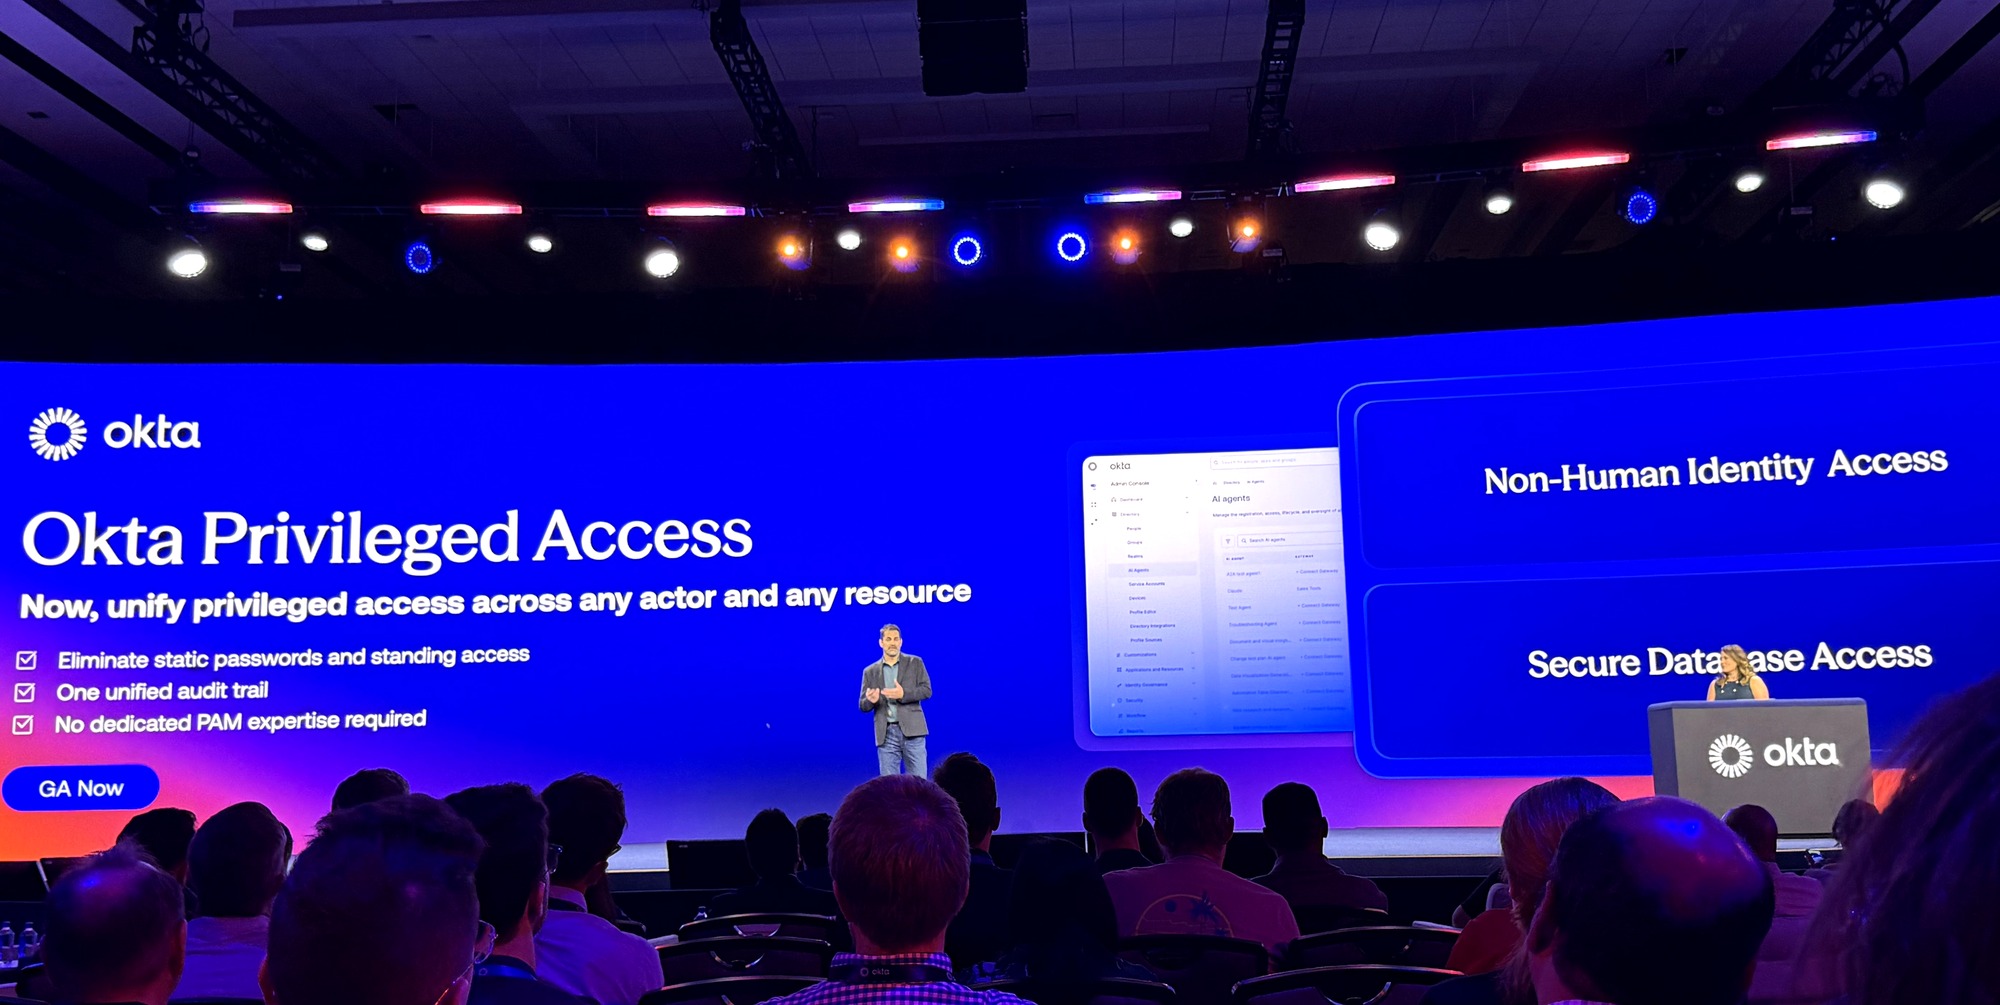
人、ワークロード、AI エージェントの特権アクセスを一元管理する Okta Privileged Access
顧客・パートナーが挙げた運用要件
ServiceNow の Amanda Grady 氏は、AI エージェントを守るために必要な要素を次のように整理しました。
- 可視性:AI エージェントがどこにあり、何へアクセスでき、どの業務に使われているかを把握する
- 動作中の監視:AI エージェントが実際に何をしているかを確認する
- 限定的な停止:周囲の業務プロセスを止めず、問題のあるエージェントだけを停止する
- 証跡:問題が起きたとき、監査担当者や経営層へ状況を説明できるようにする
ADT の Tim Rains 氏は「攻撃者は侵入するのではなく、ログインしてくる」と表現し、MFA とアイデンティティのライフサイクル管理の重要性を強調しました。AI エージェントについても、所在と所有者を把握し、アクセス先と許可する操作を確認したうえで、ポリシーに落とし込む必要があると説明しました。
おわりに
今回の基調講演では、Identity Security Fabric のもとで、人、ワークロード、AI エージェントのアイデンティティを共通の基盤で扱い、Identity Governance と Privileged Access まで一元化する方針が発表されました。
デモでは、シャドー AI エージェントを見つけて所有者にひも付け、接続先を可視化し、ツール呼び出しを検証・記録したうえで、問題があればトークンを失効させるところまでを確認できました。誰が所有し、何へ接続し、何をしたのかを一つの流れで追える点が印象的でした。
基調講演の終了後、同日14:30から行われた「Okta Platform Roadmap: End-to-end security for every identity」では、各領域の機能と提供時期がさらに詳しく扱われています。弊社記事「【Oktane26】セッション:すべてのアイデンティティを守る Okta Platform の最新ロードマップ」もあわせてご覧ください。
引き続き現地からのレポートをお楽しみに!
Okta に関するお問い合わせ
ネクストモードでは Okta の導入から運用までを支援しています。Okta に関するご相談は、ネクストモードまでお気軽にお問い合わせください。