
はじめに
こんにちは、セキュリティを気にする年頃の ネクストモード株式会社 のtommyです
ネクストモードでは社内システムとして利用しているSaaSやWebへのアクセスにおいて、Netskopeを経由する構成を取り、通信の可視化や制御を行っています
今回は、ChatGPTやGemini、Microsoft Copilotのような生成AIの業務利用が広がるなかで、なぜCASBとDLPが必要になるのかを考えてみます
生成AIを一律に禁止するのではなく、安全に使える環境をどう整えるか。Netskopeを利用している立場から、生成AI利用の可視化・制御と情報漏えい対策についてご紹介します
今回のブログ背景
ChatGPTやGemini、Microsoft Copilotなどの生成AIは、すでに多くの業務で使われ始めています。文章作成、要約、翻訳、調査、アイデア出し、コード作成、資料作成など、活用シーンは幅広く、業務効率化の手段としても定着しつつあります
実際、Netskopeの「Cloud and Threat Report: 2025」では、生成AIアプリを利用する組織は2023年末の81%から2024年末には94%へ増加したとされています。また、組織内で生成AIアプリを使うユーザーの割合は、2023年末の平均2.6%から2024年末には平均7.8%へ増加。組織が利用する生成AIアプリ数も、平均7.6個から9.6個へ増えています
つまり、生成AIは「一部の人が試しているツール」ではなく、企業の中に広がり始めている業務ツールになりつつあります
一方で、企業の情シス担当者やセキュリティ担当者の視点では、生成AIの利用には新しい悩みもあります。たとえば、次のような状況です
- 社員がどの生成AIサービスを使っているのか分からない
- 会社契約ではなく、個人アカウントでAIを使っているかもしれない
- プロンプトに顧客情報や社外秘情報を貼り付けているかもしれない
- 生成AI利用ルールを作ったものの、実際に守られているか確認できない
生成AIを全面的に禁止する、という考え方もあります。しかし、現場ではすでに業務効率化のためにAIが使われ始めています。便利なものを単純に止めるだけでは、業務のスピードを落としてしまうだけでなく、会社が把握できない個人利用、いわゆるシャドーAIを増やしてしまう可能性もあります
だからこそ、これからの生成AI対策では「禁止する」よりも「安全に使わせる」ための考え方が重要になります。そのために必要になるのが、CASBによる利用状況の可視化・制御と、DLPによる情報漏えい対策です
この記事では、生成AI時代になぜCASBやDLPが必要になるのかを整理し、後半ではNetskopeがどのような観点で有力な選択肢の一つになるのかを紹介します
Netskopeについて
Netskopeとは、クラウドサービスの使用時に生じる情報漏洩のリスクや、外部の第三者による不正アクセス、マルウェアの感染といった脅威から機密情報を守り、SaaS環境のセキュリティを強化することができるSASEソリューションです
Netskopeでは暗黙の信頼がなく、通信を可視化することが可能です。また、ネットワークとセキュリティに関わる機能を備えているため、VPNやUTM、FW、CASB/SWG/DLP機能を持つ製品からのリプレース先になります
また推奨する理由として、弊社が利用していて使いやすい製品であるというのも大きいと言えます
詳細は下記を御覧ください
生成AIの業務利用は、もはや「禁止すればよい」段階ではない
生成AIは、一部の先進的なユーザーだけが使うものではなくなりました。調べものをする、文章を整える、メール文面を考える、会議メモを要約する、Excel関数やコードのヒントを得る。こうした日常業務の中で、生成AIは自然に使われるようになっています
企業としても、生成AIの活用は無視しづらいテーマです。業務効率化、ナレッジ活用、顧客対応の品質向上など、多くのメリットが期待できます。ただし、便利だからといって自由に使わせればよいわけではありません
生成AIは、入力した情報をもとに回答を生成します。社員が何を入力するかによっては、顧客情報、個人情報、社外秘情報、ソースコード、認証情報などが外部サービスに送信されるおそれがあります
ここで難しいのは、社員が悪意を持って情報を漏えいさせようとしているとは限らない点です
「この文章を要約してほしい」
「このエラー内容を解析してほしい」
「この提案書を分かりやすく直してほしい」
こうした自然な業務行動の中で、気づかないうちに機密情報を生成AIへ入力してしまうことがあります
そのため、生成AI対策は「使わせるか、禁止するか」の二択では考えにくくなっています。企業としては、生成AIを業務で使える余地を残しながら、リスクの高い使い方を防ぐ仕組みを整える必要があります
📊定量データ:生成AIは企業利用の前提になりつつある
Netskopeの「Cloud and Threat Report: 2025」では、生成AIアプリを利用する組織は2023年末の81%から2024年末には94%へ増加したとされています
また、組織内で生成AIアプリを使うユーザーの割合は、2023年末の平均2.6%から2024年末には平均7.8%へ増加。組織が利用する生成AIアプリ数も、平均7.6個から9.6個へ増えています
この数字を見ると、生成AI対策は「使うかどうか」ではなく、「増え続ける利用をどう安全に管理するか」のテーマになっていると考えられます
生成AI時代のリスクは「利用の見えなさ」と「入力データの見えなさ」にある
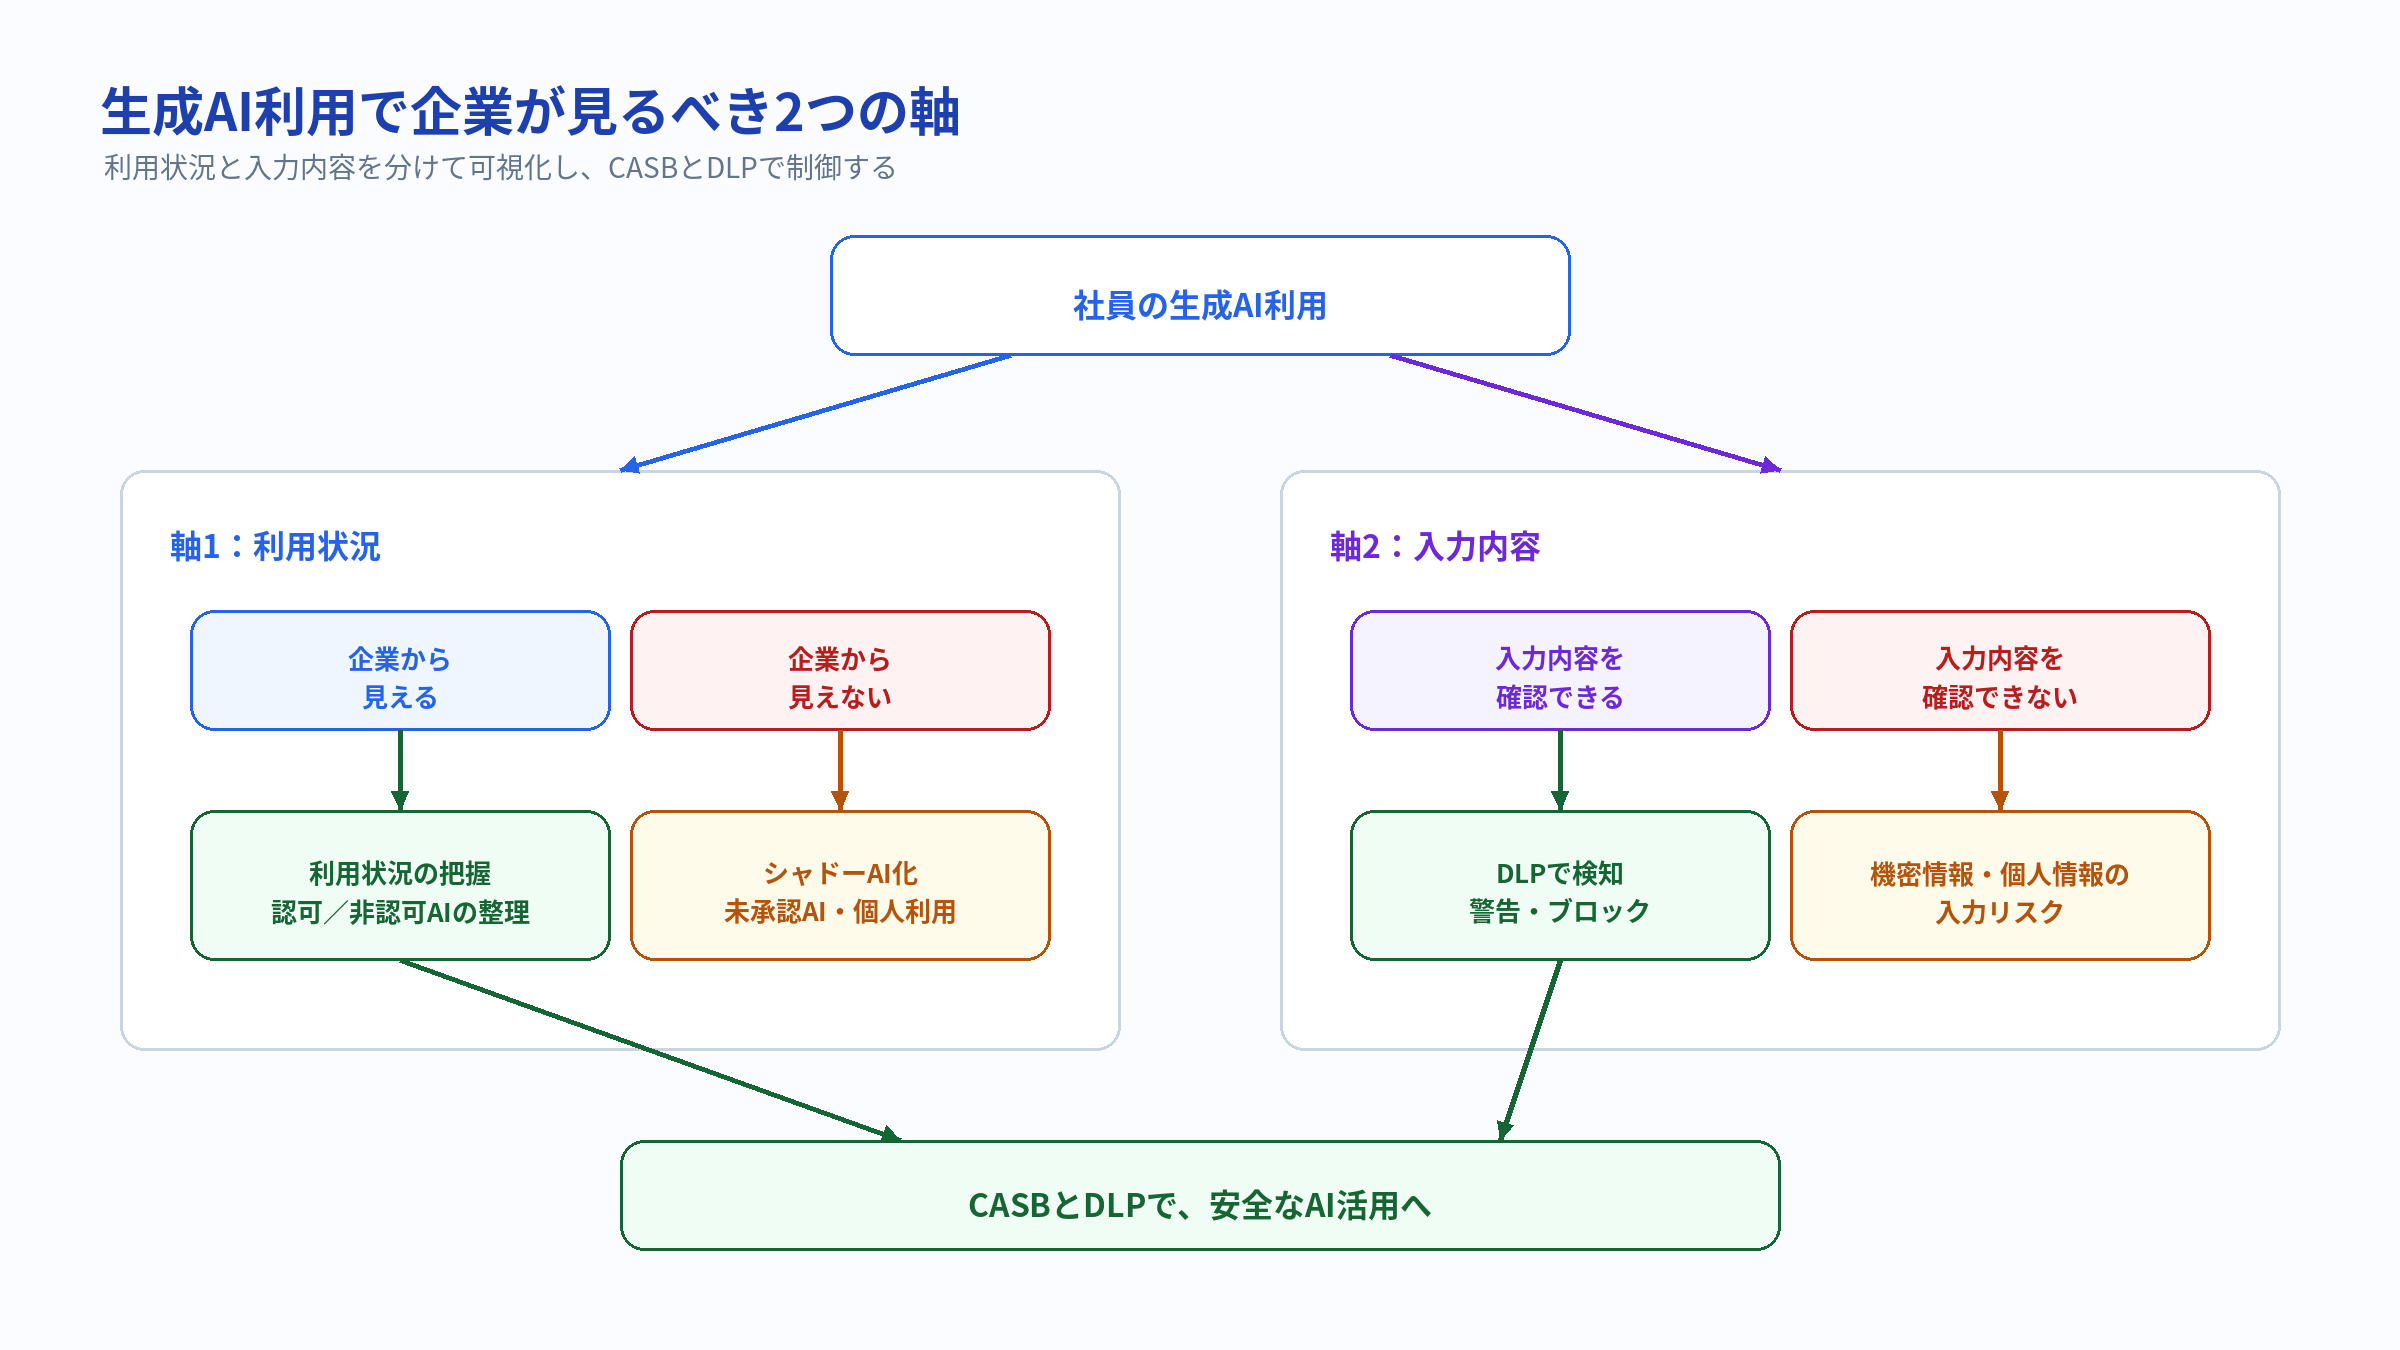
生成AI利用における大きな課題は、主に2つあります
1つ目は、利用状況が見えにくいことです
社員がどの生成AIサービスを使っているのか。会社が認可したサービスを使っているのか。それとも個人アカウントや未承認のAIサービスを使っているのか。管理者が把握できていない場合、どこにリスクがあるのか判断できません
従来のSaaS利用でも、会社が把握していないサービスを社員が使うシャドーITは課題でした。生成AIでは、この課題がさらに大きくなります。生成AIサービスは次々に登場しており、ブラウザから簡単に使えます。業務部門が個別に使い始め、情シスやセキュリティ部門が後から気づくケースも考えられます
2つ目は、入力されるデータが見えにくいことです
生成AIでは、ファイルをアップロードしなくても、プロンプトに情報を貼り付けるだけで外部サービスにデータが送信されます。たとえば、以下のような入力がリスクになります
- 顧客名や個人情報を含む問い合わせ内容
- 社外秘の提案書や議事録
- システム構成やログ情報
- ソースコードやAPIキー
- 契約情報や見積情報
従来の情報漏えい対策では、メール添付やファイルアップロード、外部ストレージへの保存などが主な対策対象になりがちでした。しかし生成AIでは、プロンプトへのコピー&ペーストそのものが情報漏えいの入口になり得ます
つまり、生成AI時代のセキュリティでは、「どのAIを使っているか」と「何を入力しているか」の両方を見る必要があります
CASBは、生成AI利用を「見える化」し、制御するために必要
生成AI利用の「見えなさ」に対処するうえで役立つのがCASBです
CASBは、Cloud Access Security Brokerの略で、クラウドサービスやSaaSの利用を可視化し、必要に応じて制御するための仕組みです
生成AI対策では、CASBによって次のような観点を確認しやすくなります
- 社内でどの生成AIサービスが使われているか
- 誰が、どのくらい利用しているか
- 認可したAIサービスか、未承認のAIサービスか
- 会社契約のアカウントか、個人アカウントか
- どのようなアクティビティが行われているか
生成AI対策では、単純に「ChatGPTを許可する」「Geminiをブロックする」といったアプリ単位の判断だけでは足りない場合があります
たとえば、同じAIサービスでも、会社契約のアカウントであれば利用を許可し、個人アカウントでの利用は制限したいケースがあります。会社契約ではデータ保護や管理機能が整備されていても、個人アカウントでは企業側の管理が効きにくいことがあるためです
また、生成AIサービスそのものを許可していても、ファイルアップロードや特定の操作だけは制限したい場合もあります
このように、生成AIの業務利用では「使うか、使わないか」だけではなく、「誰が」「どのアカウントで」「どの操作を」「どのデータで」行っているのかを踏まえた制御が求められます。実際にどこまで識別・制御できるかは、対象アプリや導入構成によって変わるため、製品選定時には対応範囲の確認が重要です
CASBは、こうした生成AI利用の実態を把握し、企業のポリシーに沿って制御するための土台になります
シャドーAI対策としてのCASB
生成AI時代に特に注意したいのが、シャドーAIです
シャドーAIとは、会社が正式に把握・承認していない生成AIサービスを、社員が独自に利用している状態を指します
社員からすると、業務を早く進めるために便利なAIを使っているだけかもしれません。しかし企業側から見ると、どのサービスにどの情報が入力されているのか分からず、リスク評価もできません
生成AIサービスごとに、入力データの扱い、学習利用の有無、管理機能、セキュリティ認証の状況などは異なります。すべてのAIサービスを同じように扱うのではなく、リスクに応じて利用可否を判断する必要があります
CASBを使えば、社内で利用されている生成AIサービスを把握し、リスクの高いサービスを制御する判断材料を得やすくなります
ルールを作るだけではなく、実際の利用状況を見える化すること。これがシャドーAI対策の第一歩です
DLPは、生成AIに入力される情報を守るために必要
CASBが「どの生成AIを使っているか」を見る仕組みだとすると、DLPは「何を送ろうとしているか」を見る仕組みです
DLPは、Data Loss Preventionの略で、機密情報や個人情報などの外部送信を検知・制御するための仕組みです
生成AI時代のDLPでは、従来のファイル持ち出し対策だけでなく、プロンプト入力やファイルアップロードの内容を確認できることが重要になります
たとえば、社員が生成AIに次のような情報を入力しようとした場合、DLPで検知・制御できるようにしておくと、リスクを下げやすくなります
- 個人情報
- 顧客情報
- 社外秘の文書
- ソースコード
- 認証情報やAPIキー
- 契約情報や見積情報
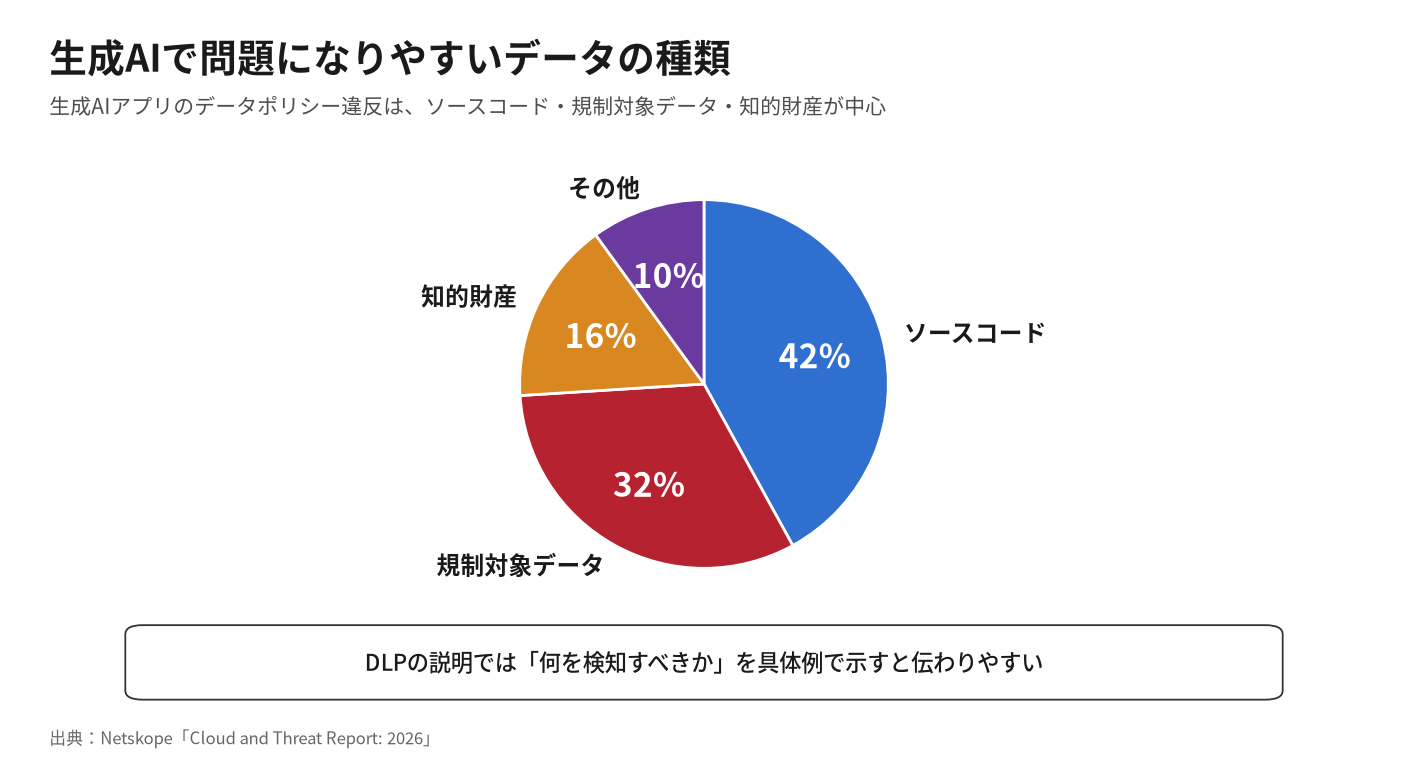
Netskopeの「Cloud and Threat Report: 2026」では、生成AIアプリにおけるデータポリシー違反の内訳として、ソースコードが42%、規制対象データが31%、知的財産が16%とされています。生成AIでは、業務上よく扱う情報そのものが入力されやすいため、DLPで「何を守るのか」を具体化しておくことが重要です
生成AIへの入力は、メール送信やファイル共有よりも気軽に行われがちです。だからこそ、ユーザーの注意だけに頼る運用には限界があります
ただ、すべての入力を止めてしまうと業務に支障が出ます。重要なのは、危険な入力を検知し、必要に応じて警告やブロックを行うことです。検知できる範囲はルール設計や対象経路に左右されるため、公開前にはプロンプト入力・ファイルアップロードのどちらに、どの条件でDLPを適用できるか確認しておくと安心です
DLPは、生成AIを禁止するためだけの仕組みではありません。生成AIを安全に使わせるためのガードレールです
プロンプト入力が新しい情報漏えい経路になる
生成AI利用で見落とされやすいのが、プロンプトそのものです
ファイルをアップロードしていないから安全、というわけではありません。プロンプト欄に機密情報を貼り付ければ、その情報は外部のAIサービスに送信されます
たとえば、顧客から受け取った問い合わせ内容をそのまま貼り付けて回答案を作らせる。社内会議の議事録を貼り付けて要約させる。ソースコードを貼り付けて不具合の原因を調べる
いずれも、業務では起こり得る使い方です。しかし、その中に個人情報や社外秘情報が含まれていれば、情報漏えいリスクになります
ここで大切なのは、ユーザーを責めることではありません。生成AIは便利だからこそ、業務の中に自然に入り込みます。だからこそ、企業側があらかじめガードレールを用意し、危険な入力を検知できる状態にしておく必要があります
📊2026年レポートで見えるリスクの増加
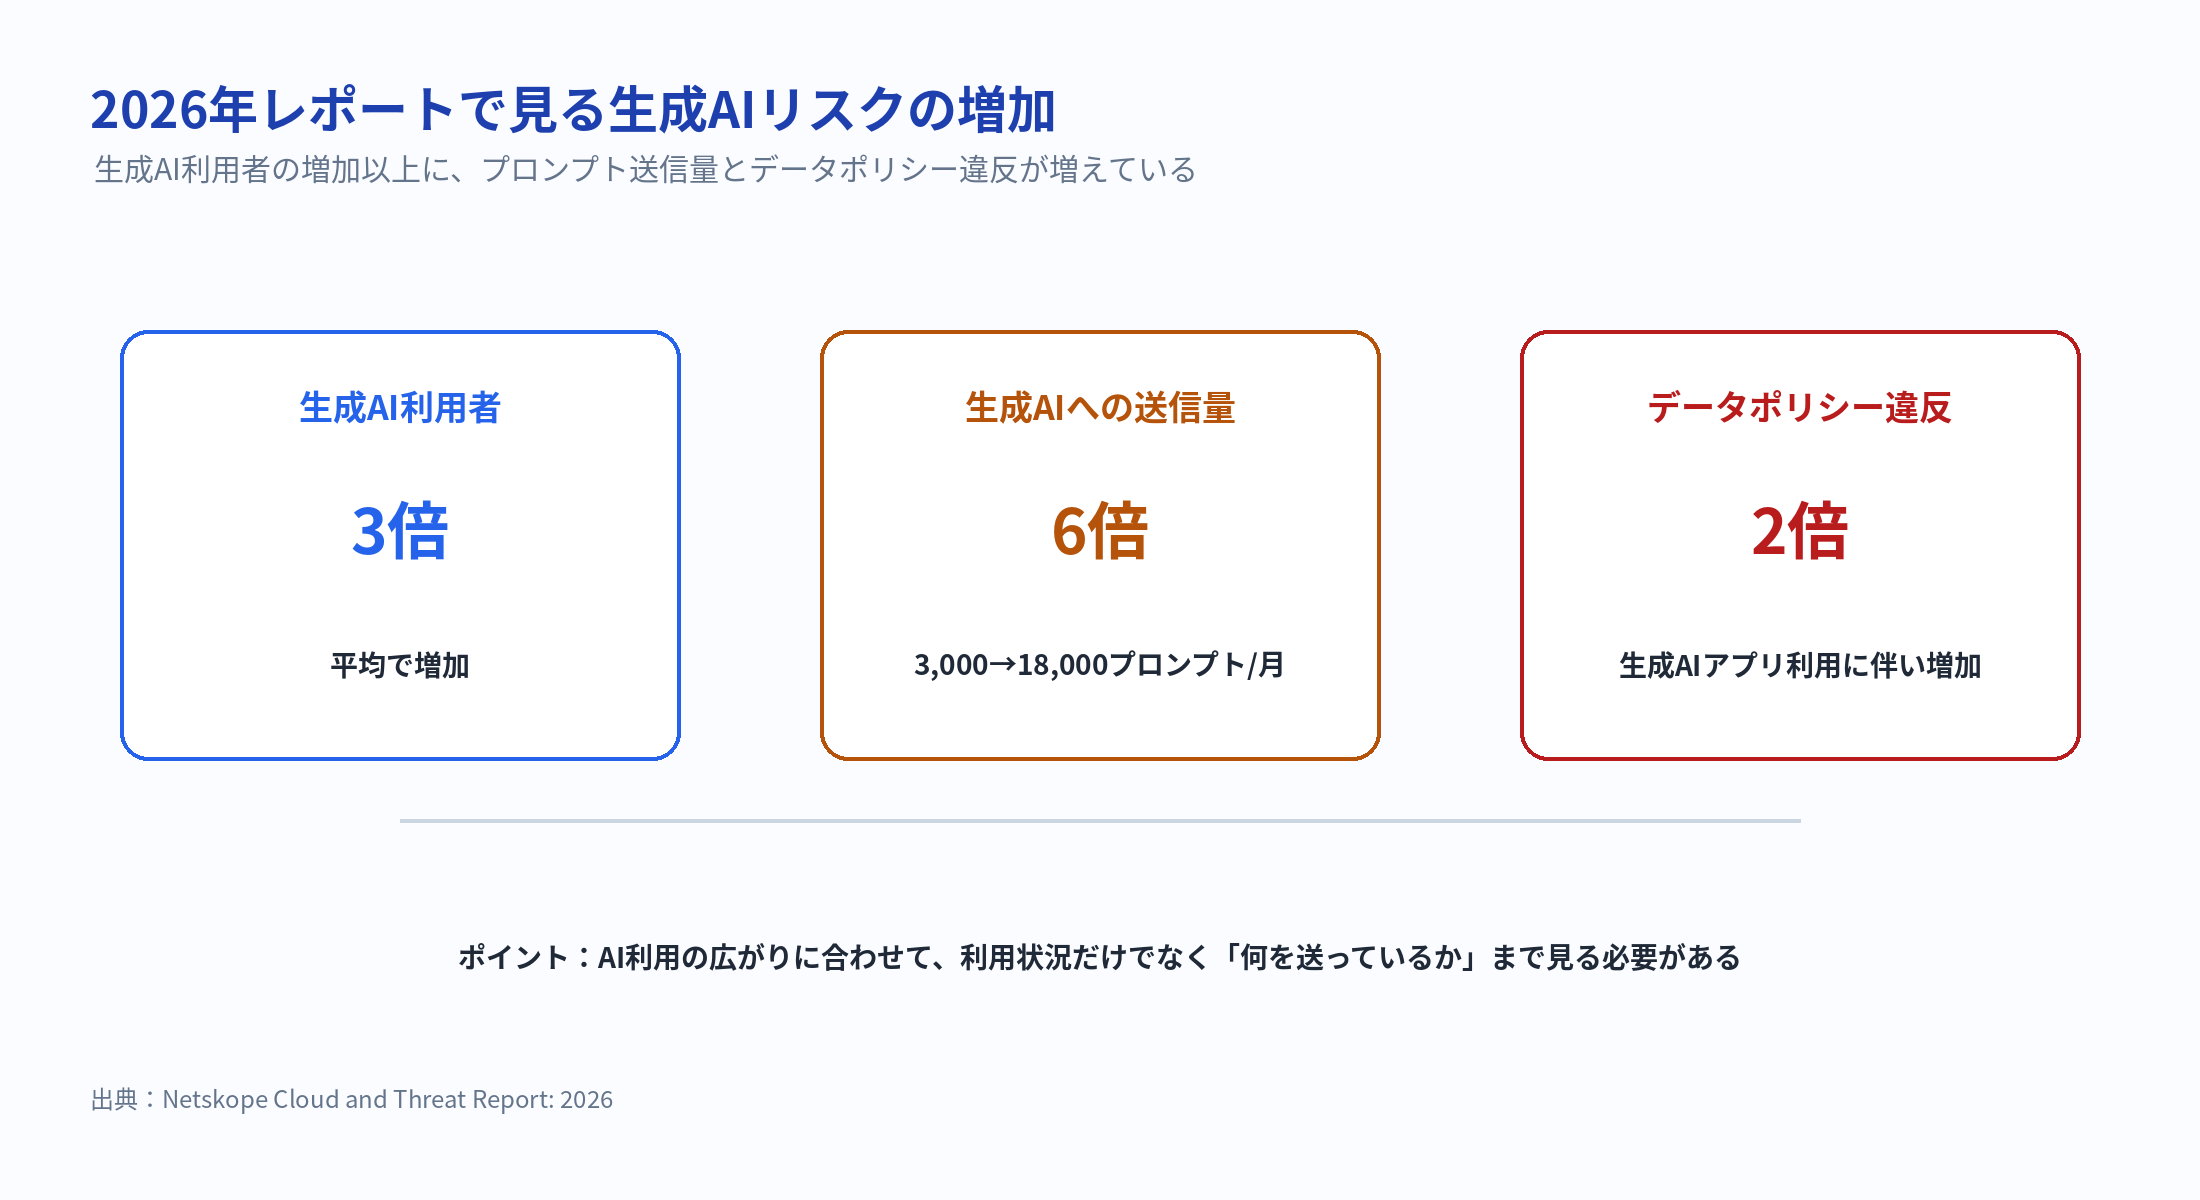
Netskopeの「Cloud and Threat Report: 2026」では、生成AIアプリ利用に伴うデータポリシー違反が直近1年で2倍に増加したとされています
また、生成AIを使うユーザー数は平均で3倍に増加し、SaaS型生成AIアプリに送られるデータ量は、月間3,000プロンプトから18,000プロンプトへ6倍に増加しています
利用者の増加以上に送信される情報量が増えている点は、生成AI対策を考えるうえで重要なポイントです
生成AI対策では、CASBとDLPを別々ではなく一緒に考えることが重要
生成AI対策では、CASBとDLPを別々のものとして考えるだけでは不十分です
CASBだけでは、どの生成AIサービスを使っているかは把握できても、入力される情報の中身までは守りきれません。一方で、DLPだけでは、どのアプリで、どのアカウントで、どの操作をしているのかという文脈が不足します
たとえば、同じ文章を入力する場合でも、会社が契約しているAIサービスなのか、個人アカウントで利用しているAIサービスなのかによって、リスクや許可方針は変わります
つまり、生成AI時代のセキュリティでは、次のような情報を組み合わせて見ることが重要です
| 見るべき観点 | CASBの役割 | DLPの役割 |
|---|---|---|
| どのAIを使っているか | 生成AIアプリの可視化 | - |
| 会社契約か個人契約か | アカウント/インスタンス識別 | - |
| どの操作をしているか | アクティビティ制御 | - |
| 何を入力しているか | 利用文脈の把握 | 機密情報・個人情報の検知 |
| 危険な利用をどう止めるか | アクセス制御・警告 | ブロック・警告・コーチング |
CASBとDLPを組み合わせることで、生成AI利用の可視化、アクセス制御、データ保護を一連の流れで考えやすくなります
管理者にとっては、ポリシーや運用が分散しにくくなります。現場にとっても、必要なAI利用は残しながら、危険な使い方だけを止める運用に近づけられます
製品選定では「生成AIアプリ対応」「制御粒度」「DLP運用のしやすさ」を見る
ここまで、生成AI時代にCASBとDLPが必要になる理由を整理しました。では、実際に製品を検討する場合、どのような観点を見ればよいのでしょうか。
特に見ておきたいのは、生成AIアプリへの対応、制御の粒度、DLP運用のしやすさです
| 選定観点 | 確認したいこと | なぜ重要か |
|---|---|---|
| 生成AIアプリ対応 | 主要AIだけでなく、新しいAIアプリやAI機能を持つSaaSまで可視化できるか | 生成AIアプリが増え続けるため |
| 制御粒度 | 会社アカウント/個人アカウント、認可/非認可、アクティビティ単位で制御できるか | 単純な許可/禁止では実務に合わないため |
| DLP運用のしやすさ | ルール作成、誤検知調整、警告・ブロック運用が現実的か | DLPは導入後の運用が重くなりやすいため |
1つ目は、生成AIアプリへの対応です
生成AIサービスは増え続けています。主要なAIサービスだけでなく、新しいAIアプリやAI機能を持つSaaSにどこまで追随できるかは重要です。利用状況を可視化できなければ、制御やリスク判断もできません
2つ目は、制御の粒度です
単純な許可/禁止だけでは、現場の利用実態に合わないことがあります。会社契約は許可し、個人アカウントは制限する。認可済みAIは許可し、未承認AIは警告する。ファイルアップロードだけを制限する。こうした細かな制御ができるかを確認する必要があります
3つ目は、DLP運用のしやすさです
DLPは導入して終わりではありません。機密情報や個人情報を検知するルールを作り、誤検知や過剰ブロックを調整しながら運用していく必要があります。運用が重すぎると、現場から反発が出たり、管理者の負担が増えたりします
生成AI対策では、ブロックだけでなく、ユーザーへの警告やコーチングも重要です。ユーザーが機密情報を入力しようとしたタイミングで、「この情報は入力してよいのか」と立ち止まれるようにすることで、単に止めるだけではなく、利用ルールの浸透にもつながります。
Netskopeなら、生成AIの可視化・制御とDLPを組み合わせて考えやすい
こうした観点で見ると、Netskopeは生成AI対策を検討するうえで有力な選択肢の一つになります
Netskopeは、クラウドサービスやSaaSの利用を可視化・制御するCASBの考え方と、機密情報を守るDLPを組み合わせて、生成AI利用のリスクに対応しやすい製品です
たとえば、生成AIアプリの利用状況を把握し、認可されたAIと未承認のAIを分けて考える。会社契約のアカウントは許可し、個人アカウントでの利用は制限する。プロンプトやアップロードファイルに含まれる機密情報をDLPで検知し、必要に応じて警告やブロックを行う。
このように、Netskopeでは「どのAIを使っているか」と「何を入力しようとしているか」を組み合わせた説明がしやすくなります。ただし、具体的な対応範囲は対象アプリや利用経路によって変わるため、導入前には自社の利用状況に合わせて確認することが大切です
生成AIを安全に使わせるには、単にAIサービスをブロックするだけでは不十分です。現場が使いたいAIは活用できるようにしながら、リスクの高い利用を見つけて制御する必要があります
💡生成AI対策で確認したいポイント
生成AI対策で重要なのは、「AIを止める」ことではなく、「安全に使える状態を作る」ことです
そのためには、以下を同じ流れで扱えることが重要になります
・どの生成AIアプリが使われているか
・会社アカウントか個人アカウントか
・どの操作をしているか
・どのような情報を入力しようとしているか
・危険な場合に警告・ブロック・コーチングできるか
Netskopeは、この一連の流れをCASBとDLPの文脈で説明しやすい製品です
Netskopeは、生成AIアプリの可視化・制御とDLP運用を同じ基盤で検討しやすい点が特徴です。生成AI時代のCASB/DLP基盤を検討する際には、有力な選択肢の一つとして比較対象に入れやすい製品といえます
Netskopeで伝えたい価値
Netskopeを生成AI対策の文脈で紹介する場合、単に「AIをブロックできます」と伝えるだけではもったいないです
伝えたい価値は、生成AIを安全に使わせるための基盤として、可視化・制御・DLP・ユーザーコーチングを組み合わせられる点、またユーザーから生成AIに対してのデータの流れを完全に可視化できる点が挙げられます
具体的には、次のような価値を訴求しやすくなります
- 社内で使われている生成AIを把握しやすい
- リスクの高いAI利用を制御しやすい
- 会社アカウントと個人アカウントを分けた運用を考えやすい
- プロンプトやアップロード内容に対してDLPを適用しやすい
- ブロックだけでなく、警告・コーチングで現場にルールを浸透させやすい
生成AIを禁止するのではなく、安全に使える範囲を決めて活用させる
この考え方に合う製品として、Netskopeは提案しやすい位置づけにあります
まとめ|生成AIを安全に使わせるには、CASBとDLPを組み合わせた基盤が必要
いかがでしたでしょうか。生成AIの業務利用は、今後さらに広がっていくと考えられます
だからこそ、企業には「使わせない」ではなく「安全に使わせる」ための仕組みが必要です
そのためには、まずどの生成AIが使われているかを把握すること。そして、プロンプトやアップロード内容に機密情報が含まれていないかを確認できること。この2つが欠かせません
CASBは、生成AI利用の可視化・制御を担います。DLPは、生成AIに入力される情報を守ります
この2つを組み合わせることで、現場の利便性を残しながら、情報漏えいやシャドーAIのリスクを低減しやすくなります
生成AIを安全に活用するための基盤を検討するなら、NetskopeのようにCASBとDLPを組み合わせて制御できる製品は有力な選択肢の一つになります
生成AIの活用を進めたい一方で、情報漏えいやシャドーAIへの不安がある場合は、まず自社の利用状況を可視化し、どのデータをどう守るべきかを整理することが重要です。Netskopeを使った生成AI対策やCASB/DLPの活用について気になる点があれば、ネクストモードまでご相談ください